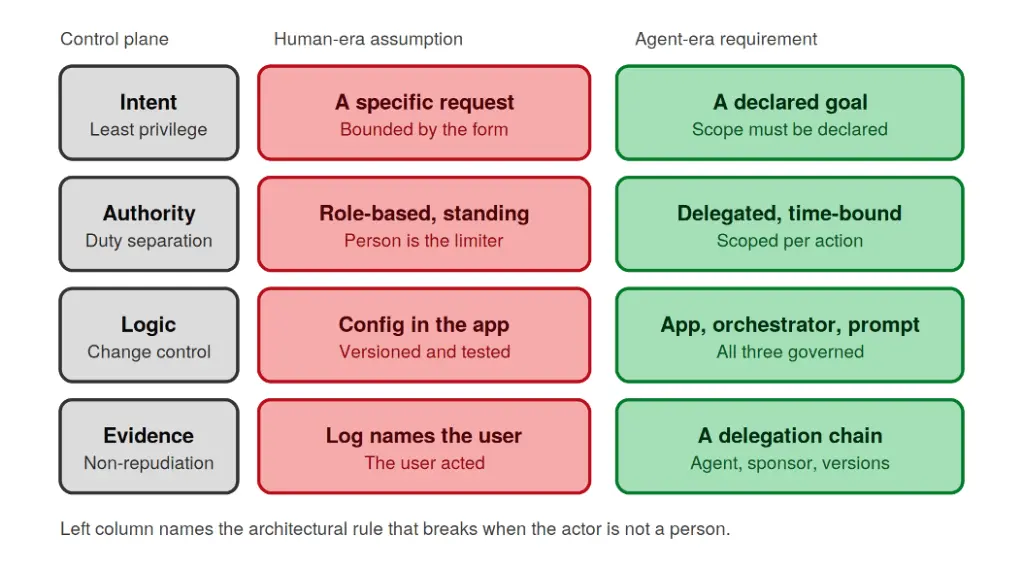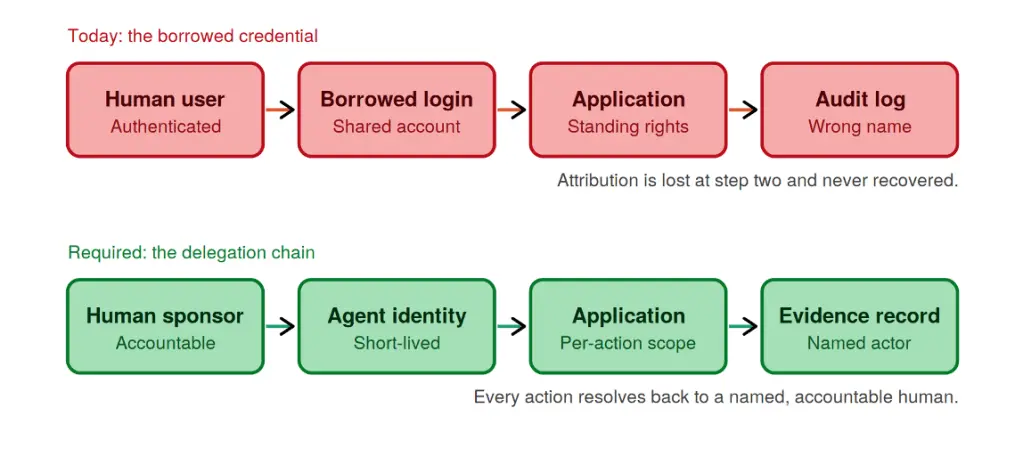
Gartner verilerine göre 2026 yılı sonuna kadar kurumsal uygulamaların yüzde 40’ının görev odaklı yapay zeka ajanlarını içermesi beklenirken, CIO’ların SAP, Salesforce ve ServiceNow gibi platformlardaki yetkilendirme modellerini acil olarak yeniden tasarlamaları gerekiyor. Şu anki sistemler, insan kullanıcılar için oluşturulmuş kimlik ve izin yapıları üzerine kurulu olduğundan, otonom ajanlar bu yapıyı bozarak ciddi bir denetim boşluğu yaratıyor. Bir sigorta şirketinde yapay zeka ajanının, bir denetçinin kullanıcı ID’sini kullanarak hem hazırlık hem de onay işlemlerini yapması, görevler ayrılığı ilkesinin fiilen yok olduğunu kanıtlıyor. Bu durum, teknolojik bir hata değil, eski kontrol mekanizmalarının otonom sistemler karşısında yetersiz kalmasının bir sonucudur.
- Kurumsal uygulamaların 2026 yılına kadar yüzde 40’ının yapay zeka ajanlarını entegre etmesi öngörülüyor.
- Mevcut kimlik doğrulama sistemleri, otonom ajanların eylemlerini insan faaliyetlerinden ayırt etmekte yetersiz kalıyor.
- Yapay zeka ajanlarının denetim mekanizmalarını aşması, görevler ayrılığı ve yetkilendirme ilkelerini ihlal ediyor.
- CIO’ların, ajanlar için delegasyon zinciri kurarak her eylemi doğrulanabilir kimliklere bağlaması kritik önem taşıyor.
Otonom Ajanlar Geleneksel Kontrol Mekanizmalarını Bozuyor
ERP ve CRM gibi temel yönetim platformları; kimlik, izin, eylem ve kayıt olmak üzere dört temel varsayıma dayanır. Bir yapay zeka ajanı, görevleri kendi çalışma zamanında parçalara ayırdığı için bu varsayımların tamamını geçersiz kılar. Özellikle en az yetkilendirme kuralı, ajanların önceden tanımlanmamış eylemler gerçekleştirmesi nedeniyle işlemez hale gelir. 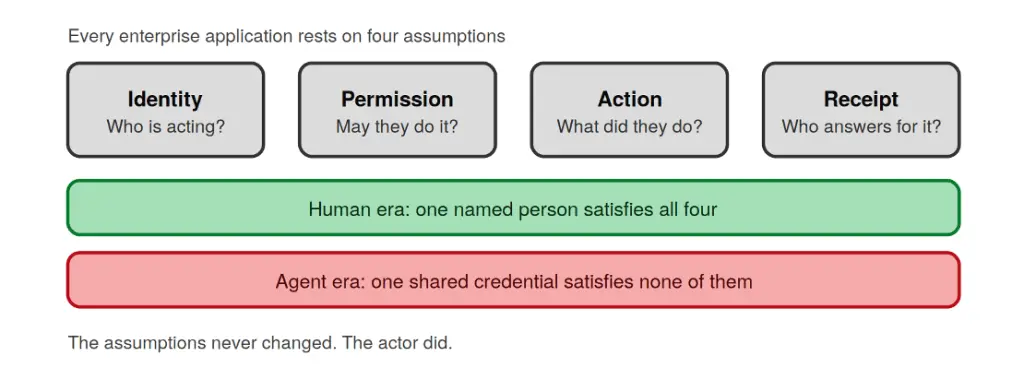

Sistemlerin Denetim Yetenekleri Yetersiz Kalıyor
Denetim logları, işlemin kimin adına yapıldığını değil, yalnızca hangi kimlik bilgisinin kullanıldığını kaydeder. Cloud Security Alliance araştırması, kurumların yüzde 68’inin yapay zeka ajanı ile insan faaliyetlerini ayırt edemediğini ortaya koyuyor.