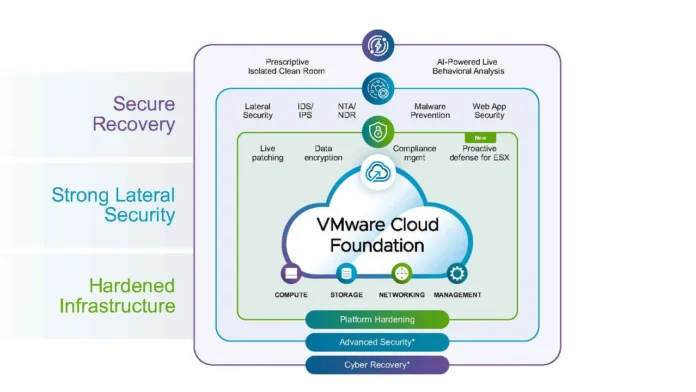
Broadcom Inc., Frankfurt’ta düzenlenen VMware Explore etkinliğinde, yapay zeka destekli siber saldırıların hızına ve hacmine yanıt olarak VMware HyperArmor çözümünü duyurdu. VMware Cloud Foundation altyapısında yer alan hipervizör katmanını korumak için tasarlanan bu yeni yazılım, BT yöneticilerine güvenlik açıklarını yamama sürecinde kritik bir zaman kazanımı sağlıyor. Özellikle ESX sunucularındaki kök kimlik bilgilerinin çalınması ve yamanmamış yazılım zafiyetlerine karşı geliştirilen HyperArmor, sanallaştırılmış altyapıların direncini artırmayı hedefliyor. Broadcom, bu teknoloji ile altyapı ekiplerinin acil yama baskısı altında kalmadan daha güvenli bir yönetim sergilemelerini amaçlıyor.
- Broadcom, sanallaştırılmış altyapıları korumak için VMware HyperArmor yazılımını piyasaya sürüyor.
- Yeni çözüm, ESX hipervizör katmanında sanal yama yönetimi ve çok faktörlü kimlik doğrulama sağlıyor.
- Sistem, yetkisiz betiklerin çalışmasını engelleyerek sunucu güvenliğini temelden güçlendiriyor.
Hipervizör Seviyesinde Güvenlik Sağlanıyor
HyperArmor, doğrudan fiziksel sunucular üzerinde çalışan ESX katmanında faaliyet göstererek tüm iş yükleri için merkezi bir koruma kalkanı oluşturuyor. Broadcom yetkilileri, günümüzdeki siber saldırıların kurumsal altyapı güncellemelerinden çok daha hızlı gerçekleştiğini belirterek, geleneksel yama yöntemlerinin tek başına yeterli olmadığını vurguluyor. Sistem, altyapı yazılımını değiştirmeden kötü niyetli eylemleri tespit edebilen sanal yama yetenekleriyle donatılmış durumda. Bu özellik, sunucuların yeniden başlatılmasına veya yazılım yükseltmelerine gerek kalmadan açıkların kapatılmasına olanak tanıyor.
Yetkisiz İşlemler Otomatik Olarak Engelleniyor
Ürün, ESX sunucularında çalışması gereken süreçler için kesin bir temel çizgi oluşturuyor. Mevcut betiklerin envanterini çıkaran sistem, yöneticilerin onaylamadığı yeni betiklerin çalışmasını varsayılan olarak engelliyor. Bu yaklaşım, ağ tabanlı denetimlere güvenmek yerine doğrudan ana bilgisayar içinde kısıtlamalar uygulayarak güvenliği maksimize ediyor. Broadcom’a göre bu süreç, sistem performansı üzerinde minimal bir etki yaratıyor ve bireysel sanal makinelerin içine güvenlik aracı kurulmasını gerektirmiyor.
Çok Faktörlü Kimlik Doğrulama Sürece Ekleniyor
HyperArmor, ESX Secure Shell (SSH) giriş sürecine çok faktörlü kimlik doğrulamayı (MFA) entegre ediyor. Standart SSH kimlik bilgilerinin yanı sıra, zaman tabanlı tek kullanımlık bir parola zorunluluğu getiren bu yöntem, kök parola ele geçirilse dahi komut satırına erişimi engelliyor. [image_1] Broadcom, bu özelliğin özellikle uzak erişim noktalarında güvenliği önemli ölçüde artırdığını belirtiyor. Mevcut VMware vDefend ve Avi Load Balancer çözümleriyle uyumlu çalışan HyperArmor, ağ ve iş yükü seviyesindeki güvenliği tamamlayıcı bir unsur olarak konumlandırılıyor.
Yama Süreçleri Daha Yönetilebilir Hale Geliyor
Şirket, HyperArmor’ın yöneticileri sistem güncellemelerinden muaf tutmadığını, aksine resmi yamaların test edilmesi ve kurulması için gerekli zamanı kazandırdığını vurguluyor. ESX 8.x ve sonraki sürümlerle uyumlu olan bu yeni koruma katmanı, güncel VMware platformlarına geçiş yapmayı planlayan kurumlar için de bir güvenlik güvencesi sunuyor. Broadcom, müşterilerin kendi hipervizör koruma mekanizmalarını geliştirmekte yaşadıkları zorlukları temel alarak bu ürünü geliştirdiğini ifade ediyor. Kurumsal BT ortamlarında güvenlik stratejinizi nasıl güncellemeyi planladığınızı ve bu yeni hipervizör koruma katmanının iş süreçlerinize nasıl yansıyacağını yorumlar kısmında bizimle paylaşabilirsiniz.
Kurumsal BT altyapılarında hipervizör güvenliğini sağlamak adına atılan bu adımlar hakkında ne düşünüyorsunuz? Güvenlik yamalarını yönetirken yaşadığınız en büyük zorluklar nelerdir? Deneyimlerinizi ve görüşlerinizi aşağıdaki yorum bölümünde bizimle paylaşın.