
Google: exploit_agent yamadan exploit üretiyor
Google'a göre exploit_agent, insan müdahalesi olmadan güvenlik yamalarını karşılaştırıp exploit üretiyor. İlk kez tespit edildi.
- Google Threat Intelligence Group, exploit_agent adlı yapay zeka çerçevesinin yamaları insan müdahalesi olmadan exploit'e çevirdiğini bildirdi.
- Çerçeve, internete açık bir test sunucusunda bulundu ve birkaç büyük dil modeline bağlıydı.
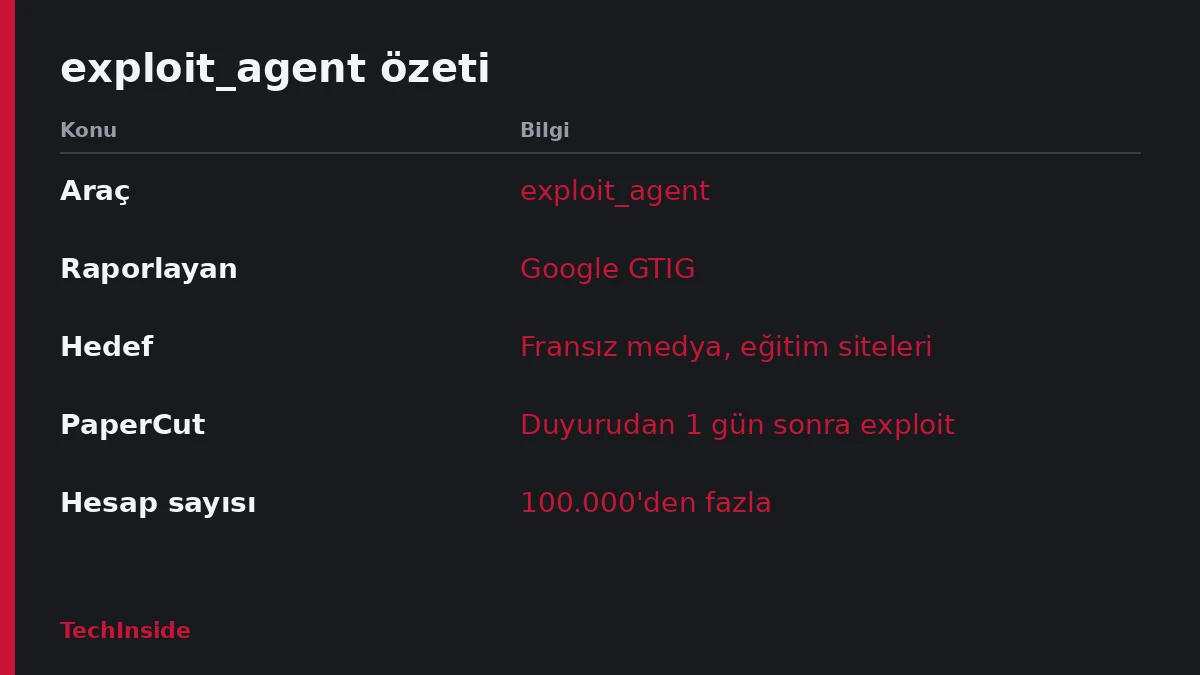
- PaperCut açıklarında araştırmacılar, duyurudan sonraki bir gün içinde LLM'lerle çalışan exploit'ler üretti.
Google'ın tehdit istihbaratı ekibi GTIG, exploit_agent adlı bir yapay zeka çerçevesinin güvenlik yamalarını insan müdahalesi olmadan exploit'e çevirdiğini açıkladı. Çerçeve, her yama duyurusunda popüler web uygulamalarının önceki ve sonraki kodunu karşılaştırıyor. Oysa aynı ekip iki ay önceki raporunda, gerçek hedeflere karşı tam otonom bir saldırı hattı görmediğini yazmıştı.
exploit_agent açık bir sunucuda bulundu
Çerçeve, internete açık kalmış bir test (staging) sunucusunda ortaya çıktı. Birkaç öncü ve yerel olarak barındırılan büyük dil modeline bağlıydı. Olası bir açık bulunduğunda hazırlanan exploit, yani o açığı kullanan saldırı kodu, otomatik olarak çalıştırılıyor.
exploit_agent sunucusunda kurbanlardan alınan veriler de duruyordu. Ayrıca kaba kuvvet (brute force) saldırısı, webshell kurma ve rakip saldırganların bıraktığı webshell'leri silme betikleri vardı. Webshell, ele geçirilen sunucuya uzaktan komut vermeyi sağlayan küçük bir yazılım parçası.
Kurban telemetrisi, operatörün en çok medya, eğlence ve eğitimle bağlantılı Fransız sitelerine ilgi duyduğunu gösteriyor. exploit_agent'ın yapılandırma dosyasındaki Rusça bir yorum, anahtarların “sohbete değil, tam buraya” girilmesini söylüyor.
Yamadan exploit'e bir günlük mesafe
Rapor, “Agentic Threat Activity Crosses a Significant Threshold” başlığını taşıyor ve üç aylık takip serisinin yeni sayısı. GTIG'e göre saldırganlar, yaması olmayan sıfır gün açıklarını aramak yerine LLM'leri n-day (yaması çıkmış) açıklara yöneltmeyi daha verimli bulabilir. Çünkü yamalanmış bir açığın üzerinde çalışılacak kaynak malzeme sınırlı.
Aradaki sürenin ne kadar kısalabildiğini PaperCut vakası gösteriyor. PaperCut'ın yazdırma yönetim sunucularındaki iki açık zincirlenerek Ağustos sonunda sıfır gün olarak istismar edildi. Güvenlik araştırmacıları ve Huntress Labs, açıklar duyurulduktan sonraki bir gün içinde LLM'lerle çalışan exploit'ler üretti.
GreyNoise'un duyurudan dört gün sonra izlediği bir kampanyanın da exploit'lerini LLM'lerle hazırladığı düşünülüyor. Kampanya yüzlerce kuruma ulaştı. Bunlardan birindeki ilk erişim, dakikalar içinde etki alanı yöneticisi (domain administrator) yetkisine çıktı.
Öte yandan açık kaynaklı, ajan tabanlı sızma testi çerçeveleri de canlı saldırıların ayrı adımlarını otomatikleştirmek için kullanılıyor. Örneğin ABD havacılık sektörüne yönelik bir saldırıda, bir tehdit aktörünün çok ajanlı CAIRN çerçevesini kullandığı görüldü. Bir başka aktör, PentAGI üzerine kurulu özelleştirilmiş bir platform çalıştırdı. Platform, Ağustos sonu ile Ekim başı arasında Asya'daki çok sayıda kurumu açıklar için taradı. Ancak kısıtsız otonom çalışmanın bıraktığı gürültülü adli iz, şimdilik bu çerçevelerin tespitini kolaylaştırıyor.
Etki operasyonları ve Kuzey Kore bağlantısı
GTIG'e göre etki operasyonları modelleri artık yalnızca gönderi yazmak için kullanmıyor. Ticari bir yüklenicinin Gemini API desteğiyle geliştirdiği hazır platform, bulut telefon çiftlikleri üzerinden 100.000'den fazla sosyal medya hesabını yönetmek üzere tasarlanmış. Avrupa ve Orta Doğu'da siyasi eğilimleri hedefleyen ayrı bir platform da var. Bu platformun komutlarının, üretilen fotoğraflar telefonla çekilmiş gibi görünsün diye kasıtlı kamera kusurları istediği belirtiliyor.
Devlet destekli aktörler arasında, Kuzey Kore bağlantısından şüphelenilen ve UNC6836 adıyla izlenen grup var. Grup, Kuzey Amerika ve Avrupa'daki kripto para kuruluşlarına sahte işe alımcı profilleriyle yaklaştı. Bu profillerdeki fotoğrafların Google'ın SynthID filigranını taşıdığı görüldü. Grup ardından dahili kod depolarındaki .claude/settings.json dosyalarını değiştirdi. Böylece Anthropic'in Claude Code aracı her başlatıldığında SOMBERMEME arka kapısını indiriyordu.
Google, Gemini'nin kötüye kullanımıyla bağlantılı hesapları ve varlıkları devre dışı bıraktı. Google DeepMind de bulguları sınıflandırıcılarını güçlendirmek için kullandı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.