
iOS açığı kripto cüzdan verilerini sızdırabilir
Binance, iOS 27.2 dahil üç sürümü etkileyen iOS açığı konusunda uyardı. Seed phrase ve özel anahtarlar risk altında olabilir.
- Binance, iOS 26.7.1, 27.0.1 ve 27.2 sürümlerindeki bir açığın cüzdan anahtarlarını riske attığı uyarısını yaptı.
- WQ Files adlı kanıt aracı, worse_query tekniğiyle jailbreak gerekmeden başka uygulamaların verilerine erişebiliyor.
- Apple 9 Kasım'da dokuz açığı kapatan güncellemeler yayımladı; Binance'in uyardığı sorunla aynı olup olmadığı belirsiz.
Binance, iOS 26.7.1, 27.0.1 ve 27.2 sürümlerini etkileyen bir iOS açığı konusunda kullanıcılarını uyardı. Açık, kötü niyetli bir uygulamanın başka uygulamaların yerel dosyalarını okumasına izin veriyor. Risk altındakiler arasında seed phrase, özel anahtarlar ve giriş bilgileri var; üstelik sorun Binance'te değil, doğrudan iOS'ta.
Binance, sorunun iOS düzeyinde olduğunu ve yalnızca kendi uygulamasını etkilemediğini vurguluyor. Tehdit, şirkete göre ekosistemin tamamını kapsıyor. Seed phrase ise kripto cüzdanını geri yüklemeye yarayan kurtarma kelimeleridir.
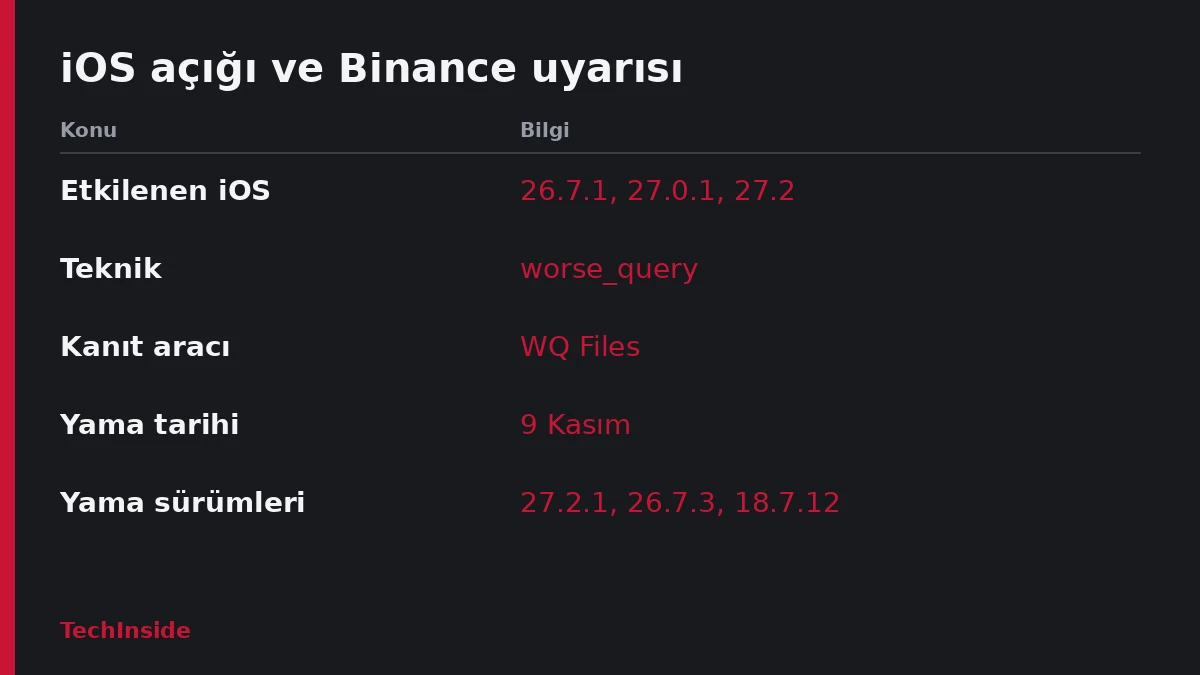
iOS açığı ve worse_query tekniği
worse_query, daha önce kamuya duyurulmuş bir iOS sandbox kaçış tekniği. Sandbox, yani uygulamaları birbirinden yalıtan güvenlik sınırı, bu teknikle aşılıyor. Böylece bir uygulama, başka uygulamaların depolama alanına erişebiliyor.
Teknikten yararlanan bir kanıt kodu (proof-of-concept) yayımlandı. WQ Files adlı araç, jailbreak (cihazın yazılım kısıtlarını kaldırma) gerekmeden başka uygulamaların verilerine göz atıyor, dışa aktarıyor, düzenliyor ve siliyor. Aracın iOS 26.7.1, 27.0.1 ve 27.2'de çalıştığı doğrulandı. Binance'in uyardığı sürümler de tam olarak bunlar.
Saldırının işlemesi için WQ Files'ın iPhone'a kurulması gerekiyor. Ancak saldırgan bu iOS açığından yararlanmak için aracı App Store'u atlayarak dağıtabilir. Yani uygulama, güvenilmeyen kaynaklardan yüklenen bir paket olarak gelir.
Binance'in önerileri
Doğrulanmış bir kripto kaybı şu an yok. Yine de Binance, kullanıcılardan güncellemeyi hemen kurmalarını istiyor. Şirketin önerileri şöyle:
- Gereksiz ve güvenilmeyen uygulamaları silmek
- iOS'u ve diğer uygulamaları son sürüme getirmek
Cihazın ele geçirildiğinden şüphelenenler için öneri daha sert. Fonlar, temiz bir cihazda oluşturulan yeni bir cüzdana aktarılmalı. Etkin tüm oturumlar da sıfırlanmalı.
Apple'ın 9 Kasım yamaları
Apple, 9 Kasım'da iOS 27.2.1, 26.7.3 ve 18.7.12 güvenlik güncellemelerini yayımladı. Güncellemeler dokuz açığı kapatıyor. Bunlardan biri, bir uygulamanın hassas kullanıcı verilerine erişmesine yol açabilen CVE-2026-113963.
Binance'in uyardığı üç sürüm iOS 26 ve 27 serilerinde. Apple'ın yamaları ise bunların yanı sıra iOS 18 serisini de kapsıyor.
Binance'in uyardığı iOS açığı ile bu kaydın aynı sorun olup olmadığı belirsiz. CVE-2026-113963'ü bildiren araştırmacı László Várady, erişimin App Group konteynerleri üzerinden değil, App Intents üzerinden gerçekleştiğini saptadı. App Group konteynerleri, aynı geliştiricinin uygulamalarının ortak veri paylaştığı alanlardır. App Intents ise uygulama işlevlerini Siri ve Kısayollar gibi sistem özelliklerine açan çerçevedir.
Apple'ın yamaları 9 Kasım'dan itibaren indirilebiliyor. Binance ise güncellemenin gecikmeden kurulmasını istiyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.