
Oracle yaması 640 güvenlik açığını kapatıyor
Oracle yaması Kasım 2026 CSPU kapsamında 21 üründe yaklaşık 640 açığı kapatıyor. 62 yama kritik, Java SE'de Java4Shell de var.
- Oracle, Kasım 2026 CSPU ile 21 üründe yaklaşık 640 açığı kapatan 655 güvenlik yaması yayımladı.
- Yamaların 62'si kritik, 300'den fazlası kimlik doğrulaması olmadan uzaktan istismar edilebilen açıkları kapatıyor.
- Hyperion 267 yama ile ilk sırada; Java SE güncellemesi Java4Shell (CVE-2026-114938) açığını düzeltiyor.
Oracle yaması, Kasım 2026 Critical Security Patch Update (CSPU) kapsamında 21 üründeki yaklaşık 640 açığı kapatıyor. Şirketin Salı günü duyurduğu pakette 655 yeni güvenlik düzeltmesi bulunuyor. Ancak Oracle, bu açıklardan hiçbirinin gerçek saldırılarda kullanıldığını belirtmiyor.
Oracle yaması rakamlarla
Oracle yaması 655 düzeltmeden oluşuyor, ama benzersiz açık sayısı yaklaşık 640. Yamaların neredeyse yarısı, Oracle ürünlerinde istismar edilemeyen ek CVE kayıtlarını ve hataları da çözüyor. CVE, yani herkese açık güvenlik açığı kayıt numarası, bu açıkların takibinde kullanılıyor.
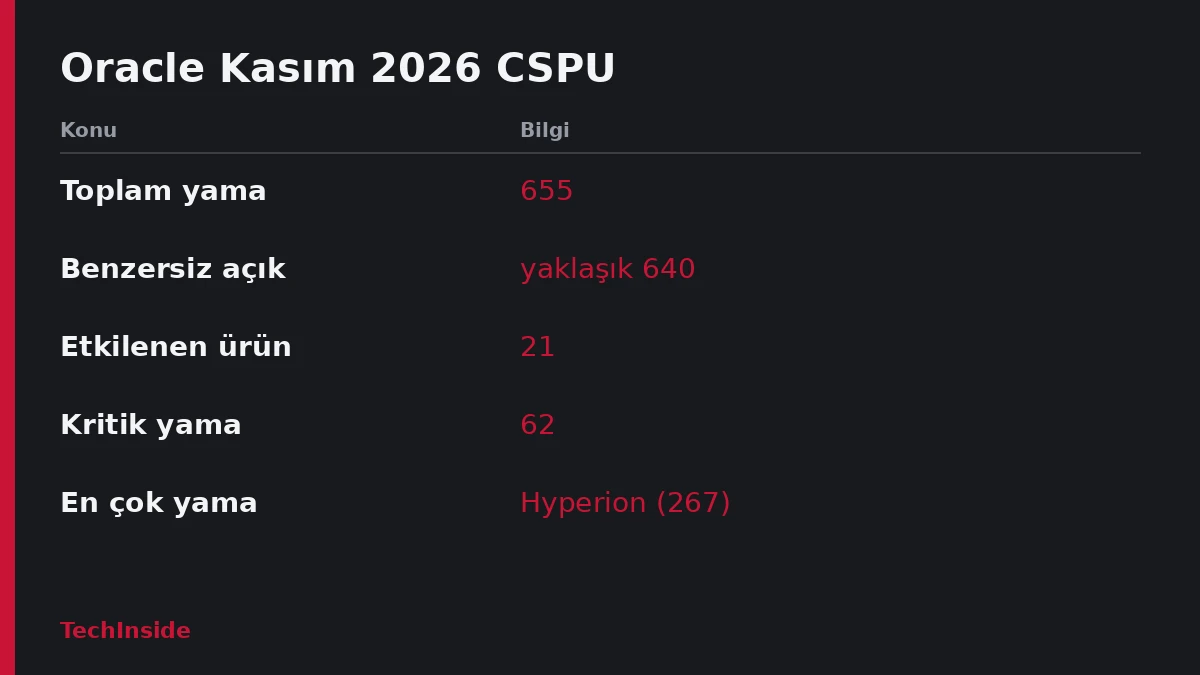
Yamaların 300'den fazlası, kimlik doğrulaması olmadan uzaktan istismar edilebilen kusurları hedefliyor. Yani saldırganın hesap bilgisine ihtiyaç duymadan ağ üzerinden kullanabileceği açıklar. 62 yama kritik seviyedeki kusurları kapatıyor; bunların altısı en yüksek önem derecesinde.
En çok yama alan ürünler
Hyperion 267 yama ile ilk sırada. Bunların 107'si kimlik doğrulaması olmadan uzaktan istismar edilebilen açıklar. Supply Chain 74 yama aldı, 36'sı bu türden. Fusion Middleware ile E-Business Suite 71'er yama aldı; kimlik doğrulamasız uzaktan istismar edilebilenler sırasıyla 53 ve 19.
Diğer ürünlerde yama sayıları şöyle (toplam yama / kimlik doğrulamasız uzaktan istismar edilebilen):
- Communications: 31 / 21
- Analytics: 29 / 9
- Siebel CRM: 19 / 9
- PeopleSoft: 13 / 6
- Java SE: 11 / 11
- Financial Services Applications: 11 / 1
- Virtualization: 11 / 3
- MySQL: 10 / 3
Java4Shell ve en yüksek önemdeki açıklar
Fusion Middleware güncellemesi beş, Analytics güncellemesi ise bir maksimum önem derecesindeki açığı çözüyor. Java SE tarafında Java4Shell (CVE-2026-114938) kapatıldı. Bellek bozulmasına dayanan bu açık, bellek sızıntılarına ve uzaktan kod çalıştırmaya yol açabiliyor.
Öte yandan paket başka ürünleri de kapsıyor: Database Server, APEX, Autonomous Health Framework, REST Data Services, Application Testing Suite, Commerce, Construction and Engineering, Enterprise Manager ve JD Edwards.
Ekim 2026'da yayımlanan CPU paketi 1.200'den fazla açığı kapatmıştı. Kasım'daki Oracle yaması ise 21 ürüne yayıldı. SecurityWeek'in aktardığına göre kurumların yamaları mümkün olan en kısa sürede uygulaması öneriliyor. Çünkü Oracle ürünlerindeki güvenlik kusurları saldırganlar için cazip bir hedef.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.