
Uber veri ihlali: 149 bin sürücü etkilendi
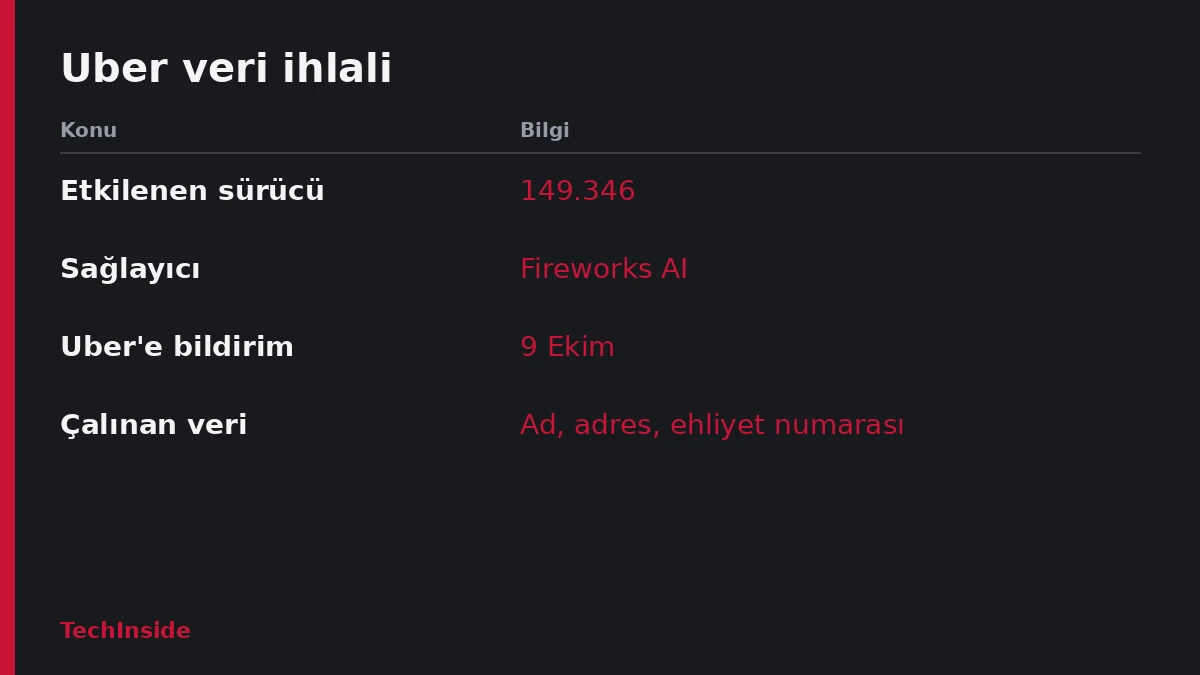
Uber veri ihlali, üçüncü taraf sağlayıcı Fireworks AI üzerinden yaşandı. 149.346 sürücünün ad, adres, doğum tarihi ve ehliyet numarası çalındı.
- Uber, bir teknoloji sağlayıcısındaki ekim ayı saldırısında 149.346 sürücünün bilgilerinin çalındığını bildirdi.
- Çalınan veriler arasında isimler, adresler, doğum tarihleri ve ehliyet numaraları var.
- Sağlayıcı Fireworks AI; Notion ve Cursor da aynı saldırıda veri kaybettiğini doğruladı.
Uber veri ihlali, şirketin bir teknoloji sağlayıcısına ekim ayında yapılan saldırıdan doğdu ve yaklaşık 150 bin sürücüyü etkiledi. Üstelik saldırı Uber'in değil, sağlayıcının tarafında gerçekleşti. Ancak Uber'in kurduğu yetkisiz erişim uyarıları hiç tetiklenmedi.
Uber veri ihlali ve çalınan bilgiler
Uber, bu hafta ABD'de aralarında California ve Iowa'nın da bulunduğu birkaç eyaletin başsavcılığına bildirim yaptı. Şirket, sağlayıcının kendisini 9 Ekim'de uyardığını söyledi. Saldırganlar sağlayıcıya girip iç kimlik bilgilerini çalmış, ardından bunlarla Uber'in verilerine ulaşmıştı.
Uber, Fireworks ortamına yetkisiz erişimi yakalayan uyarıları açık tuttuğunu belirtti. Fakat saldırganlar Fireworks'in kendi iç kimlik bilgilerini kullandığı için “hiçbir uyarı tetiklenmedi”.
Şirket, kişisel bilgilerin sağlayıcıda saklandığını öğrenince etkilenen sürücülere bildirim göndermeye başladı. Çalınan veriler şunlar:
- Sürücülerin isimleri
- Adresleri
- Doğum tarihleri
- Ehliyet numaraları
Uber veri ihlali için Oregon başsavcılığına yapılan bildirimde şirket, bilgileri çalınan toplam 149.346 kişiye haber verdiğini yazdı. Şirket sözcüsü ise etkilenen sürücü sayısını açıklamadı.
Fireworks AI ve diğer etkilenenler
Fireworks AI, geliştiricilerin açık ağırlıklı yapay zeka modellerine erişmesini ve bu modelleri kullanmasını sağlıyor. Açık ağırlıklı model, yani ağırlıkları kamuya açık model demek.
Şirket, ekim ayında kendi veri ihlalini duyurmuştu. Saldırganlar müşteri bilgilerini, faturalama verilerini ve bazı özel yapay zeka veri setlerini çalmıştı. İş verimliliği girişimi Notion ile yapay zeka destekli kodlama girişimi Cursor da verilerinin bu saldırıda çalındığını doğruladı.
Fireworks sözcüsü, bazı sistemlerine yetkisiz erişim olduğunu ve müşteri verilerinin etkilendiğini doğruladı. Ancak olayla ilgili sorulara yanıt vermedi. Şirket saldırıyı, maddi kazanç peşindeki bir siber suç grubuna bağlıyor. Grubun amacı, büyük dil modellerine (LLM) erişim sağlayan çalıntı tokenleri satmak. Veri hırsızlığını henüz hiçbir grup üstlenmedi.
Uber sözcüsü, sürücülere gönderilen bildirimlerin bazı Uber verilerine erişimi olan üçüncü taraf tedarikçisi Fireworks.ai'ı etkileyen bir güvenlik olayıyla ilgili olduğunu söyledi. Diğer soruları ise Fireworks'e yönlendirdi.
Eyalet bildirimleri ve belirsizlikler
Uber, California, Illinois, Massachusetts, Rhode Island ve South Carolina'daki sürücülere bildirim gönderdi. Texas ve Vermont'ta da veri ihlali bildirimleri dosyalandı.
Uber veri ihlali, şirketin bu yıl bilinen ikinci olayı. Uber daha önce kamyon taşımacılığı birimi Uber Freight'taki bir güvenlik olayını duyurmuştu. Orada verileri çaldığını bir fidye çetesi üstlenmişti.
Uber veri ihlali kapsamında etkilenen sürücü sayısının artıp artmayacağı belli değil. Uber, pazartesi günü gönderilen takip e-postasına yanıt vermedi.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.