
Palo Alto: yapay zeka ajanları gözden kaçıyor
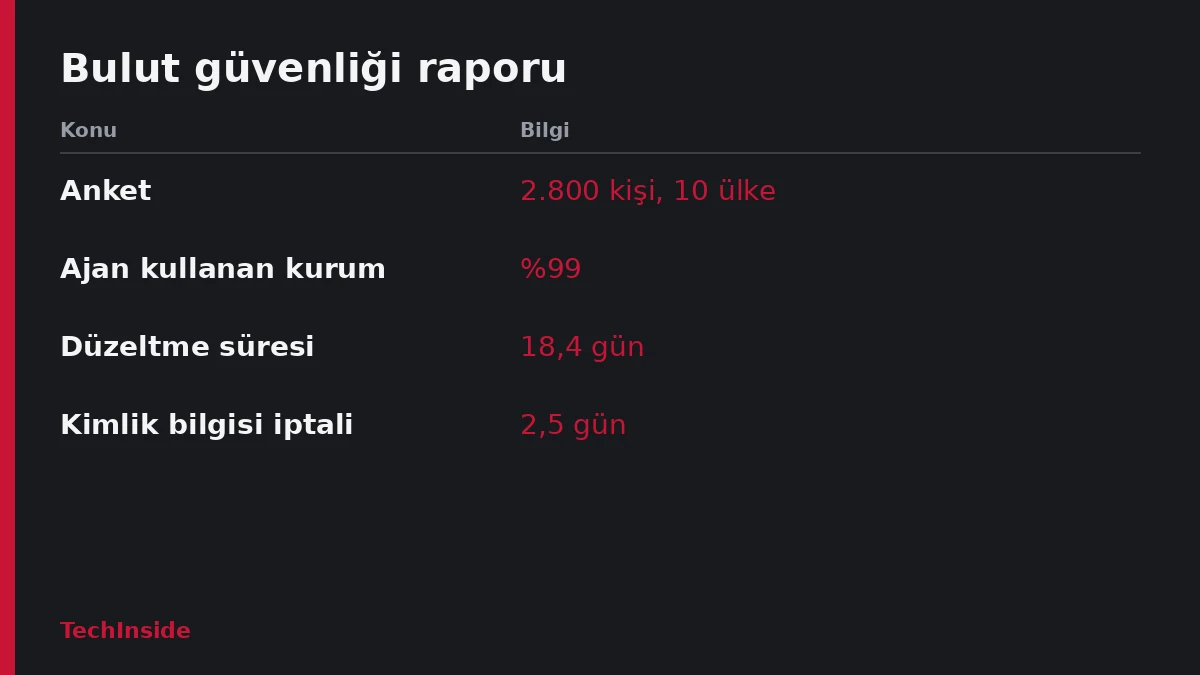
Palo Alto Networks'ün raporuna göre yapay zeka ajanları geliştirme hatlarında yaygın, ancak kurumların %40'ı ajanın ne yaptığını yeniden kuramıyor.
- Palo Alto Networks'ün raporuna göre katılımcıların %99'u geliştirme hatlarında yapay zeka ajanları kullanıyor.
- Kurumların beşte ikisi bir ajanın ne yaptığını yeniden kuramıyor; finans hizmetlerinde bu oran %46.
- Koddaki bir açığın düzeltmesinin üretime girmesi ortalama 18,4 gün, ele geçirilmiş kimlik bilgilerinin iptali 2,5 gün sürüyor.
Palo Alto Networks'ün yeni raporuna göre yapay zeka ajanları yazılım geliştirmenin olağan bir parçası haline geldi. Ankete katılanların %99'u geliştirme hatlarında otonom ya da yarı otonom işler için ajan kullanıyor. Ama kurumların %40'ı, bir ajanın ne yaptığını sonradan yeniden kuramadığını söylüyor.
State of Cloud Security Report 2026, serinin altıncı yılı. Rapor, 10 ülkeden 2.800 güvenlik yöneticisi ve uygulayıcısıyla yapılan ankete dayanıyor. Yapay zekanın yazılım geliştirmede ve yayına almada nasıl kullanıldığına bakıyor. Bir şeyler ters gittiğinde kurumların ne kadar hızlı tepki verebildiğini de ölçüyor.
Yapay zeka ajanları kodu ve altyapıyı değiştiriyor
Katılımcıların %73'ünde yapay zeka ajanları kodu, geliştirme hattı (pipeline) yapılandırmalarını ya da canlı ortamları değiştirebiliyor. Kurumların %44'ünde ajanlar güvenlik testi de yapıyor.
Değişikliğin hacmi de artıyor. Katılımcıların %82'si, yapay zeka destekli geliştirmenin buluta ulaşan altyapı güncellemelerini çoğalttığını belirtiyor. Buna karşın kurumlar, ankette ölçülen sekiz dağıtım öncesi güvenlik kontrolünün ortalama üçten azını uyguluyor. Kurumların %42'si altyapıyı kodla tanımlayan (infrastructure-as-code) şablonları yapay zekayla üretiyor. Yalnızca %34'ü bu kodu canlıya çıkmadan önce tarıyor.
Sorunlar üretime sızıyor. Katılımcılara göre 90 günlük dönemde yüksek ve kritik uygulama güvenliği açıklarının ortalama %19'u canlı ortama ulaştı. Koddaki bir açığın düzeltmesinin üretime girmesi ortalama 18,4 gün sürüyor. Açıkları dağıtımdan önce kapatmanın önündeki en yaygın engel, %39 ile hızlı yayın baskısı. %30 ile belirsiz risk kabul politikaları ikinci sırada.
Ajanın izini sürmek zor
Yapay zeka ajanları konusunda hesap verebilirlik de ayrı bir sorun. Kurumların beşte ikisi, bir ajanın ne yaptığını yeniden kuramıyor. Finans hizmetlerinde bu oran %46'ya çıkıyor. Üstelik katılımcıların %53'ünde ajan etkinliği, geliştiricinin kimliği ya da kişisel erişim token'ı altında kaydediliyor. Bu yüzden olay çıktığında inceleme ekipleri önce hangi işlemi insanın, hangisini ajanın yaptığını ayırmak zorunda kalıyor.
Erişimi kapatmak da yavaş. Kurumların %60'ı insan olmayan kimliklerin erişimini iptal etmek için hala elle müdahale gerektiriyor. Ayrıca ele geçirilmiş geliştirici kimlik bilgilerini, API anahtarlarını ya da hat sırlarını iptal etmek veya yenilemek ortalama 2,5 gün sürüyor.
Veri yönetiminde de boşluk var. Kurumların %99'u geçen yıl ortamlarında yönetilmeyen yapay zeka buldu. Bunu otomatik keşfedip sınıflandırabilen yalnızca %9. Katılımcıların %40'ı, yönetilen verinin yönetilmeyen yapay zeka araçlarına kopyalandığını söyledi. %39'u ise hassas ya da düzenlemeye tabi verinin izinsiz biçimde model eğitimi veya ince ayarda kullanıldığını gördü.
Yine de güven yüksek. Katılımcıların %97'si yapay zeka tedarik zincirini ve uygulamalarını en azından bir ölçüde güvene alabileceğini düşünüyor. Oysa üretimde yapay zeka davranışını izleyebilenler %36'da kalıyor. Prompt injection'ı, yani modele gizlice komut yerleştirme saldırısını tespit edebilenler ise yalnızca %30.
Öncü modeller ve 18,4 günlük pencere
Raporun son bölümü, yazılım açıklarını kendi başına bulup istismar edebilen öncü yapay zeka modellerini ele alıyor. Katılımcıların %98'i bu tehditten endişeli. %65'i, önümüzdeki 12-18 ayda küresel kritik altyapı ve finans sistemleri için önemli ya da ağır bir tehdit oluşturacağını düşünüyor. Bunu önemli ya da ağır sayanlar kamu hizmetlerinde %79 ile en yüksek, telekomünikasyonda %48.
Raporun metni 'öncü yapay zeka destekli yetenekler' ifadesini kullanıyor. Sondaki anket soruları ise aynı tehdidi 'Mythos-grade' diye adlandırıyor; bu, Anthropic'in Claude Mythos modellerine gönderme. Palo Alto Networks, Anthropic'in Project Glasswing girişiminin lansman ortaklarından biriydi. Girişim Nisan'da savunmacılara Claude Mythos Preview'a erken erişim verdi.
Raporun savına göre 18,4 günlük düzeltme döngüsü, makine hızında çalışan saldırganlara karşı yetersiz. Açık keşfedilebilir hale geldikten sonra kurumlar 17 günden fazla korumasız kalıyor. Sorunun bir kısmı parçalı araçlardan geliyor: Kurumların yalnızca %19'u kod, bulut, kimlik ve çalışma zamanında birleşik telemetri ve iş akışlarıyla çalışıyor. Öte yandan %47'si uygulama açıklarını çalışma zamanı tehditleriyle hala elle eşleştiriyor; ABD'de bu oran %55.
Rapor, yapay zeka ajanları için ayrı kimlik öneriyor. Her kimliğin net bir sahibi olmalı ve yalnızca işi için gereken izinleri taşımalı. Güvenlik ekiplerine ise yinelenen sorunların düzeltmesini otomatikleştirmeleri öneriliyor; ancak bunun, geri alma prosedürleri kurulduktan sonra yapılması gerekiyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.