
Apple güvenlik güncellemesi: 10 açık kapandı
Apple güvenlik güncellemesi iOS, macOS, watchOS ve visionOS'ta 10 açığı kapattı. Yarısı Bluetooth ve AirPlay eşleştirmesiyle ilgili.
- Apple, iOS, iPadOS, macOS, watchOS ve visionOS için yayımladığı güncellemelerle 10 güvenlik açığını kapattı.
- Açıkların yarısı Bluetooth ve AirPlay eşleştirmesiyle ilgili; bazıları kullanıcı etkileşimi olmadan cihaz eşleşmesine izin verebiliyor.
- Apple'ın bültenlerinde açıkların gerçek saldırılarda kullanıldığına dair bir not bulunmuyor.
Apple güvenlik güncellemesi, iOS, iPadOS, macOS, watchOS ve visionOS için yayımlandı ve toplam 10 açığı kapattı. Açıkların yarısı Bluetooth ve AirPlay eşleştirmesiyle ilgili; bazıları kullanıcı etkileşimi olmadan cihaz eşleşmesine yol açabiliyor. Yine de Apple'ın bültenlerinin hiçbirinde, bu açıkların gerçek saldırılarda kullanıldığına dair bir not yok.
Apple güvenlik güncellemesi ve sürüm listesi
Güncellemeyi Apple pazartesi günü yayımladı. Beş açık, dokuz sürümün hepsinde birden düzeltildi. Sürümler şöyle:
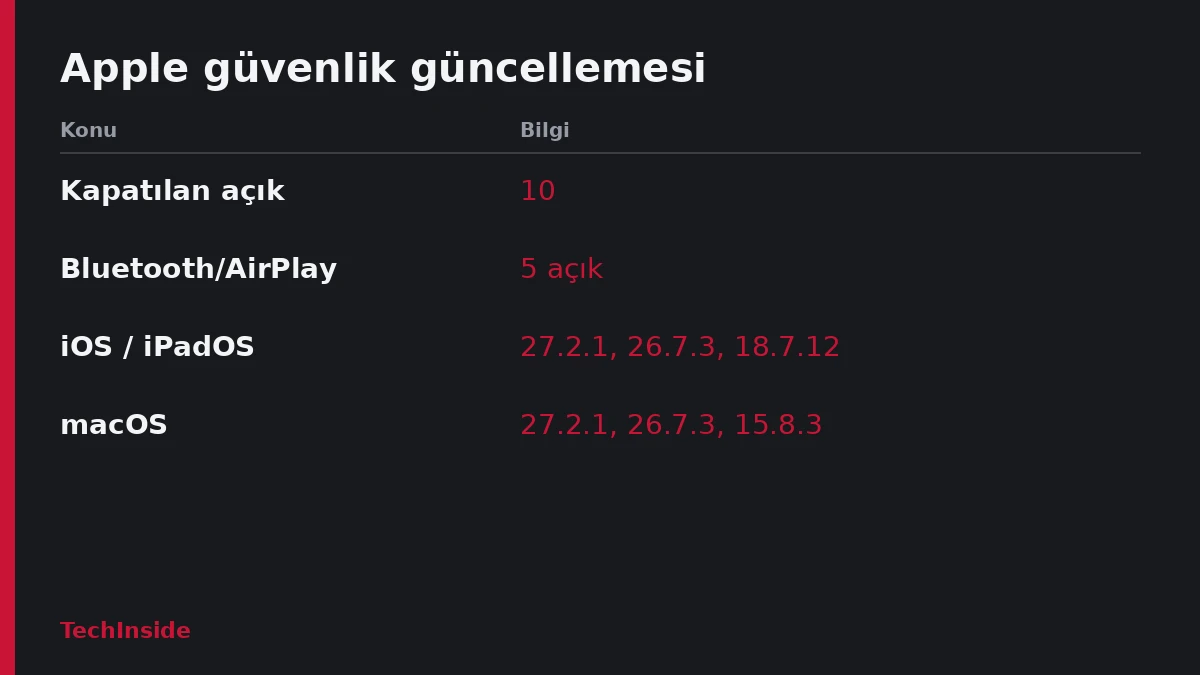
- iOS ve iPadOS: 27.2.1, 26.7.3 ve 18.7.12
- macOS: Golden Gate 27.2.1, Tahoe 26.7.3 ve Sequoia 15.8.3
- watchOS: 27.2.1 ve 26.6.1
- visionOS: 27.2.1
Eski sürüm hatları da listede. iOS 18.7.12 ve macOS Sequoia 15.8.3 gibi önceki nesil yazılımlar çalıştıran cihazlar da yama alıyor. Çok sayıda iPhone, iPad ve Mac yöneten ekipler için sürüm numaraları bu yüzden önem kazanıyor.
Beş açığın üçü, eşleştirme kodu tahminlerine getirilen sınırla ilgili. Bu sınır, kısa sürede yapılan çok sayıda kod denemesini engelleyen bir koruma. CVE-2026-113968 numaralı AirPlay açığı Bluetooth menzilinden istismar edilebilir. CVE-2026-113969 ise rapportd bileşeninde yer alıyor. Saldırganın aynı ağda olması gerekiyor ve açık AirPlay eşleştirme kodlarını ilgilendiriyor.
Üçüncüsü, CoreUtils'teki CVE-2026-113964. Aynı sınır aşımını ikinci bir etkiyle birleştiriyor. Apple'a göre Bluetooth menzilindeki bir saldırgan, eşleştirme kodu denemelerindeki sınırı aşıp kullanıcı etkileşimi olmadan bir cihazla eşleşebilir.
CoreUtils'teki bir başka açık olan CVE-2026-113965 de benzer biçimde tarif ediliyor. Kötü amaçlı bir Bluetooth cihazı, kullanıcı etkileşimi olmadan eşleşme kurabilir. Beşinci açık CVE-2026-113970, Bluetooth'taki bir use-after-free hatası. Yani bellekte serbest bırakılmış bir alanın yeniden kullanılmasından doğuyor. Menzil içindeki bir saldırgan bu yolla süreç belleğini bozabilir.
Mesajlar ve Brotli düzeltmeleri
İki Mesajlar açığı birçok işletim sisteminde kapatıldı. CVE-2026-113961, uzaktaki bir saldırganın iMessage grup sohbetine katılıp mesajları almasına yol açabiliyor. CVE-2026-113960 ise bir grubun eski yazışmalarını sonradan eklenen kişilere açabiliyor.
Aynı Apple güvenlik güncellemesi, Node2Shell adıyla anılan Brotli açığını da düzeltiyor. CVE-2026-111497 numaralı bu açığı tehdit aktörleri gerçek saldırılarda hedef aldı. Apple ürünlerine yönelik bir saldırıya işaret eden bir bilgi ise yok.
Yalnızca bazı platformlara özel iki açık
CVE-2026-113963, App Intents bileşenindeki bir yetkilendirme sorunu. Bir uygulamanın hassas kullanıcı bilgilerine erişmesine yol açabiliyor. Yalnızca iOS ve iPadOS 27.2.1, watchOS 27.2.1 ve visionOS 27.2.1 için listelenmiş.
CVE-2026-113971 sadece iOS ve iPadOS 18.7.12 bülteninde yer alıyor. Bu sürüm iPhone XS, XS Max, XR ve yedinci nesil iPad'i kapsıyor. Apple'ın açıklamasına göre fiziksel erişimi olan bir saldırgan, bir cihazı kilit ekranından AirPlay alıcısıyla eşleştirebilir.
Beş açığı Apple kendi ekipleri buldu. İki Mesajlar açığını ve CVE-2026-113964'ü anonim bir araştırmacı bildirdi. App Intents açığı için László Várady'ye teşekkür ediliyor. Ayrıntılar Apple'ın Security Releases sayfasında; cihazını güncelleyecek kullanıcılar yukarıdaki sürüm numaralarına bakabilir.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.