
CRAFTY FALCON Hindistan fintechlerini hedef aldı
Hindistan'ın CERT-IN kurumu, yapay zeka destekli CRAFTY FALCON grubunun fintech şirketlerine hafta sonları saldırdığını duyurdu.
- Hindistan'ın CERT-IN kurumu, CRAFTY FALCON adlı yapay zeka destekli grubun fintech şirketlerine yönelik saldırılarında önemli bir tırmanış olduğunu duyurdu.
- Grup, saldırılarını tatil ve hafta sonları gibi izlemenin zayıf olduğu zamanlara denk getiriyor ve eksik onarım yapan kurumları yeniden hedef alıyor.
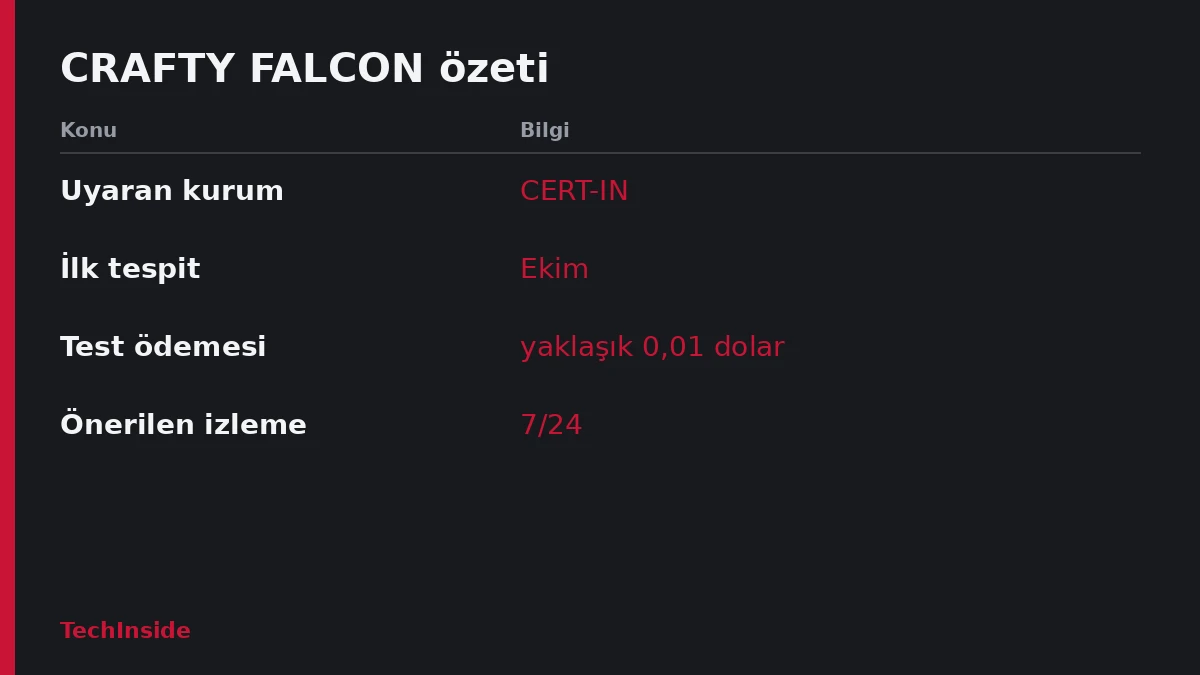
- Saldırganlar yaklaşık 0,01 dolarlık test ödemeleriyle başlıyor, işe yararsa daha büyük tutarlara geçiyor; kripto borsalarında cüzdan anahtarlarını çalıyor.
CRAFTY FALCON, Hindistan'ın finans sektörünü hedef alan yapay zeka destekli bir tehdit grubu olarak kayda geçti. Ülkenin bilgisayar acil durum ekibi CERT-IN, grubun saldırılarında “önemli bir tırmanış” olduğunu duyurdu. Ayrıca ekip, saldırganlara bu adı kendisi verdi.
CRAFTY FALCON Kimleri Hedef Alıyor?
CERT-IN saldırıları ilk olarak Ekim ayında tespit etti ve bir uyarı yayımladı. Uyarı; dijital kredi platformlarını, fintech şirketlerini, ödeme hizmeti sağlayıcılarını ve cüzdan işletmecilerini kapsıyordu. Saldırganlar internete açık uygulamalara, açıkta kalan API'lere ve ayrıcalıklı uç noktalara yöneliyordu. İçeri girmeyi başarırlarsa ödeme API'leri üzerinden para çalmaya çalışıyorlardı.
Perşembe günü yayımlanan güncelleme ise tablonun ağırlaştığını gösteriyor. CERT-IN, başarılı saldırıların sürdüğünü bildirdi. Üstelik bunların arasında, önceki olaylardan sonra sistemlerini onarmaya çalışan kurumlar da var.
Kuruma göre aynı kurumlar bilinçli olarak yeniden hedef alınıyor. Bu durum, eksik kalan onarım çalışmalarından sonra da yaşanıyor. Saldırılar ayrıca tatillere, hafta sonlarına ve izlemenin zayıf olduğu diğer zaman dilimlerine denk getiriliyor. Amaç, tespiti ve müdahaleyi geciktirmek.
Saldırı Yöntemi ve Kullanılan Araçlar
Grubun yapay zeka ile güçlendirilmiş araçlar kullandığı belirtiliyor. Bunlar arasında ARTEX sızma testi aracı, Cairn saldırı arama motoru ve CyberStrikeAI çatısı (framework) yer alıyor. Üç aracın da Çince konuştuğu anlaşılan kullanıcılarla bağlantılı olduğu ifade ediliyor.
CRAFTY FALCON önce internete açık test ve geliştirme ortamlarını arıyor. Bu ortamlarda paylaşılan kimlik bilgileri, belirteçler (token) ya da ağ yolları buluyor. Böylece canlı sistemlere geçiş yapabiliyor.
İçeri girdiğinde ise kurbanların uygulamalarını yeniden yazıyor. Değiştirilen uygulamalar, örneğin yetkisiz API çağrıları yapıyor. Savunma sistemleri bu API'leri yalnızca meşru uygulamaların çağıracağını varsayıyor. Bu yüzden yeniden yazılmış uygulamaların etkinliği saldırı olarak işaretlenmiyor.
Saldırıdan şüphelenen kurumların işi de kolay değil. CERT-IN'e göre grup, hızla geliştirilen çok sayıda “işlevsel olarak aynı varyant” üretiyor. Bu örüntü, yapay zeka ile üretilmiş kod ve tekrarlı geliştirme yöntemiyle uyumlu. CRAFTY FALCON ayrıca yeni keşfedilen güvenlik açıklarını da hızla kullanıyor.
Para çalma aşaması küçük adımlarla başlıyor. CRAFTY FALCON, saldırının işe yarayıp yaramadığını anlamak için yaklaşık 0,01 dolarlık ($0.01) ufak ödemeler yapıyor. Bu transferler geçerse daha büyük tutarlara geçiyor. Hedef bir kripto para borsası ya da sanal dijital varlık hizmet sağlayıcısıysa, cüzdan anahtarlarını çalıp cüzdanları boşaltıyor.
CERT-IN Hangi Önlemleri Öneriyor?
CERT-IN, Hindistanlı kurumlara olayları kayıt altına alma, anormallikleri gerçek zamanlı izleme ve uyarı gönderme becerilerini geliştirmelerini öneriyor. Ayrıca test ortamlarının internete kapalı tutulması gerekiyor. Bulut kaynaklarına erişim de kısıtlanmalı, çünkü grup saldırılarında bu kaynakları sık kullanıyor.
Uyarı metni bankacılık, finansal hizmetler ve sigorta alanındaki kurumlardan söz ediyor. Ancak saldırı bildiren kurum türleri olarak yalnızca yukarıda sayılan şirketleri adlandırıyor. Hindistan'da binlerce banka var. Bunların çoğu küçük ölçekli ve zaman zaman temel bilgi güvenliği önlemlerinden yoksun. Bu nedenle grup faaliyetlerini genişletirse çok sayıda hedefle karşılaşabilir.
CERT-IN, saldırıların “etkin ve tırmanan” nitelikte olduğunu vurguluyor. Bu nedenle kurumlardan 7/24 izleme yapmalarını istiyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.