
DarkVigil arka kapısı Sogou üzerinden dağıtıldı
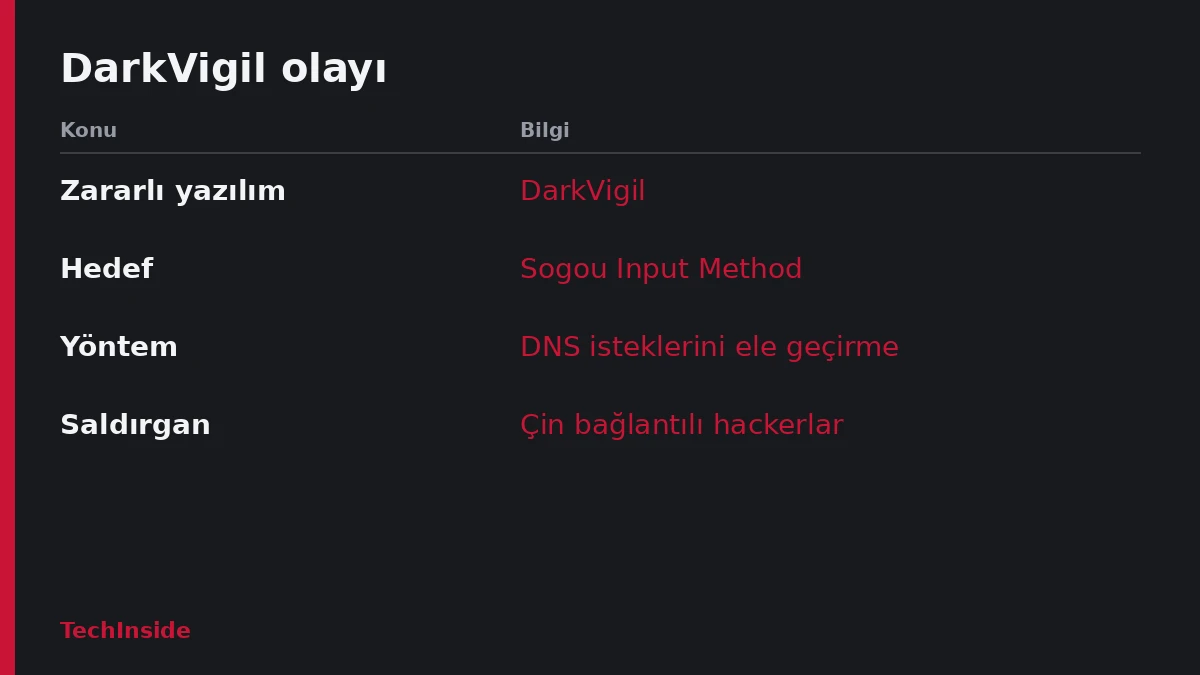
Çin bağlantılı hackerlar, Sogou Input Method'un DNS isteklerini ele geçirerek DarkVigil adlı arka kapı yazılımını dağıttı.
- Çin bağlantılı hackerlar, Sogou Input Method'un DNS isteklerini ele geçirdi.
- Saldırıda DarkVigil adlı bir arka kapı yazılımı dağıtıldı.
- DNS trafiği, güvenlik ekipleri için izlenmesi gereken kritik bir katman olarak öne çıkıyor.
Çin bağlantılı hackerlar, Sogou Input Method'un DNS isteklerini ele geçirerek DarkVigil adlı bir arka kapı yazılımı dağıttı. Ayrıca saldırının merkezinde, yazılımın ağ üzerinden yaptığı alan adı sorguları bulunuyor. Bu yüzden olay, DNS güvenliğini yeniden gündeme taşıyor.
Saldırıda kullanılan DarkVigil, arka kapı türünde bir zararlı yazılım. Hackerların Çin ile uyumlu hareket eden bir yapıya mensup olduğu belirtiliyor. Bununla birlikte olay, yazılım ve ağ güvenliği ekiplerinin aynı anda izlemesi gereken bir örnek sunuyor.
DarkVigil saldırısında DNS neden önemli?
DNS, alan adlarını IP adreslerine çeviren sistemdir. Örneğin bir uygulama sunucuya bağlanmadan önce adresi DNS'ten öğrenir. Ancak bu istek ele geçirilirse, uygulama gerçek sunucu yerine başka bir adrese gidebilir. Dolayısıyla saldırgan, kullanıcıya hiçbir şey göstermeden trafiği kendi altyapısına çekebilir.
Sogou Input Method, kullanıcıların klavyeyle metin girmesini sağlayan bir giriş yöntemi yazılımıdır. DNS istekleri ele geçirildiğine göre, yazılım ağa bağlanarak sorgu gönderiyor. Bu nedenle bu istekler, saldırganlar için müdahale edilebilecek bir nokta oluşturdu.
Arka kapı yazılımı ne yapar?
Arka kapı, saldırganlara sisteme gizli erişim sağlayan zararlı yazılım türüdür. Bu erişim çoğu zaman normal kimlik doğrulama adımlarını atlar. Üstelik kullanıcı, cihazında bir şey olduğunu uzun süre fark etmeyebilir. DarkVigil de bu türden bir arka kapı olarak anılıyor.
Genel olarak arka kapılar, saldırganın cihaza sonradan tekrar girmesine imkan tanır. Bu nedenle bir cihaza yerleşen arka kapı, tek seferlik bir sızıntıdan daha uzun etki bırakabilir. Ancak her olayın etkisi, hedeflenen sistemlere ve alınan önlemlere göre değişir.
Güvenlik ekipleri neye bakmalı?
DNS günlükleri, beklenmeyen alan adı yönlendirmelerini görmek için işe yarar. Örneğin bir masaüstü yazılımının alışılmadık bir adrese sorgu göndermesi, incelenmesi gereken bir işaret olabilir. Ayrıca şirket ağındaki yazılımların envanteri, hangi uygulamanın hangi alan adlarına bağlandığını anlamayı kolaylaştırır.
Bununla birlikte şifreli DNS kullanımı ve DNS trafiğini doğrulayan çözümler, istek ele geçirme riskini azaltmaya yardımcı olabilir. Bu önlemler her saldırıyı tek başına engellemez. Yine de ağ katmanında görünürlük kazanmak, olayları erken fark etmek için temel bir adım sayılır.
Çin merkezli yazılım kullanan ya da Çin'deki ekiplerle çalışan şirketler, konuyu yakından izleyebilir. Çünkü bu tür yazılımlar kurumsal bilgisayarlara kurulduğunda, ağ istekleri şirket ağının bir parçası olur. Dolayısıyla BT ekipleri, kurulu masaüstü yazılımlarının ağ davranışını gözden geçirebilir.
DarkVigil arka kapısını dağıtan grup Çin bağlantılı olarak tanımlanıyor. Saldırının hedefi ise Sogou Input Method'un DNS istekleri. DarkVigil, bu istekler ele geçirilerek dağıtıldı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.