
DreamHost veri ihlali: FTP şifreleri çalındı
DreamHost veri ihlali, Ağustos 2026'dan 23 Ekim'e kadar sürdü. Saldırgan File Manager üzerinden FTP/SFTP kullanıcı adı ve şifrelerini ele geçirdi.
- DreamHost, File Manager sunucusuna Ağustos 2026'dan 23 Ekim 2026'ya kadar yetkisiz erişim yapıldığını doğruladı.
- Saldırgan, bu platforma giriş yapan kullanıcıların FTP/SFTP kullanıcı adlarını ve şifrelerini çaldı; bazı webmail oturumları da etkilenmiş olabilir.
- Şirket açığı kapattı, şifreleri geçersiz kıldı ve etkilenenlere Equifax üzerinden bir yıllık kredi izleme sunuyor.
DreamHost veri ihlali, ABD merkezli web barındırma ve alan adı kayıt şirketinin müşterilerini doğrudan ilgilendiriyor. Şirket, saldırganların web tabanlı File Manager platformuna iki ay boyunca eriştiğini doğruladı. Üstelik bu süre içinde müşterilerin FTP/SFTP kullanıcı adları ve şifreleri çalındı. Ayrıca DreamHost, kullanıcılardan daha önce e-posta ve FTP/SFTP şifrelerini sıfırlamasını istemişti.
DreamHost veri ihlali nasıl gerçekleşti?
İhlal Ağustos 2026'da başladı ve 23 Ekim 2026'da fark edildi. Dolayısıyla saldırgan yaklaşık iki ay boyunca içeride kaldı. Buna göre yetkisiz bir üçüncü taraf, files.dreamhost.com adresindeki File Manager sunucusuna girdi. Saldırgan bunun için yazılımdaki bir güvenlik açığından yararlandı.
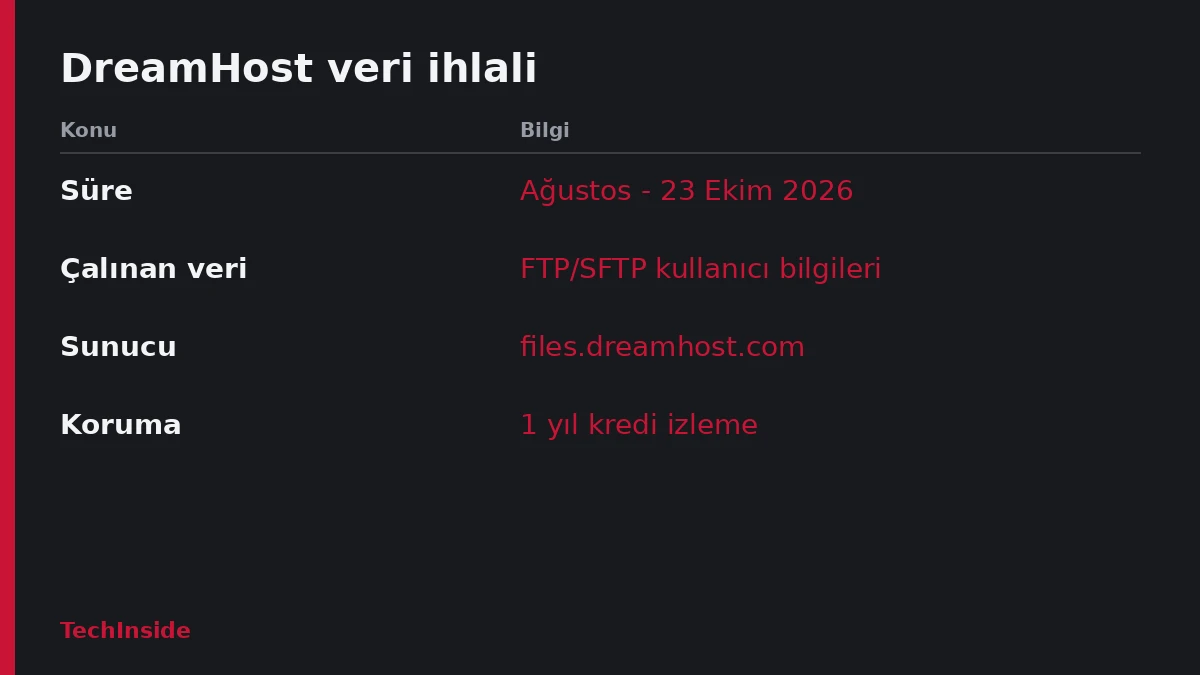
Etkilenenler, Ağustos 2026 ile 23 Ekim 2026 arasında bu File Manager'a giriş yapan kullanıcılar. Bu kişilerin FTP/SFTP kullanıcı adları ve şifreleri saldırganın eline geçti. Öte yandan saldırgan webmail sistemlerine de erişmiş olabilir. Böylece sınırlı sayıda kullanıcının kimlik bilgilerini içeren oturum verileri açığa çıkmış olabilir.
DreamHost, saldırının kasıtlı göründüğünü belirtiyor. Ayrıca ekipler, olayı tamamen kontrol altına almak için aralıksız çalışıyor. Ancak etkilenen hesap sayısı açıklanmadı. FTP ve SFTP, web sitesi dosyalarını sunucuya yüklemekte kullanılan dosya aktarım yöntemleridir. Bu nedenle DreamHost veri ihlali, siteyi bu altyapıda barındıran girişimler ve işletmeler için de önem taşıyor.
Şirket hangi önlemleri aldı?
DreamHost, saldırganın erişimini engellediğini ve istismar edilen açığı kapattığını bildirdi. Ayrıca potansiyel olarak etkilenen kullanıcıların etkin oturumlarını sonlandırdı ve şifrelerini geçersiz kıldı. Bunun yanı sıra etkilenenlere bildirim mektubu da gönderildi.
Yine de şirket, kontrol paneli giriş bilgilerine erişildiğine dair bir kanıt bulmadı. Müşteri fatura ve ödeme bilgilerine erişildiğine dair bir bulgu da yok. Ayrıca bu verileri harici bir sağlayıcı yönetiyor.
Kullanıcılar ne yapmalı?
Bu tür bir sızıntıda ilk adım, aynı şifrelerin başka hizmetlerde kullanılıp kullanılmadığına bakmaktır. Bu nedenle bildirim alan kullanıcılara şu adımlar öneriliyor:
- Web sitesi dosyalarında yetkisiz bir değişiklik olup olmadığını kontrol etmek
- Webmail yönlendirme kurallarını ve filtrelerini gözden geçirmek
- Aynı kimlik bilgilerinin kullanıldığı diğer hesaplarda şifreleri değiştirmek
Ayrıca DreamHost veri ihlali bildirimi alan kullanıcılara Equifax üzerinden bir yıllık kredi izleme ve kimlik hırsızlığı koruması sunuluyor. Bununla birlikte mektubu alanların kredi raporuna dolandırıcılık uyarısı eklemesi ya da güvenlik dondurması talep etmesi de öneriliyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.