
Kubernetes artık yapay zeka ajanlarının zemini
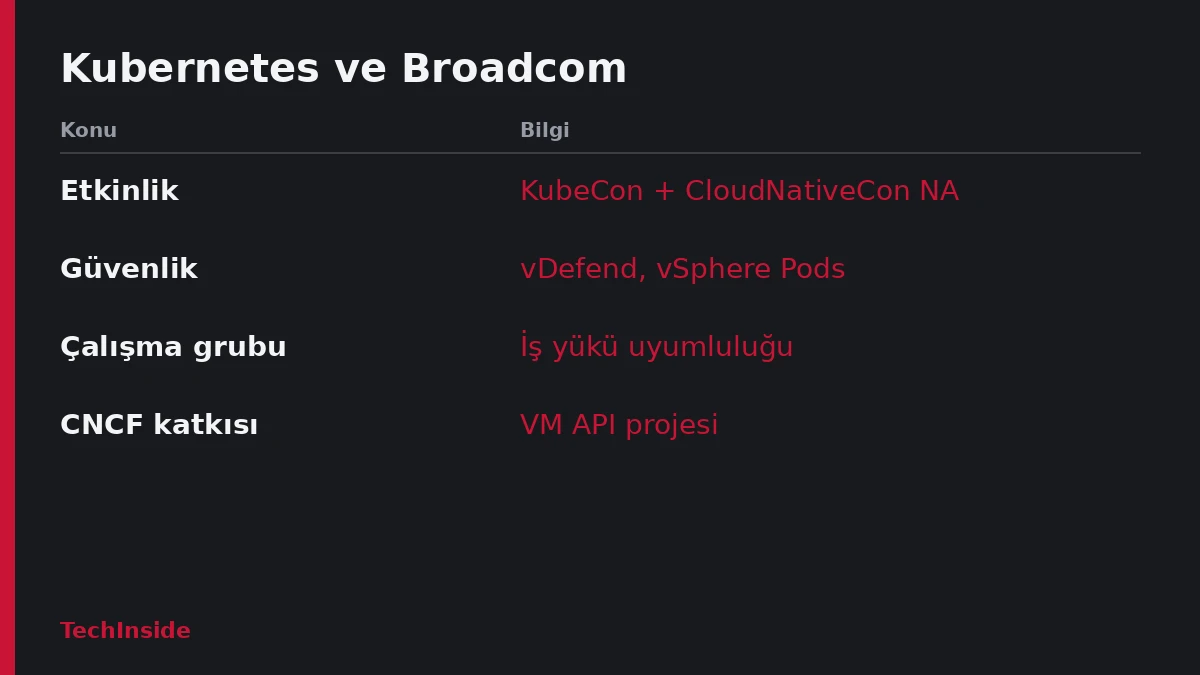
Broadcom, KubeCon'da Kubernetes için iki açık kaynak girişimi duyurdu. Hedef: yapay zeka ajanlarını bulutlar arasında güvenli ve taşınabilir çalıştırmak.
- Broadcom, KubeCon'da Kubernetes için iki açık kaynak girişimi duyurdu.
- Şirket vDefend güvenlik duvarını ve vSphere Pods micro VM'lerini ajan güvenliği için kullanıyor.
- Broadcom, iş yükü uyumluluğu grubuna eş başkanlık ediyor ve VM API projesini CNCF'ye verdi.
Kubernetes, yapay zeka ajanlarının çalışacağı altyapı katmanına dönüştü. Broadcom'dan Dilpreet Bindra'ya göre proje bir süre önce olgunlaşıp sakinleşmiş görünüyordu. Şimdi ise bulut döneminde ölmüş sayılan güvenlik fikirleri, ajanlarla birlikte geri dönüyor.
Sakinleşen proje yeniden hareketlendi
Kubernetes, yazılımların konteyner adı verilen paketlerini yöneten bir orkestratör olarak olgunlaşma yolundaydı. Bazı kişilere göre iş yavaşlamış, heyecan azalmıştı. Bindra ise tabloyu değiştiren şeyin bu yılki KubeCon olduğunu söylüyor. “Bu KubeCon o kapıları ardına kadar açtı, çünkü Kubernetes yapay zekanın temeli haline geldi” diyor.
Bindra, KubeCon + CloudNativeCon NA kapsamında theCUBE Research'ten John Furrier ve Rebecca Knight ile konuştu. Broadcom'un VCF biriminde mühendislik kıdemli direktörü olarak çalışıyor. Konuşmanın iki ana başlığı ajan güvenliği ve bulutlar arası taşınabilirlikti.
Broadcom etkinlikte iki açık kaynak girişimi duyurdu. Altyapı sağlayıcıları bu temeli kurması kolay, işletmesi güvenli hale getirmek için yarışıyor. Kurumlar yapay zeka işlerini Kubernetes üzerinde çalıştırmayı planladığı için bu yarışın ağırlığı artıyor.
Kubernetes üzerinde ajan güvenliği
Broadcom'un yaklaşımı, derinlemesine güvenlik olarak adlandırılıyor. Çevre güvenliği, yani ağın dış sınırını korumak, geri dönen eski fikirlerden biri. Şirket vDefend güvenlik duvarını ağın çevresinde kullanıyor, bir de daha içeride. Kontrolden çıkan bir ajan ortaya çıkarsa ağ erişimi kesilebiliyor.
İkinci katman işlem sınırı. Ajanlar vSphere Pods içinde yalıtılıyor. Bindra'nın anlattığına göre vSphere Pods bir micro VM, yani küçük ölçekli bir sanal makine. Böylece çalışma ortamı çok güvenli oluyor. Agent Substrate de bu yapının içinde çalıştırılabiliyor.
Her ortamda aynı Kubernetes
Taşınabilirlik, Broadcom'un gündemindeki ikinci başlık. Şirket, Kubernetes iş yükü uyumluluğu için kurulan yeni bir çalışma grubunun eş başkanlığını yürütüyor. Amaç, yazılım üreticilerinin her dağıtım için ayrı yaptığı doğrulamaları sona erdirmek. Bu dağıtımlar arasında VMware vSphere Kubernetes Service, yani VKS de var.
Bindra hedefi şöyle özetliyor: “Kubernetes'in çalıştığı her ortamda Kubernetes olmasını istiyoruz. VKS için ayrı, diğer Kubernetes dağıtımları için ayrı doğrulama yapmanız gerekmiyor. Hepsini tek bir Kubernetes olarak doğrulayabilirsiniz.”
Broadcom ayrıca VM API projesini Cloud Native Computing Foundation'a (CNCF) katkı olarak verdi. Proje, sanal makineleri Kubernetes'in içine birinci sınıf bileşen olarak getiriyor. Bindra'nın theCUBE'de anlattıklarının tamamı şöyle:
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.