
OpenAI Daybreak ile siber güvenlikte iki cephe
OpenAI Daybreak markasıyla iki güvenlik ürünü duyurdu: Red Team sızma testi yapıyor, Defense Factory açıklar için yama hazırlıyor.
- OpenAI, Daybreak markasıyla iki siber güvenlik ürünü duyurdu.
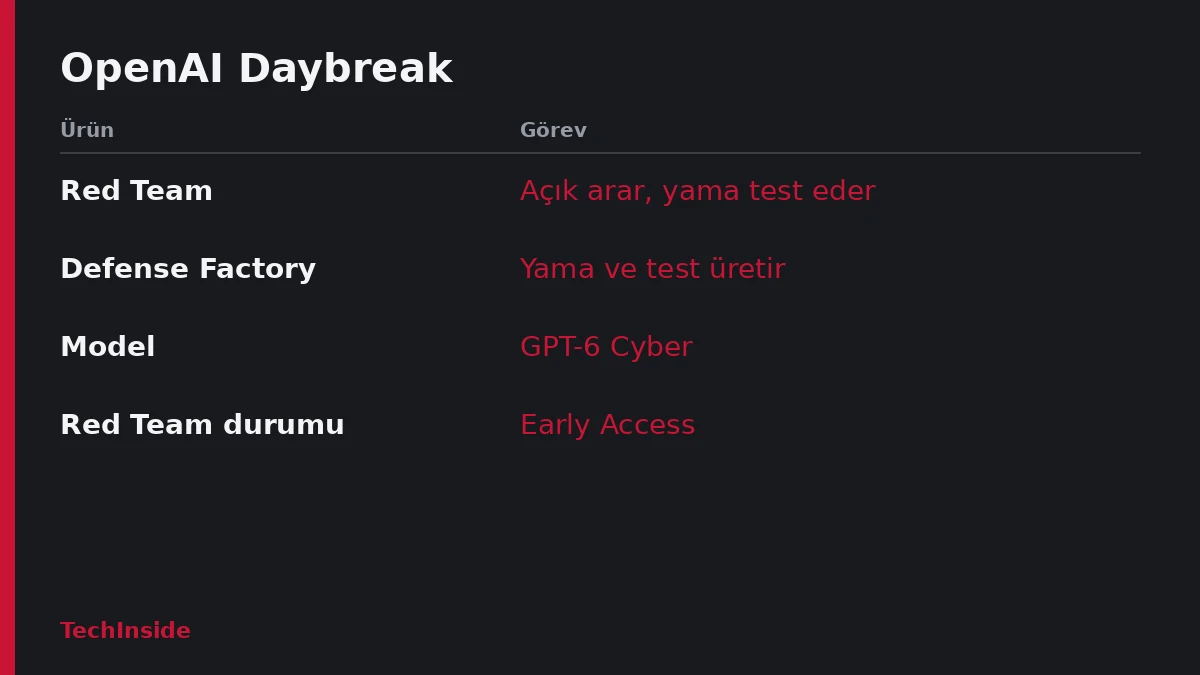
- Daybreak Red Team, Early Access aşamasında ve web uygulamalarındaki açıkları arıyor.
- Daybreak Defense Factory, yama ve test içeren pull request'leri geliştirici onayına sunuyor.
OpenAI Daybreak markası altında iki siber güvenlik ürününü duyurdu. Biri web uygulamalarına saldırı denemesi yapıyor, diğeri bulunan açıklar için hazır düzeltme kodu üretiyor. Ama düzeltmeleri canlıya almak için son onay yine geliştiricide kalıyor.
OpenAI Daybreak Red Team: saldırı yolları
İlk ürün Daybreak Red Team, şu an Early Access aşamasında. Yani genel kullanıma açılmış bir ürün değil, erken erişim programıyla sunuluyor. Araç, yapay zeka ajanlarıyla web uygulamalarında otomatik olarak zafiyet arıyor.
Ajanlar önce uygulamanın kaynak kodunu ve bağlamını inceliyor. Ardından bir saldırganın sisteme ulaşmak için izleyebileceği yolların haritasını çıkarıyor. Saldırı yolu, hedefe varmak için atılacak adımların sırası demek. Haritalama da bu adımları görünür kılıyor.
Araç yalnızca yeni açık aramıyor. Hata ödül programlarından ya da kod tarayıcılarından gelen zafiyet bildirimlerini doğruluyor. Ayrıca yamaları test ediyor. Hata ödül programı (bug bounty), dışarıdaki araştırmacıların bulduğu açıkları şirkete bildirip karşılığında ödül aldığı düzenek. Kod tarayıcıları ise kaynak kodu otomatik inceleyen araçlar.
OpenAI'nin Cyber-Applied AI biriminin başındaki Nancy Wang, aracın hedefini anlattı. Red Team, sızma testini otomatik ve sürekli taramanın hızıyla yapmak üzere tasarlandı. Derinlikte ise insan test uzmanlarına denk olması amaçlanıyor. Sızma testi, bir sistemin gerçek saldırı yöntemleriyle denenip zayıf noktalarının bulunması işi.
Defense Factory: yama ve test hazır geliyor
İkinci ürün Daybreak Defense Factory, savunma tarafını otomatikleştiriyor. Yapay zeka ajanları şirketin kod tabanını zafiyetler için tarıyor. Bulunan açıklar için yama üretiyor.
Çıktı, ham bir uyarı listesi olmuyor. Ajanlar, düzeltmeyi ve ona eşlik eden testleri içeren, canlıya alınmaya hazır pull request'ler hazırlıyor. Pull request, bir kod değişikliğinin ana projeye eklenmeden önce incelemeye sunulduğu öneri demek. Geliştirici bu öneriyi onaylıyor.
İki ürün, tek model
İki ürün de OpenAI'nin en yeni siber modeli GPT-6 Cyber üzerinde çalışıyor. Böylece OpenAI Daybreak çatısı altındaki saldırı ve savunma araçları aynı modelden besleniyor. Biri açığı bulup doğruluyor, öbürü kapatma önerisini hazırlıyor.
Bu hamleyle OpenAI, model sunan bir şirket olmanın yanında güvenlik ürünleri de sunan bir oyuncu olarak siber güvenlik pazarına giriyor. Red Team'e erişim şimdilik Early Access ile sınırlı. Defense Factory'nin ürettiği her yama ise geliştirici onayına sunuluyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.