
PHP2Shell yamasından sonra asıl iş başlıyor
PHP2Shell açıklarına müdahale, güncel envanter verisi gerektiriyor. Yapay zeka ajanlarının doğruluğu da canlı uç nokta verisine bağlı.
- PHP2Shell, PHP'deki iki kritik açığa verilen ad ve ayrıntıları planlanan duyurudan önce sızdı.
- PHP düzeltmeleri ertesi gün yayımladı, ama kurumlar için zor kısım yazılımın her kopyasını bulmaktı.
- Yapay zeka ajanlarının doğruluğu, dayandıkları canlı uç nokta verisinin güncelliğine bağlı.
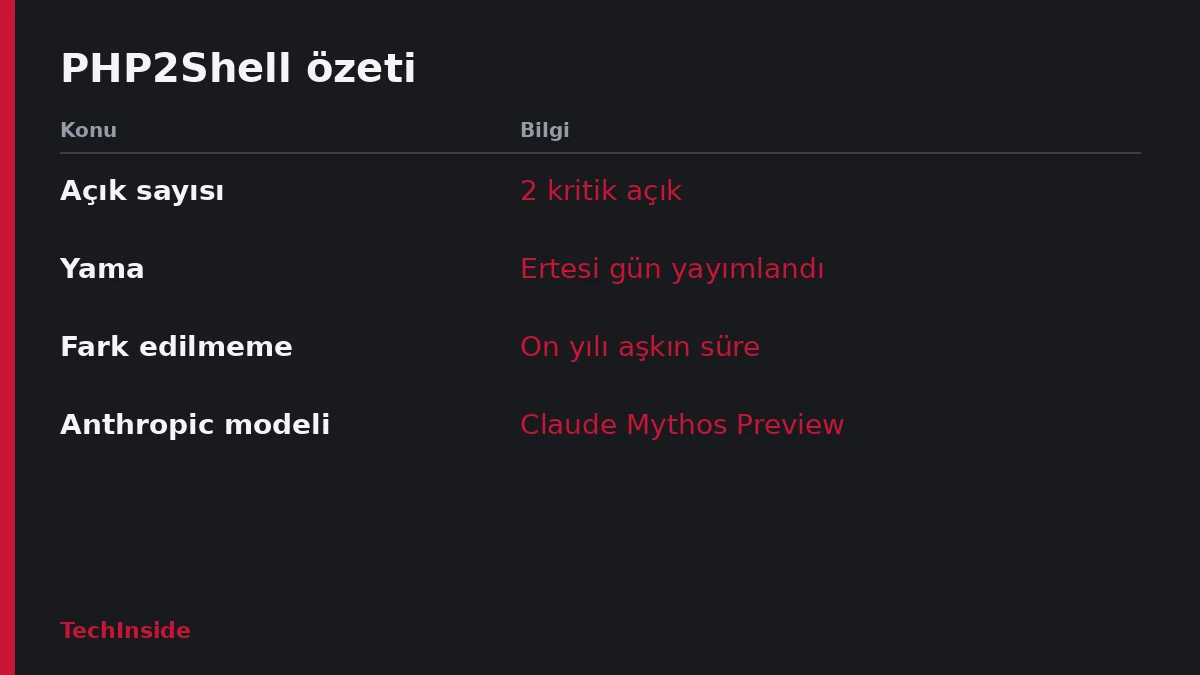
PHP2Shell, PHP'de bulunan iki kritik açığa verilen ad ve ayrıntıları planlanan duyurudan önce sızdı. Açıkları bulan araştırmacılara öncü yapay zeka modelleri yardım etti, PHP ise yamaları ertesi gün yayımladı. Yine de pek çok ekip için yama işin kolay kısmıydı; zor olan, yazılımın şirketin neresinde çalıştığını bulmaktı.
PHP2Shell'de asıl zorluk: görünürlük
Açıkların on yılı aşkın süre fark edilmeden kaldığı bildirildi. Çözüm bir sürüm yükseltmesiydi. Ama önce PHP'nin her kopyasını bulmak gerekiyordu. Bazıları başka yazılımların içine gömülüydü. Bazıları da Windows makinelere elle açılmıştı ve yüklü uygulama olarak hiç kayda geçmemişti.
Sonra hangi kopyalara internetten ulaşılabildiğini ve daha önce saldırı izi olup olmadığını kontrol etmek gerekiyordu. Belirli aralıklarla alınan anlık görüntüyle kurulan bir envanter, bu soruları gerektiği gün yanıtlayamaz.
İkinci sorun, araçlar arasında gezinmek. "Bu nerede çalışıyor, internetten erişilebiliyor mu?" sorusu çoğu zaman varlık envanteri, zafiyet tarayıcısı ve dış saldırı yüzeyi aracı arasında dolaşmayı gerektiriyor. Her geçiş zaman kaybettiriyor. Her konsol da bir öncekiyle çelişebiliyor.
Üçüncü sorun hız. Birkaç güvenlik firması, PHP düzeltmeleri yayımlamadan önce istismar denemeleri gördüğünü bildirdi. Cloudflare ise ilk saldırıları yamadan saatler önce raporladı. Nisan'da Anthropic, Claude Mythos Preview modelinin tüm büyük işletim sistemlerinde ve tarayıcılarda daha önce bilinmeyen binlerce açık bulduğunu açıklamıştı. Bu tür modeller devredeyken duyuru, yama ve doğrulama düzeni giderek daralan bir boşluk varsayıyor.
Eski ve parçalı verinin üstüne bir yapay zeka ajanı koymak bu sorunları ortadan kaldırmaz. Yalnızca büyütür.
Yönetilen otonom BT nasıl çalışır
Bir döngü düşünün. Yazılım riskin nerede olduğunu bulur ve önem sırasına koyar. Çözüm önerir, insanların çizdiği sınırlar içinde uygular ve işe yarayıp yaramadığını kontrol eder. Rutin, düşük riskli işlemler kendi başına çalışabilir. Etkisi yüksek olanlar bir kişinin onayını bekler. Bazıları ise hiç devredilmez. Her adım, birinin inceleyip geri alabileceği bir kayıt bırakır.
Uç noktalar, işin yapıldığı ve saldırıların çoğunun vardığı yer. Bu yüzden altyapıyla ilgili her karar için temel doğruluk kaynağı onlar. Otonom işlemler için sağlam bir zemin dört özelliğe dayanıyor:
- Doğruluk: Geçen hafta doğru olan bir anlık görüntü değil, doğrudan uç noktalardan gelen canlı veri.
- Hız: Sorudan eyleme kısa bir yol; yanıtları uzlaştırmak için araçlar arasında gezinmek yok.
- Kontrol: Onaylar, denetim kaydı ve geri alma imkanı; böylece her otomatik işlem incelenip geri çevrilebilir.
- Ortak doğru: BT operasyonları, güvenlik ve kayıt sistemi aynı görünümden çalışır; verinin kimin doğru olduğu tartışılmaz.
Tanium'da tehdit araştırma mühendisi olan Matt Psencik, PHP2Shell ortaya çıktığında görünürlük sorununu açık sözlü anlattı: "Beni en çok endişelendiren kurulumlar, bir güvenlik ekibinin sahip olduğunu bilmediği kurulumlar."
Yapay zeka ajanı veriyle sınırlı
Yapay zeka bu işin iki yanında da var. PHP2Shell açıklarını bulmada araştırmacılara yardım etti, saldırganlar da onunla istismar kodu üretebilir. Savunma tarafında en iyi işi operatör ve arayüz olarak görüyor. Düz dille sorulan soruyu alıyor, veriden ne isteyeceğini çözüyor, sonraki adımı öneriyor ya da uyguluyor.
Ancak dayandığı veri kadar iyi. Eski bilgiye dayanan akıcı bir yanıt yine yanlıştır, yalnızca daha kendinden emin görünür. Riskin yüksek olduğu yerde insanı döngüde tutmak, otomasyonu genişletmeyi güvenli kılıyor.
İlk adımlar
Ekiplerin anahtarları bir anda devretmesi gerekmiyor. Başlangıç için iki adım var:
- Her kopyayı bul: Yüklü uygulamalar listesiyle yetinme. PHP2Shell, başka ürünlerin içine gömülü yazılımın bu listeden kaçabildiğini gösterdi. CMDB'yi ağdaki gerçek durumla karşılaştır ve tam sürümleri kaydet.
- Sınırları çiz: Sistemleri internetten erişilebilirliğe göre sırala. Hangi müdahalelerin otomatik çalışacağına, hangilerinin onay isteyeceğine ve hangilerinin asla devredilmeyeceğine karar ver. Bunu bir ajana ihtiyaç duyulmadan önce yaz.
Üçüncü adım, düşük riskli ve kapsamı dar tek bir iş akışıyla pilot yapmak. Onay adımını baştan içine koyun ve kapsamı genişletmeden önce denetim kaydını okuyun.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.