
Railway'de çalınan AI anahtarları: 740 bin dolar
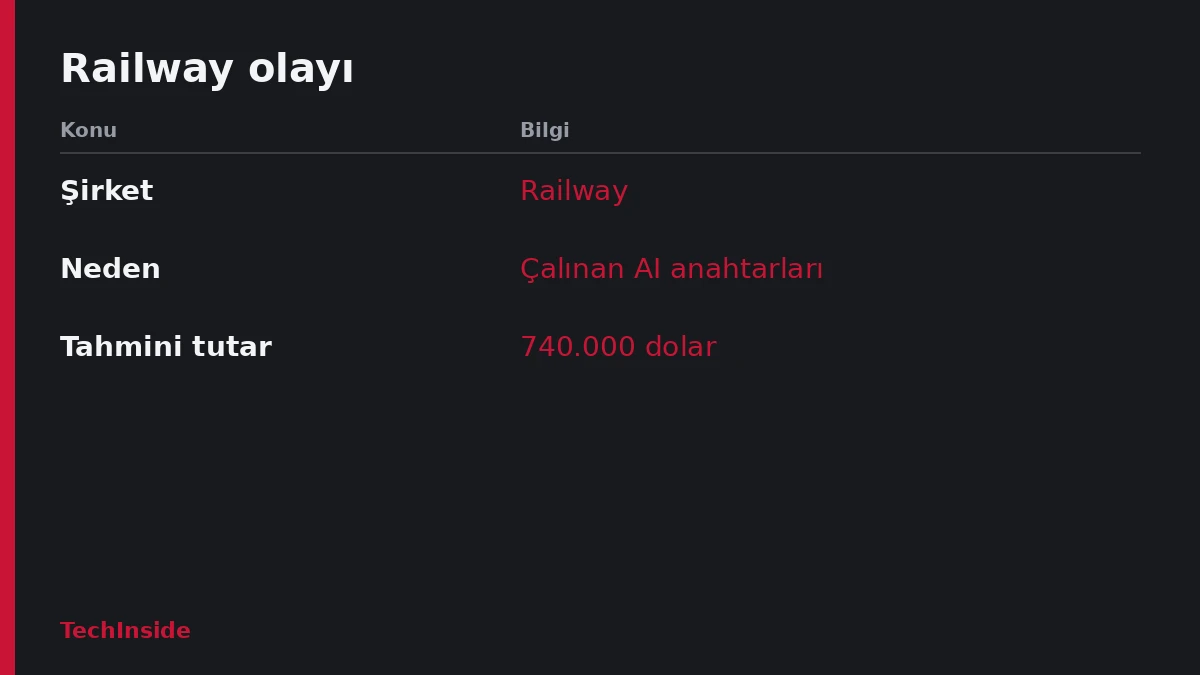
Railway, müşterilerine ait çalınan AI anahtarlarının tahmini 740.000 dolarlık yetkisiz kullanım ücretine yol açtığını açıkladı.
- Railway, müşterilerine ait AI anahtarlarının çalındığını açıkladı.
- Çalınan anahtarlarla yapılan yetkisiz kullanım, tahmini 740.000 dolarlık ücret doğurdu.
- Tutar kesin bir hesap değil, şirketin tahmini değerlendirmesi.
Railway, müşterilerine ait AI anahtarlarının çalınması nedeniyle yetkisiz kullanım ücretleri doğduğunu açıkladı. Tahmini tutar 740.000 dolar. Ancak bu rakam kesinleşmiş bir hesap değil; şirket tutarı tahmin olarak veriyor.
Railway'de 740.000 dolarlık fatura
Olayın merkezinde, müşterilerin yapay zeka servisleri için kullandığı anahtarlar var. Bu anahtarlar çalındı. Çalınan anahtarlarla yapılan yetkisiz kullanım ise ücret olarak faturaya yansıdı. Tutar, Railway'in kendi tahminine dayanıyor.
Railway gibi bulut platformlarında çalışan uygulamalar, üçüncü taraf servislere bağlanmak için bu tür anahtarlar kullanır. Anahtar bir kez sızdığında, kullanım uygulamanın dışından da yapılabilir.
AI anahtarı neden pahalıya patlıyor
API anahtarı, bir yazılımın yapay zeka servisine kimliğini kanıtlayarak bağlanmasını sağlayan gizli koddur. Servis, gelen her isteği anahtarın sahibi adına faturalandırır. Anahtar yanlış ellere geçerse, yapılan çağrıların bedeli sahibine yazılır.
Bunun nedeni basit. Anahtarlar, yazılımların birbirine bağlanmak için kullandığı makine kimlikleridir. Bir kullanıcı hesabı gibi ikinci doğrulama adımı istemezler. Anahtarı sunan herkes yetkili sayılır.
Büyük dil modelleri gibi servislerde ücret çoğunlukla işlenen veri miktarına göre belirlenir. Otomatik araçlarla gönderilen yoğun istekler kısa sürede yüksek tutarlara çıkabilir. Kısa sürede biriken bu istekler, fatura dönemi sonunda büyük bir sürprize dönüşebilir.
Her yeni AI entegrasyonu, korunması gereken bir gizli bilgi daha demektir. Anahtar sayısı arttıkça hangisinin nerede kullanıldığını takip etmek de zorlaşır.
Ekipler için pratik önlemler
Yapay zeka servisi kullanan girişimler ve kurumsal ekipler, Railway'deki gibi bir faturayla karşılaşmamak için birkaç önlem alabilir. Anahtarları kod depolarında düz metin olarak bırakmak risklidir. Kod paylaşıldığında ya da yedeklendiğinde anahtar da onunla birlikte dolaşır. Gizli bilgi yönetim araçları bu iş için tasarlanmıştır.
- Harcama limiti ve kullanım kotası tanımlamak
- Anahtarları düzenli aralıklarla yenilemek; böylece çalınan bir anahtarın ömrü kısalır
- Her uygulama için ayrı ve yetkisi dar bir anahtar kullanmak
- Kullanım ani arttığında alarm veren faturalama uyarıları kurmak
- Sızıntı şüphesinde anahtarı hemen iptal edip yenisini üretmek
İlk adım, kullanılan her AI servisinin panelinde aylık harcama limiti tanımlamak. Limit aşıldığında uyarı gelmesi, olağan dışı kullanımı faturadan önce fark ettirir. Faturalama panelini haftalık gözden geçirmek de küçük ekipler için düşük maliyetli bir kontroldür.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.