
Xen Orchestra'da kritik açık istismar ediliyor
Xen Orchestra'daki kritik kimlik doğrulama atlatma açığı saldırganlar tarafından istismar ediliyor; açık yönetici erişimi sağlıyor.
- Xen Orchestra'daki kritik bir kimlik doğrulama atlatma açığı saldırganlarca istismar ediliyor.
- Açık sayesinde saldırganlar sistemlere yönetici erişimiyle girebiliyor.
- Xen Orchestra kullanan ekiplerin kurulumlarını ve yönetici hesaplarını kontrol etmesi gerekiyor.
Siber saldırganlar, Xen Orchestra'daki kritik bir kimlik doğrulama açığını kullanarak yönetici erişimi elde ediyor. Açık, giriş denetimini tümüyle atlatmaya izin veriyor. Üstelik bu risk kuramsal kalmadı; saldırılarda fiilen istismar ediliyor.
Xen Orchestra açığında giriş denetimi atlanıyor
Kimlik doğrulama atlatma, yani authentication bypass, bir sistemin giriş denetimini aşan güvenlik açığı türüdür. Kullanıcı adı ve parola gibi adımlar işlevsiz kalır. Saldırganın geçerli bir hesabı ele geçirmesi gerekmez. Xen Orchestra'daki açık da kritik seviyede tanımlanıyor.
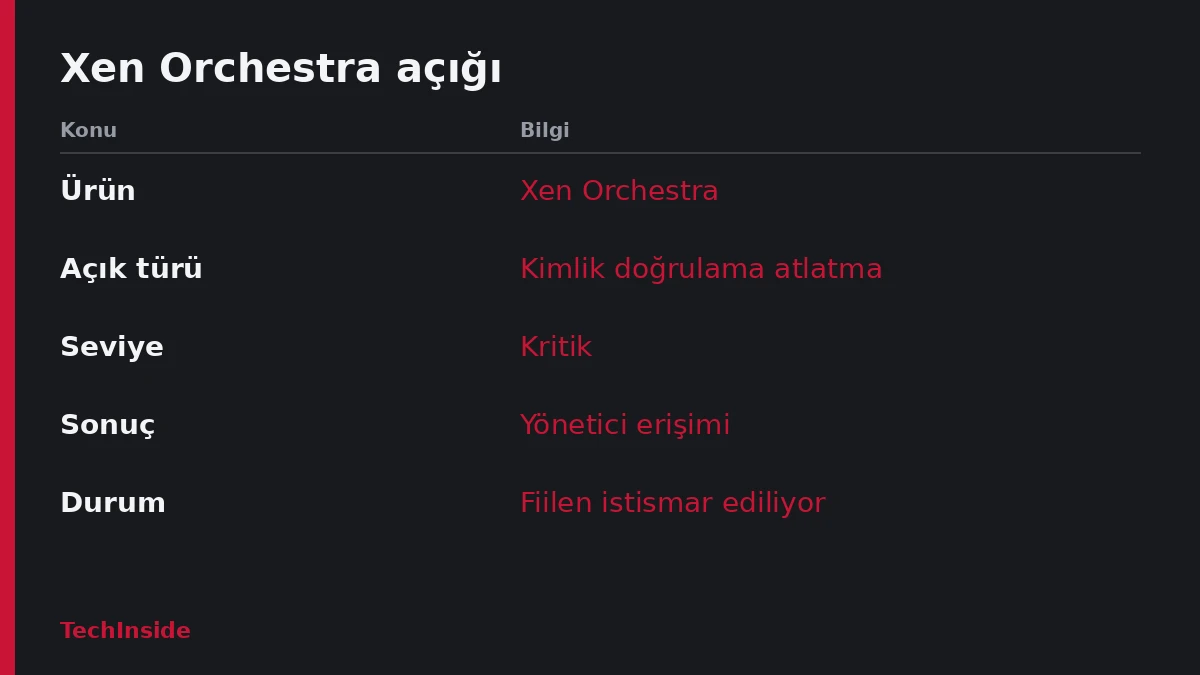
Saldırganların eriştiği yetki düzeyi yönetici. Bu, bir yazılımda verilebilecek en geniş yetkidir. Yönetici hesabı genellikle ayarları değiştirmeye, kullanıcıları yönetmeye ve aracın bağlı olduğu sistemlerde işlem yapmaya izin verir. Yani açığın etkisi tek bir uygulamayla sınırlı kalmayabilir.
Yönetim araçları cazip hedef
Xen Orchestra, Xen tabanlı sanallaştırma ortamlarını yönetmek için kullanılan bir platform. Sanallaştırma, tek bir fiziksel sunucuda birden çok sanal makine çalıştırma yöntemidir. Bu tür araçlar, çok sayıda sunucuyu ve sanal makineyi tek panelden kontrol eder. Panele giren saldırgan, yönetilen ortama da bir adım yaklaşmış olur.
Teknoloji şirketleri ve girişimler için mesele burada başlıyor. Kendi altyapısını sanallaştırma üzerinde çalıştıran bir ekip, yönetim panelini işin merkezinde tutar. Panel dışarıdan erişilebilir durumdaysa, kimlik doğrulama açığı doğrudan giriş kapısı olur. İçeri giren kişi de yönetici gibi davranabilir.
Ekiplerin ilk bakacağı noktalar
Xen Orchestra kullanan ekipler için ilk iş, kendi kurulumlarının bu açıktan etkilenip etkilenmediğini netleştirmek. Saldırılar fiilen sürdüğü için beklemek riskli. Kontrol listesi kabaca şöyle olabilir:
- Kurulumdaki Xen Orchestra sürümünü belirlemek
- Yönetim panelinin internetten erişilebilir olup olmadığına bakmak
- Yönetici hesaplarını ve son oturum kayıtlarını gözden geçirmek
- Beklenmedik kullanıcı ya da ayar değişikliklerini aramak
Kimlik katmanı tek savunma olmamalı
Giriş denetimi aşıldığında, saldırganı durduracak başka bir katman yoksa risk büyür. Bu nedenle yönetim panelini yalnızca gerekli adreslere açmak ve ağ erişimini kısıtlamak yaygın önlemlerden biridir.
Saldırgan yönetici gibi göründüğünde, meşru işlemle kötü niyetli işlemi ayırmak zorlaşır. Erişim kayıtları bu ayrımı yapabilmek için işe yarar. Kayıtlar tutulmuyorsa geriye dönük inceleme de mümkün olmaz.
Yama çıktığında uygulama hızı belirleyici olur. Açık fiilen kullanılırken her gecikme, saldırganın kapıyı açık bulma süresini uzatır. Güncellemeyi bekleyen ekipler, geçici olarak panel erişimini kapatmayı düşünebilir.
Etkilenen sürümler ve yama ayrıntıları için Xen Orchestra'nın resmî duyuruları takip edilebilir. Yönetici hesaplarının ve erişim kayıtlarının incelenmesi ise bugün başlayabilecek en somut adım.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.