
Chainalysis saldırısı tüm müşterileri etkiledi
Chainalysis saldırısı sonrasında tüm müşterilerin kullanıcı adı, parola özeti ve canlı token bilgileri açığa çıktı; giriş portalı kapatıldı.
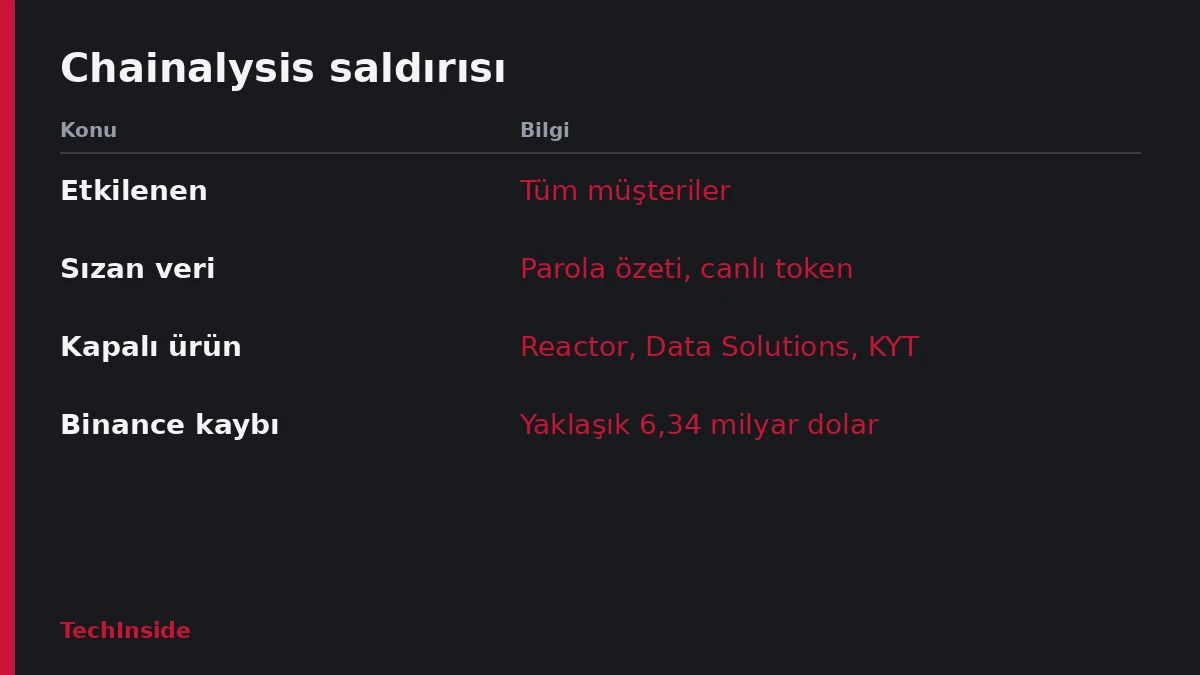
- Chainalysis, saldırıda tüm müşterilerin isim, kullanıcı adı, parola özeti ve canlı token bilgilerinin ifşa olduğunu açıkladı.
- Şirket giriş portalını, Reactor, Data Solutions, KYT ve adres tarama ürünlerini çevrimdışı yaptı.
- Erişim verildikten sonra tüm kullanıcılar parolalarını sıfırlayacak ve uygun olduğunda API anahtarlarını yenileyecek.
Chainalysis saldırısı, şirketin ilk açıklamasından çok daha geniş bir etki yarattı. Blockchain analiz şirketi, tüm müşterilerine ait isimlerin, kullanıcı adlarının, parola özetlerinin ve canlı tokenların ifşa olduğunu duyurdu. Ayrıca giriş portalı ve bazı ürünler erişime kapatıldı.
Chainalysis, kripto para işlemlerini izlemek için analiz araçları sunuyor. Bu araçlar dolandırıcılık, fidye yazılımı ve kara para aklama gibi suçların soruşturulmasında kullanılıyor. Müşteri listesinde dünya genelinde kolluk kuvvetleri, devlet kurumları, finans kuruluşları, sigorta şirketleri ve kripto para işletmeleri var. Bu yüzden olay, geniş bir kurumsal müşteri tabanını doğrudan ilgilendiriyor.
Chainalysis saldırısı adım adım nasıl büyüdü?
Şirket geçen cuma ilk açıklamasını yaptı. Buna göre saldırganlar yapay zeka araçlarıyla müşterilerin isimlerine, e-posta adreslerine, kullanıcı kimliklerine ve kurum içi rol etiketlerine ulaştı. Chainalysis bu yöntemi “saldırgan ajan tabanlı teknikler” (offensive agentic techniques) diye tanımladı. Ancak başlangıçta etkinin sınırlı olduğunu ve yalnızca hassas olmayan kimlik üst verisinin etkilendiğini söyledi.
Ancak sonraki güncellemeler tabloyu değiştirdi. Tüm müşterilerin kullanıcı adları ve parola özetleri, “on-path” saldırısı sırasında açığa çıktı. Parola özeti, parolanın düz metin yerine saklanan matematiksel karşılığı demek. Ayrıca bu saldırı türü, daha yaygın adıyla ortadaki adam yani MITM saldırısı olarak biliniyor.
Şirket pazartesi günü durumu fark etti. Tüm kullanıcıların isim, kullanıcı adı, parola özeti ve canlı token bilgileri kötü niyetli bir kişiye açık kalmıştı. Bununla birlikte çarşamba günkü güncellemede soruşturma verilerine erişildiğine dair kanıt bulunmadığı belirtildi. Aynı şekilde Chainalysis’in atıf (attribution) verilerinin değiştirildiğine dair bir kanıt da yok.
Kripto sektöründe peş peşe güvenlik olayları
Chainalysis saldırısı, kripto şirketlerini hedef alan son haftalardaki olaylara eklendi. Ledger geçen ay Asya’daki bayi ve distribütörlerden ürünleri raflardan kaldırmalarını istedi. Ayrıca cüzdan satışlarının durdurulması istendi, çünkü şirket birden fazla donanım implantı olayını inceliyor.
Daha yakın zamanda Binance, Kuzey Koreli bilgisayar korsanlarının yaklaşık 6,34 milyar dolar değerinde kripto para çaldığını açıkladı. Saldırganlar, sahte bir iş görüşmesi sırasında bir çalışanın dizüstü bilgisayarına zararlı yazılım bulaştırdı. Böylece borsanın cüzdan altyapısını ele geçirdiler.
Hangi ürünler kapalı, müşteriler ne yapmalı?
Şirket önlem olarak önce Chainalysis hesaplarını kilitlemişti. Bazı müşterilerin parolalarının açığa çıktığını görünce kullanıcılardan parolalarını sıfırlamalarını da istemişti. Ancak yeni anormal hareketler tespit edince giriş portalını da çevrimdışı yaptı. Erişime kapatılan ürünler şunlar:
- Giriş portalı
- Reactor
- Data Solutions
- Know-Your-Transaction (KYT) kullanıcı arayüzü ve API’si
- Adres tarama (address screening) ürünleri
Chainalysis, etkilenen hesaplara saldırganların girmesini önlemek için müşterilerden güvenilir IP adresleri istedi. Müşteriler bu adresleri destek ekibine ya da hesap ekibine iletecek. Böylece portal yeniden açıldığında, izin listesindeki (allowlist) adreslerden gelen kullanıcılar parolalarını sıfırlayabilecek. Şirket ayrıca hesaplara erişim için ek koruma önlemleri getireceğini bildirdi.
Chainalysis saldırısı sonrası sistemleri sertleştirmek için gece gündüz çalışıldığı belirtildi. Erişim verildikten sonra tüm kullanıcılar, işlem kaydetmeden önce parolalarını sıfırlamak ve uygun olduğu durumlarda API anahtarlarını yenilemek zorunda olacak.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.