
Control Web Panel'e gizli Linux arka kapısı
Control Web Panel çalıştıran bir sunucuya gizlenen Linux arka kapısı, saldırganların komutları günlük kaydı bırakmadan çalıştırmasına olanak tanıyor.
- Control Web Panel çalıştıran bir Linux sunucusuna arka kapı gizlendi.
- Arka kapı sayesinde saldırganlar sunucuda komut çalıştırabiliyor.
- Komutlar çalıştırılırken günlük kaydı oluşmadığı için tespit zorlaşıyor.
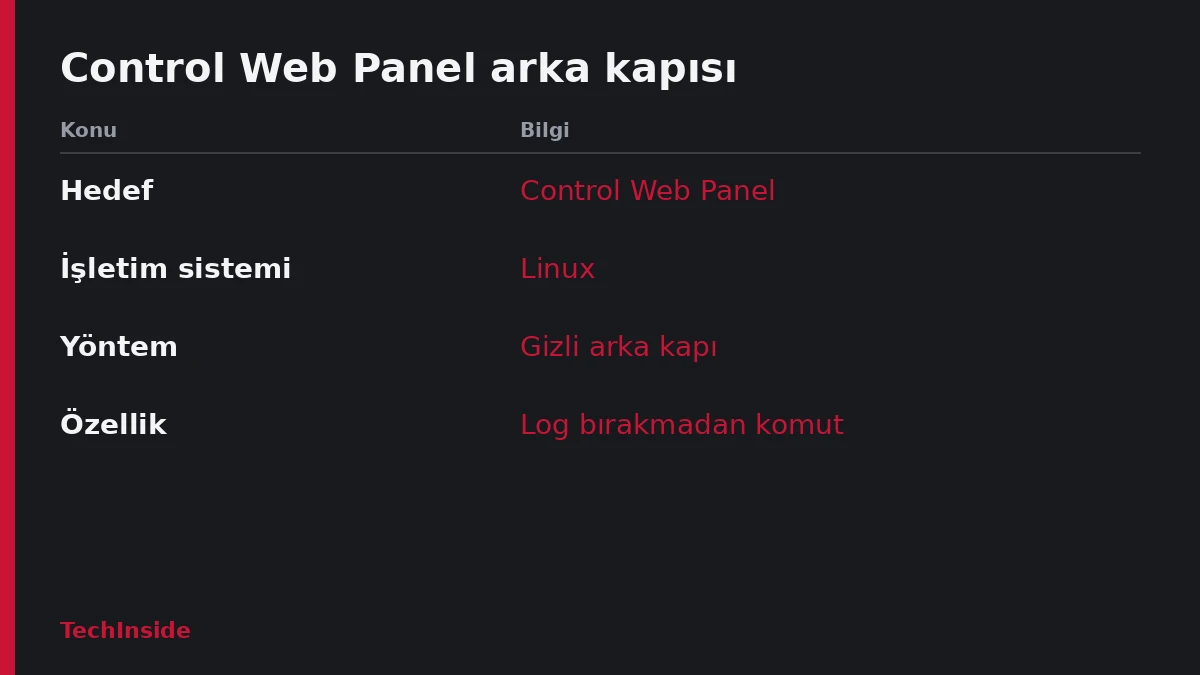
Control Web Panel çalıştıran bir Linux sunucusuna gizlenmiş arka kapı ortaya çıktı. Bu kapı sayesinde saldırganlar sunucuda komut çalıştırabiliyor. Üstelik işlemler günlük kaydı, yani log bırakmadan yapılıyor.
Arka kapı, normal giriş yollarını atlayarak sisteme erişim sağlayan gizli bir yazılım parçasıdır. Ancak bu olayda asıl dikkat edilmesi gereken nokta, komutların iz bırakmadan çalışması. Çünkü yöneticiler olağan dışı hareketleri çoğunlukla log kayıtlarına bakarak fark eder.
Control Web Panel Sunucusunda Ne Oluyor?
Olayın özü şu: Linux tabanlı bir Control Web Panel sunucusuna arka kapı yerleştirilmiş durumda. Saldırgan bu kapı üzerinden sunucuya komut gönderebiliyor. Bununla birlikte, çalıştırılan komutlar için log kaydı oluşmuyor.
Log kaydının olmaması, tespiti belirgin biçimde zorlaştırır. Örneğin bir yönetici, şüpheli bir komutu kayıtlardan geriye dönük inceleyemez. Dolayısıyla saldırının ne zaman başladığını ve nelere dokunduğunu anlamak güçleşir.
Üstelik hosting panelleri, sunucudaki sitelerin ve hizmetlerin tek yerden yönetilmesini sağlar. Bu nedenle panelin çalıştığı makineye sızmak, geniş bir erişim alanı açabilir. Yine de etkinin boyutu, arka kapının sunucuda hangi yetkilerle çalıştığına bağlıdır.
Arka kapılar genellikle uzun süre fark edilmeden kalmak üzere tasarlanır. Log üretmemek bu hedefe doğrudan hizmet eder. Çünkü sessiz çalışan bir erişim, savunma ekiplerinin müdahale süresini uzatır.
Log Bırakmayan Arka Kapı Neden Önemli?
Güvenlik ekipleri için log, olay müdahalesinin ilk dayanağıdır. Kayıt yoksa ekipler başka sinyallere yönelmek zorunda kalır. Örneğin ağ trafiği, dosya değişiklikleri ve süreç davranışları ayrı ipuçları verebilir.
Ancak bu izleme katmanlarının hepsi her sunucuda kurulu olmayabilir. Özellikle küçük ekipler ve kendi sunucusunu yöneten girişimler, çoğunlukla yalnızca temel sistem kayıtlarına güvenir. Bu yüzden log üretmeyen bir yöntem, bu ekipler için daha büyük bir kör nokta yaratır.
Barındırma hizmeti sunan şirketler ve ajanslar için de tablo benzerdir. Müşteri verisinin tutulduğu bir sunucuda fark edilmeyen bir erişim, hizmet sürekliliği ve veri güvenliği riskini artırır. Dolayısıyla panel tabanlı sunucuların yalnızca log üzerinden izlenmesi yeterli görünmüyor.
Sunucusunda Control Web Panel kullanan ekipler için bu gelişme, mevcut izleme düzenini gözden geçirmek açısından bir hatırlatma. Ayrıca beklenmedik komut çalışmalarını yalnızca log ile değil, farklı kaynaklardan da takip etmek gerekir.
Arka kapının Control Web Panel sunucusunda log bırakmadan komut çalıştırabilmesi, olayın temel bulgusu olarak öne çıkıyor. Bu yüzden paneli kullanan yöneticilerin sunucularını gözden geçirmesi önem kazanıyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.