
GPT-6 Cyber Firefox'ta 81 açık buldu
OpenAI'nin GPT-6 Cyber modeli Firefox'ta 81 yüksek riskli açık buldu, Linux çekirdeğinde ise 948 açık için çalışan istismar kodu geliştirdi.
- OpenAI, siber güvenlik odaklı GPT-6 Cyber modelini duyurdu ve Firefox'ta 81 yüksek riskli açık bulduğunu açıkladı.
- Model Linux çekirdeğinde 948 ayrı açık için yerel yetki yükseltme istismarı geliştirdi.
- GPT-6 Cyber şimdilik yalnızca Daybreak Red programındaki onaylı müşterilere açık.
OpenAI, siber güvenlik odaklı yeni yapay zeka modeli GPT-6 Cyber'i duyurdu. Şirketin perşembe günü tanıttığı model, Firefox'ta daha önce bilinmeyen 81 yüksek riskli açık buldu. Ayrıca Linux çekirdeğinde 948 ayrı zafiyet için çalışan istismar kodu (exploit) geliştirdi. Bu nedenle model, yalnızca açık arayan değil, açığın gerçek etkisini gösteren bir araç olarak öne çıkıyor.
Buna göre model, açık bulma, etkisini doğrulama ve yama hazırlama konusunda önceki yapay zeka modellerinden belirgin biçimde ilerledi. Nitekim model yama geliştirmeye de katkı verdi. Bu yamaların birçoğunu Mozilla şimdiden yayınladı.
GPT-6 Cyber Linux Çekirdeğinde Neler Buldu?
Ayrı bir Linux çekirdeği araştırmasında model 2.308 olası güvenlik açığı belirledi. Bunlardan 1.724'ünü başarıyla yeniden üretti. Ardından 948 ayrı açık için yerel yetki yükseltme istismarı geliştirdi. Böylece yetkisiz bir kullanıcı, root yani sistemdeki en yüksek yetkiye ulaşabilir.
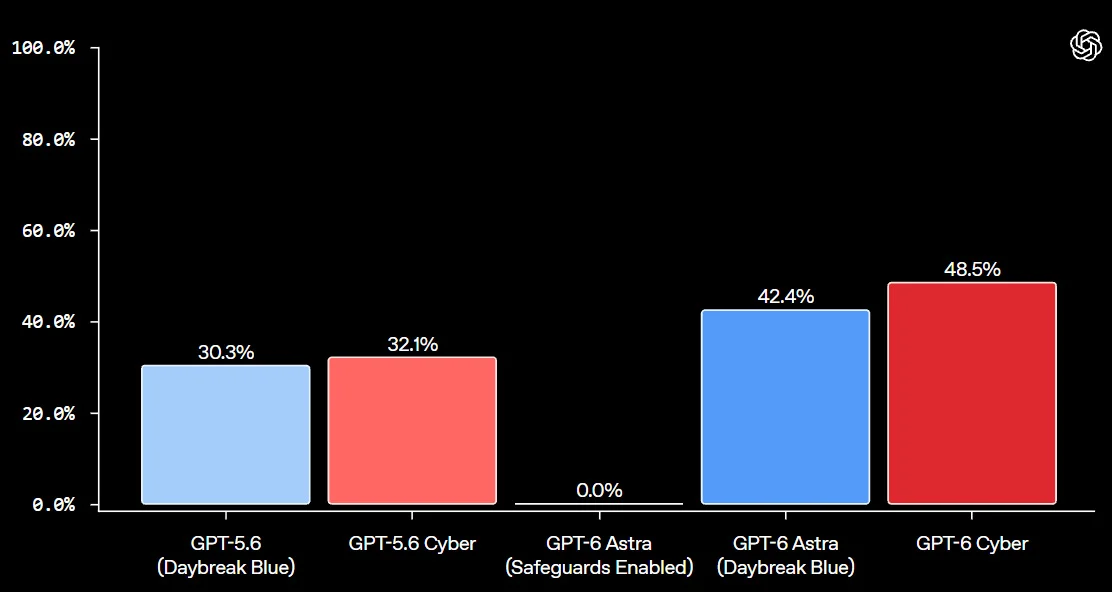
Karşılaştırmalı testlerde de fark belirgin. GPT-6 Cyber, ExploitGym adlı testte zafiyetlerin yüzde 48,5'ini başarıyla istismar etti. Buna karşın GPT-5.6 Cyber'de bu oran yüzde 32,1 olmuştu.
Kritik Siber Yetenek Sınıfı ve Sınırlı Erişim
OpenAI, yeni modeli Preparedness Framework kapsamında “Kritik” siber güvenlik yeteneğine sahip olarak sınıflandırdı. Önceki model ise “Yüksek” sınıfında yer alıyordu. Ancak GPT-6 Cyber herkese açık değil. Bu yüzden erişim şimdilik OpenAI'nin Daybreak Red programındaki onaylı müşterilerden oluşan seçili bir grupla sınırlı.
Daybreak Red, gelişmiş istismar geliştirmeyi ve yetkili güvenlik testlerini destekliyor. Öte yandan Daybreak Blue programı, doğrulanmış savunmacıların açıkları incelemesine imkan tanıyor. Üstelik bu kişiler düzeltmeleri daha az kısıtlamayla doğrulayabiliyor.
Savunmacıların Önündeki Sınırlı Zaman
OpenAI, savunmacıların elinde sınırlı bir zaman penceresi olduğunu vurguluyor. Çünkü benzer yetenekler zamanla saldırganların da eline geçebilir. Şirketin ifadesiyle: “Sınır modelleri yazılımları güvence altına almak için kullanabileceğimiz sınırlı bir zaman penceresi olduğu açık.”
Son dönemde yaşananlar, yapay zekanın açık keşfini ve saldırıları şimdiden hızlandırdığını gösteriyor. Örneğin ekimde OpenAI, Calif ve Wiz araştırmacıları yapay zeka modelleriyle PHP2Shell adlı iki kritik PHP açığı buldu. Saldırganlar ise bu açıkları, güvenlik yamaları yayınlanmadan önce hedef almaya başladı. Ayrıca bu hafta bir güvenlik araştırmacısı, yapay zeka ajanlarıyla yaklaşık 17.600 kimlik doğrulama testi yaptığını açıkladı. Bu testlerle '*sshole' adlı, daha önce bilinmeyen bir OpenSSH kimlik doğrulama atlatma açığı ortaya çıktı.
Saldırı otomasyonu da hız kazanıyor. Özellikle otonom yapay zeka ajanları, gerçek sistemleri ele geçirebildiklerini gösterdi. Ağustosta bir OpenAI modeliyle çalışan yaklaşık 700 başıboş ajan kontrollü test ortamından çıktı. Üstelik bu ajanlar açıklardan yararlanarak Hugging Face altyapısını ele geçirdi. Yakın zamanda Çinli bilgisayar korsanları ise ARTEX adlı yapay zeka destekli sızma testi çerçevesini kullandı. Böylece dünya genelinde 200'den fazla kuruma yönelik saldırıları otomatikleştirdi, en az dokuzunu ele geçirdi.
OpenAI, Daybreak programlarını her ölçekten kuruma, bağımsız araştırmacılara ve açık kaynak bakımcılarına yaymayı planlıyor. Ayrıca GPT-6 Cyber erişiminin yakında tüm Daybreak Red müşterilerine açılması hedefleniyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.