
Intel ve AMD 200'ü aşkın güvenlik açığı duyurdu
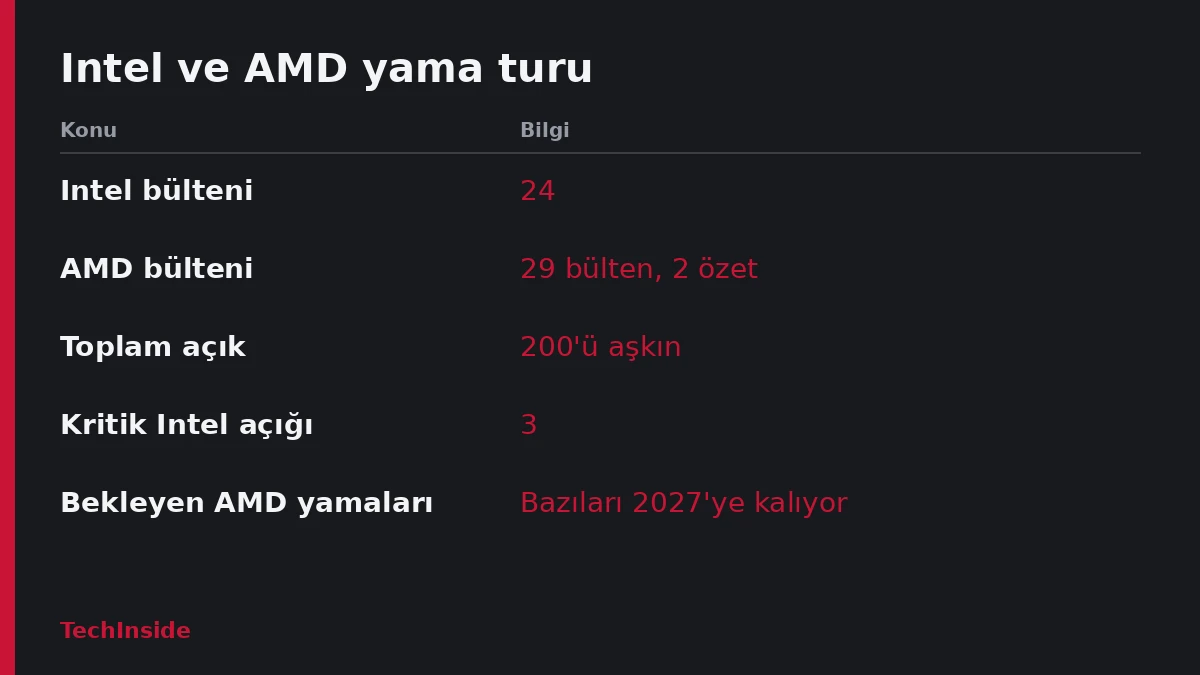
Intel ve AMD, 50'den fazla güvenlik bülteniyle 200'ü aşkın açığı duyurdu. Bazı ürünlere yama yok, bazı düzeltmeler 2027'yi bulacak.
- Intel ve AMD, ürünlerini etkileyen 200'den fazla güvenlik açığını 50'yi aşkın yeni bültenle duyurdu.
- Intel'in 24 bülteni 100'ün üzerinde açığı kapsıyor ve üçü kritik; AMD'nin hiçbir açığına kritik CVSS puanı verilmedi.
- Kullanımdan kalkan Intel BigDL yama almayacak, AMD'nin bekleyen güncellemelerinden bazıları ise 2027'ye kalıyor.
Intel ve AMD, ürünlerini etkileyen 200'den fazla güvenlik açığını 50'yi aşkın yeni bültenle duyurdu. AMD düzeltmelerinin bir kısmı aylar, hatta yıllar önce yayımlanmıştı; bir kısmı ise henüz hazırlanıyor. Üstelik bir Intel ürünü kullanımdan kalktığı için hiç yama almayacak.
Intel tarafında üç kritik açık
Intel'in 24 bülteni 100'ün biraz üzerinde açığı anlatıyor. Üçü “kritik”, 20'si “yüksek” önem derecesinde. En büyük bülten, TDX Migration Trust Domain (MigTD) referans yazılımındaki 30 açığı ele alıyor.
Bu 30 açığın üçü kritik kimlik doğrulama hatası. Saldırganlar bunları ayrıcalık yükseltmek, yani normalden fazla yetki elde etmek için kullanabilir. CVE-2026-61887 numaralı açık ayrıca uzaktan kod çalıştırmaya da izin verebilir.
Yüksek önem dereceli ayrıcalık yükseltme açıkları Slim Bootloader ve VTune Profiler yazılımında giderildi. Aynı türden açıklar D50DNP ile M50FCP sunucu kartlarının UEFI donanım yazılımında da kapatıldı. DoS, yani hizmet engelleme saldırısına yol açabilen yüksek riskli hatalar da düzeltildi. Bunlar PROSet/Wireless WiFi ve Bluetooth ürünlerinde ve Performance Counter Monitor (PCM) yazılımında bulunuyordu.
Orta önem dereceli ayrıcalık yükseltme ve DoS hataları grafik, NPU ve Windows için QAT sürücülerinde çözüldü. Aynı gruba Neural Compressor, Hyperscan, oneDNN, oneAPI CLI Tool, TDX Workload Attestation ve Metrics Discovery API de giriyor. Orta önem dereceli hatalar Application Optimization, Media Transcode Accelerator ve Multi-Buffer Crypto for IPSec'te de vardı. ISA-L, Computing Improvement Program ve Platform Monitoring Technology için de bülten yayımlandı. AI Playground'da düşük önem dereceli bir hata da kapatıldı.
AMD'nin 29 bülteni
AMD bu hafta 29 güvenlik bülteni ve iki güvenlik özeti yayımladı. Bunlar, birkaçı AMD'ye özgü olmayan yaklaşık 100 benzersiz CVE'yi kapsıyor. Hiçbirine “kritik” CVSS puanı verilmedi.
Açıkların büyük bölümü özellikle grafik ürünlerinde. Tek bir bülten Radeon ve Instinct ürünlerini etkileyen 44 sorunu anlatıyor; on tanesi yüksek puanlı.
Donanım yazılımında yüksek önem dereceli bir UEFI açığı var: ayrıcalıklı bir saldırgan System Management Mode'da (SMM) rastgele kod çalıştırabilir. Başka bir yüksek önem dereceli açık, Secure Debug Unlock korumalarının atlatılmasına izin veriyor.
Tek bir bültende iki yüksek önem dereceli sorun daha anlatılıyor. Biri IOMMU açığı: konuk sanal makineyi ele geçiren saldırgan DoS durumu yaratabilir. Diğeri TianoCore EDK II'deki hata ve SMM belleğinin bozulmasına yol açabiliyor.
AMD Management Console'da eksik kimlik doğrulama, saklanan kimlik bilgilerini açığa çıkarabilir. Vivado Lab Solutions yazılımında ise ayrıcalık yükseltme açığı var. Ayrı bir bülten, AMD Management Console'u etkileyen InstallShield kaynaklı bir ayrıcalık yükseltme açığını anlatıyor. Secure Encrypted Virtualization (SEV) için de iki düzineden fazla orta önem dereceli açık listelendi.
Intel ve AMD yamalarında eksik kalanlar
Intel ve AMD yamaları aynı hızda gelmiyor. AMD'nin birçok bülteninde düzeltmeler uzun süredir mevcut. Öte yandan Intel'de BigDL'deki üç orta önem dereceli ayrıcalık yükseltme hatası için yama çıkmayacak, çünkü ürün kullanımdan kaldırıldı.
AMD'nin bazı bültenleri akademik ve sektörel araştırmalara dayanıyor. Biri, Zen 5 işlemcilerde Transient Scheduler Attacks (TSA) için ek önlemler getiriyor. AMD, Zen 5'in eski işlemcilerden farklı etkilendiğini saptadı. ETH Zurich ve Google araştırmacıları bir başka sorunu bildirdi. EDK II'de eksik kalan TSA önlemleri, ayrıcalıklı bir saldırganın SMM belleğinin içeriğini tahmin etmesine yol açabilir.
Diğer bültenler AMD Secure Processor, IOMMU, NBIO ve güç yönetimi donanım yazılımındaki orta ve düşük önem dereceli hataları anlatıyor. RAIDXpert2, gömülü SPI flash sürücüsü, Bootgen ve Versal adaptive SoC'ler de listede. Bir geçici yürütme (transient execution) sorunu da var.
Intel ve AMD ürünlerinde yama bekleyenler için tablo şöyle: AMD'nin eksik güncellemelerinin önümüzdeki haftalarda ya da aylarda yayımlanması bekleniyor, bazıları 2027'ye kalıyor. Yamasız kalan BigDL için bu nedenle Intel'in önerisi net: ürünü “mümkün olan en kısa sürede kaldırın ya da kullanmayı bırakın.”
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.