
Iris Ohyama veri ihlali: 7,7 milyon kişi
Iris Ohyama veri ihlali nedeniyle yaklaşık 7,7 milyon kişinin bilgileri, üçüncü taraf bir bulut servisinde yetkisiz erişime açık kalmış olabilir.
- Iris Ohyama'nın Iris Plaza platformunun kullandığı üçüncü taraf bulut servisine yetkisiz erişim yapıldı.
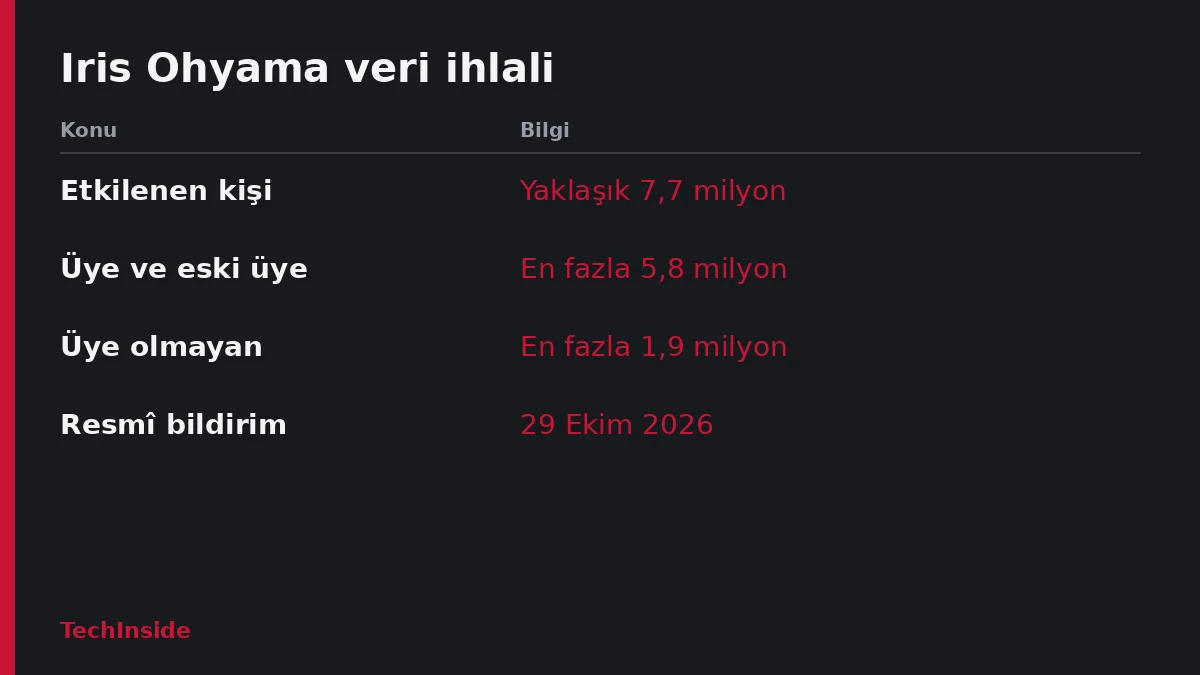
- Etkilenmiş olabilecek yaklaşık 7,7 milyon kişinin 5,8 milyonu üye ve eski üye, 1,9 milyonu üye olmayan kişi.
- Kredi kartı bilgileri etkilenen serviste saklanmıyordu; 5 Kasım itibarıyla kötüye kullanım bildirimi alınmadı.
Iris Ohyama veri ihlali, Iris Plaza platformunun kullandığı üçüncü taraf bulut hizmetinde yetkisiz erişimle ortaya çıktı. Üstelik etkilenmiş olabilecek yaklaşık 7,7 milyon kişinin 1,9 milyonu şirketin üyesi bile değil. Ancak şirket saldırganların kimliğini hala belirleyemedi ve sızan kayıt sayısını netleştiremedi.
Iris Ohyama veri ihlali nasıl fark edildi?
Şirket olayı Ekim ayının sonlarında fark etti ve ilk duyurusunu 29 Ekim'de yaptı. Ancak bu duyuruda ayrıntılar sınırlı kaldı. Üstelik sitenin geçici olarak kapatılacağı da aynı açıklamayla bildirildi.
Ardından yayımlanan güncellemede, Iris Plaza'nın kullandığı harici bulut servisinde şüpheli bir dosya bulunduğu açıklandı. Bu nedenle Iris Plaza ve ilgili sistemler hemen askıya alındı, inceleme başladı. Bununla birlikte üçüncü bir tarafın yetkisiz erişimi de doğrulandı.
İnceleme ayrıca, bulut servisinde saklanan müşteri verilerine yetkisiz kişilerce erişilmiş olabileceğini ortaya koydu. Çevrimiçi mağaza SIMPLE STYLE ve bağlı sistemler 28 Ekim'de kapatıldı. Aynı zamanda aynı karar Iris Tech Service Co., Ltd. hizmetlerinin siteleri için de geçerli. Bunlar arasında ev aleti abonelikleri ile mobilya ve cihaz teslimat ve kurulum hizmetleri bulunuyor.
Hangi kullanıcılar ve veriler risk altında?
Şirketin açıklamasına göre Iris Ohyama veri ihlali, üst sınırda 5,8 milyon kayıtlı üye ve eski üyeyi kapsıyor. Bunun yanı sıra üye olmayan 1,9 milyon kişi de etkilenenler arasında. Dolayısıyla etki yalnızca aktif müşterilerle sınırlı kalmıyor. Ancak bu rakamlar olası etkinin tavanını gösteriyor.
Açığa çıkmış olabilecek veri türleri kişiden kişiye değişiyor. Örneğin eski üyeler için parola saklanmıyor. Aktif üyelerin parolaları ise şifreli biçimde tutuluyor, ancak şirket hangi şifreleme yöntemini kullandığını belirtmedi. Ayrıca kredi kartı bilgileri, etkilenen bulut servisinde saklanmıyordu.
Öte yandan Iris Plaza, Iris Ohyama Group'un çevrimiçi mağazası. Grup, saklama ünitelerinden LED aydınlatmaya, ev aletlerinden bahçe aksesuarlarına kadar ev ürünleri üreten büyük bir Japon üretici. Iris Tech Service Co., Ltd. ise ev aleti aboneliği ile teslimat ve kurulum hizmetleri sunuyor.
Şirket ve yetkililer ne yaptı?
Iris Ohyama veri ihlali hakkında Japonya'nın Kişisel Bilgileri Koruma Komisyonu ile polis, 29 Ekim 2026'da bilgilendirildi. Öte yandan şirket sözcüsü, saldırgandan doğrudan bir mesaj almadıklarını aktardı.
Bir şirketin müşteri verisi, kullandığı harici bulut servisinde de aynı ölçüde risk altında olabiliyor. Bu açıdan olay, milyonlarca kişiyi ilgilendiren somut bir örnek oluşturuyor. Özellikle üçüncü taraf servislerle çalışan işletmeler, verilerin nerede tutulduğunu bu örnekle yeniden gözden geçirebilir.
Son olarak Iris Plaza, 5 Kasım itibarıyla kötüye kullanım ya da mali kayıp bildirimi almadığını açıkladı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.