
Siber dayanıklılık: yapay zeka güven açığı
Siber dayanıklılık araştırması: 25 uzmandan yalnızca dördü yapay zeka ajanı olayını tatbik etti. Kurtarma güveni, testlerin önünde gidiyor.
- theCUBE Research'ün Qualitate ile yürüttüğü çalışmada 25 güvenlik uzmanıyla görüşüldü.
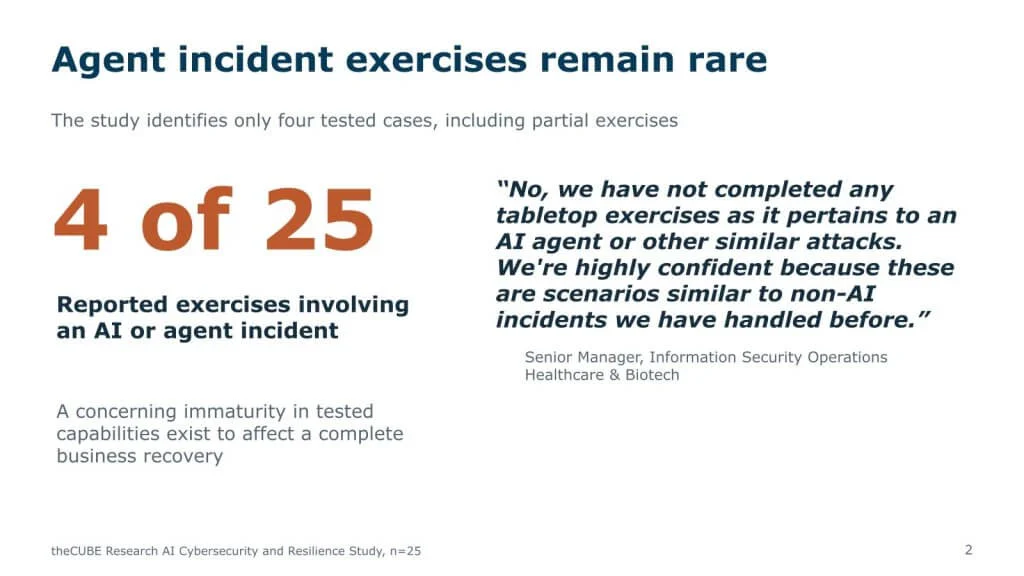
- Yalnızca dört kurum, kısmi tatbikatlar dahil, bir yapay zeka ajanı olayı senaryosunu denemişti.
- Geniş ölçekte anormal ajan davranışı tespit edebilen yalnızca iki, izleyip yeniden kurgulayabilen ise üç kurum vardı.
Siber dayanıklılık, yedekleme ve geri yüklemenin ötesine geçerek kurumların kendi yapay zeka ajanlarının hatalarını da kapsıyor. theCUBE Research'ün saha çalışmasında 25 uzmanla görüşüldü; yalnızca dördü bir yapay zeka ajanı olayını tatbik etmişti. Buna rağmen birçok kurum, olay sonrası işleri toparlayabileceğinden emin.
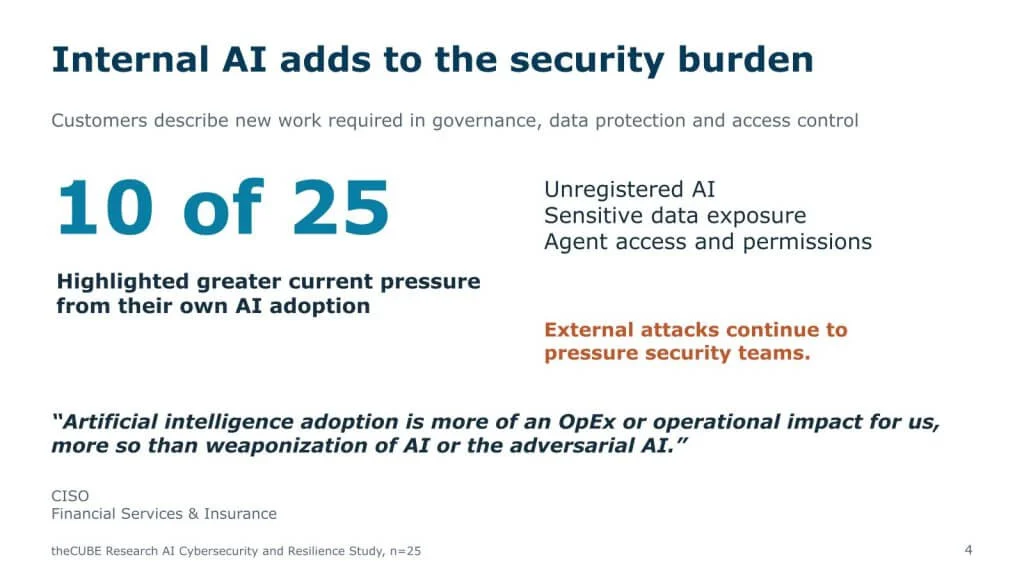
Görüşmeleri Krista Case yürüttü ve çalışma Qualitate ortaklığıyla hazırlandı. Ayrıca görüşmeler, theCUBE Research'ün Siber Güvenlik ve Dayanıklılık Zirvesi kapsamında yapıldı. Çalışma iki baskıyı ele aldı. Bir yanda yapay zeka kullanan saldırganlara karşı savunma var. Öte yandan kurumların kendi projelerine güvenlik sınırı koyması gerekiyor.
Siber dayanıklılık ve test edilmeyen güven
Ajan kimliği, yetkiler ve izleme gibi başlıklar incelendi. Ayrıca olay müdahalesi ve kurtarma hazırlıkları soruldu. Merkezdeki senaryo şuydu: bir ajan meşru yetkileriyle yanlış bir işlem yaparsa ne olur? Bu durum üç soruyu gündeme getiriyor:
- Yeniden kurgulama: Kurum, ajanın ne yaptığını ortaya koyabiliyor mu?
- Aşağı akış etkileri: Etkilenen sistemlerdeki ve iş süreçlerindeki sonuçlar belirlenebiliyor mu?
- Kurtarma: Bu iş süreçleri geri getirilebiliyor mu?
Görüşülen 25 kurumdan yalnızca dördü, kısmi tatbikatlar dahil, bir yapay zeka ya da ajan olayı senaryosu denemişti. Bu nedenle dört rakamı, dört tam iş kurtarma kanıtı sayılmamalı. Çünkü bazı tatbikatlar sınırlı kaldı. Çalışma, siber dayanıklılık ve yapay zeka güvenliğinin henüz olgunlaşmadığını gösteriyor.
Sağlık ve biyoteknoloji alanında bir bilgi güvenliği operasyon yöneticisi, ajan saldırılarına yönelik masa başı tatbikat yapmadıklarını söyledi. Yine de benzer, yapay zekasız olaylarla daha önce uğraştıkları için kendilerinden çok emin olduklarını ekledi.
Güvenen katılımcılar çoğunlukla fidye yazılımı ve olay müdahale kılavuzlarına dayandı. Ancak yanlış işlem yapan bir ajanı, içeriden ya da dışarıdan gelen bir saldırgan gibi ele almak risk taşıyor. Araştırmacılara göre mevcut kılavuzlar her senaryoyu kapsamıyor.
Ajan iş akışında görünürlük sınırlı
Anormal ya da istenmeyen ajan davranışını geniş ölçekte tespit ettiğini söyleyen katılımcı sayısı 25 içinde yalnızca ikiydi. Ajan etkinliğini geniş biçimde izleyip yeniden kurgulayabildiğini belirten ise üç kişiydi. Dolayısıyla tespit ve yeniden kurgulama kapasitesi dar kalıyor.
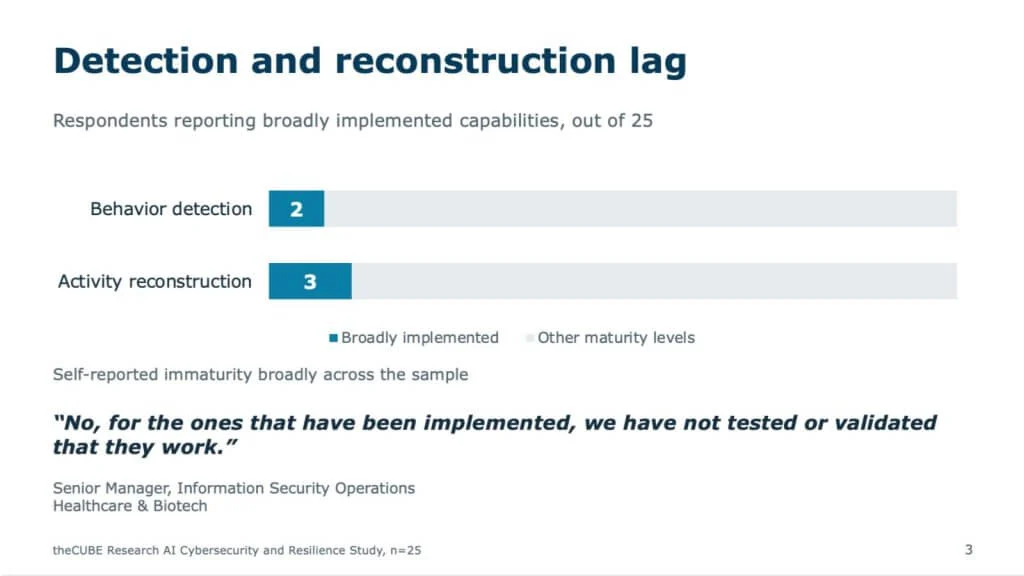
Sağlık sektöründeki aynı yönetici, uygulanan kontrollerin çalıştığını test etmediklerini ve doğrulamadıklarını söyledi. Kurumlarda zaten kimlik sistemleri, uygulama günlükleri ve veri koruma araçları var. Üstelik bunları yapay zekaya genişletmeye çalışıyorlar.
Asıl zorluk, araçların tüm ajan iş akışını yeniden kurgulayabildiğini doğrulamak. Ajanlar birden fazla uygulamayla etkileşir, araçları çağırır ve sonraki eylemleri kendiliğinden tetikler. Her sistem ise yalnızca kendi olaylarını kaydedebilir. Bu nedenle olay müdahalesi, kayıtları birleştirmeyi gerektirir. Hangi ajanın hangi yetkiyle çalıştığı, hangi araçları çağırdığı ve neyi değiştirdiği çıkarılmalıdır.
Araştırmacılar bu çekingenliği felaket kurtarmanın ilk yıllarına benzetiyor. O dönemde kurumlar yük devretmeyi (failover) test ediyor, ancak geri dönüşü (failback) ne olacağından çekindikleri için denemiyordu.
Yedek çalışsa da güvenli dönüş garanti değil
Siber dayanıklılık hem teknik hem iş boyutu taşıyor. Bir yapay zeka ajanı meşru erişimle bir kaydı yanlış değiştirebilir ya da hiç gönderilmemesi gereken bir mesaj yollayabilir. Yedek çalışabilir ve geri yüklenen sistemler sağlıklı görünebilir. Yine de iş güvenle yeniden başlayamayabilir.
StorageTek'in deneyimli ismi Fred Moore'un sözü burada akla geliyor: yedekleme bir şeydir, kurtarma her şeydir. Ajanların iş sistemleri arasında eylem yapması, kurtarmanın kapsamını daha da genişletiyor.
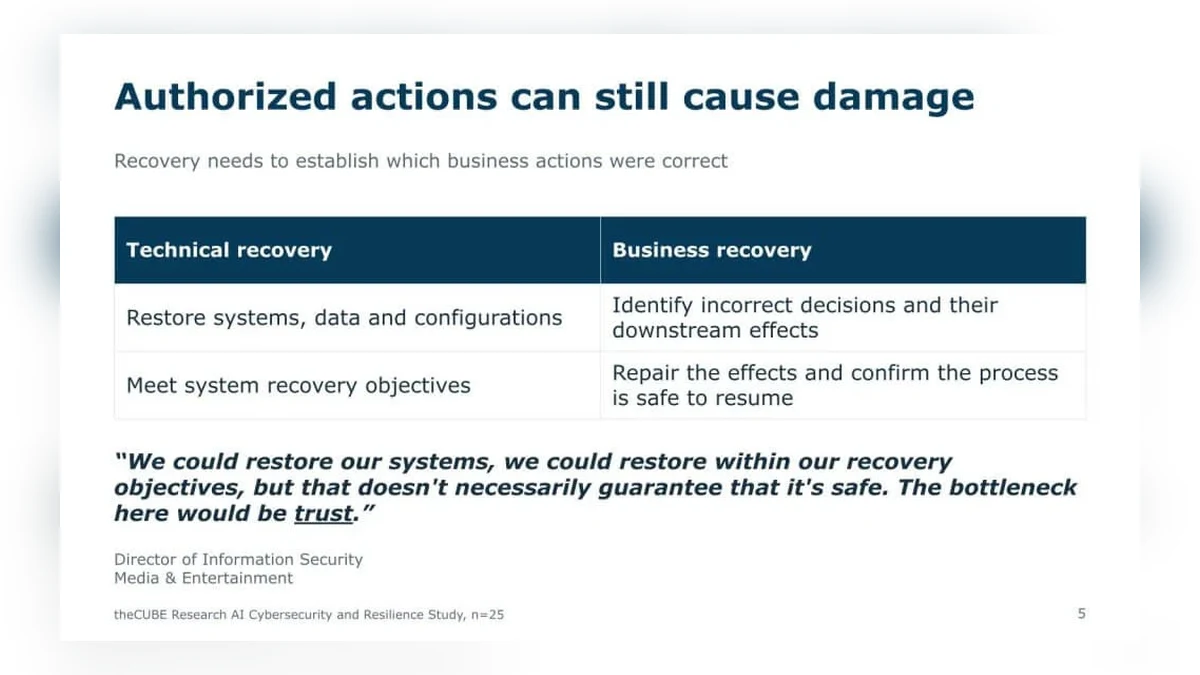
Bir medya ve eğlence şirketinin bilgi güvenliği direktörü, sistemleri kurtarma hedefleri içinde geri yükleyebileceklerini söyledi. Ancak bunun güvenli olduğunu garanti etmediğini belirtti. Ona göre darboğaz güven olacak.
Araştırmacılar, kurumların mevcut kılavuzlarını gerçekçi ajan senaryolarına karşı denemesini öneriyor. Siber dayanıklılık açısından ölçüt, işin güvenle yeniden başlaması olmalı. Tatbikatlar ayrıca makul bir en kötü olayı da içermeli. Şu an 25 görüşmelik örneklemde, bir ajan olayından uçtan uca doğrulanmış iş kurtarma kanıtı sınırlı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.