
Fransa'da kan bankalarına siber saldırı
Fransa'da kan bankalarına siber saldırı düzenlendi: saldırganlar soğutma sistemlerinin sıcaklığını artırdı, ancak kan ürünleri kaybı yaşanmadı.
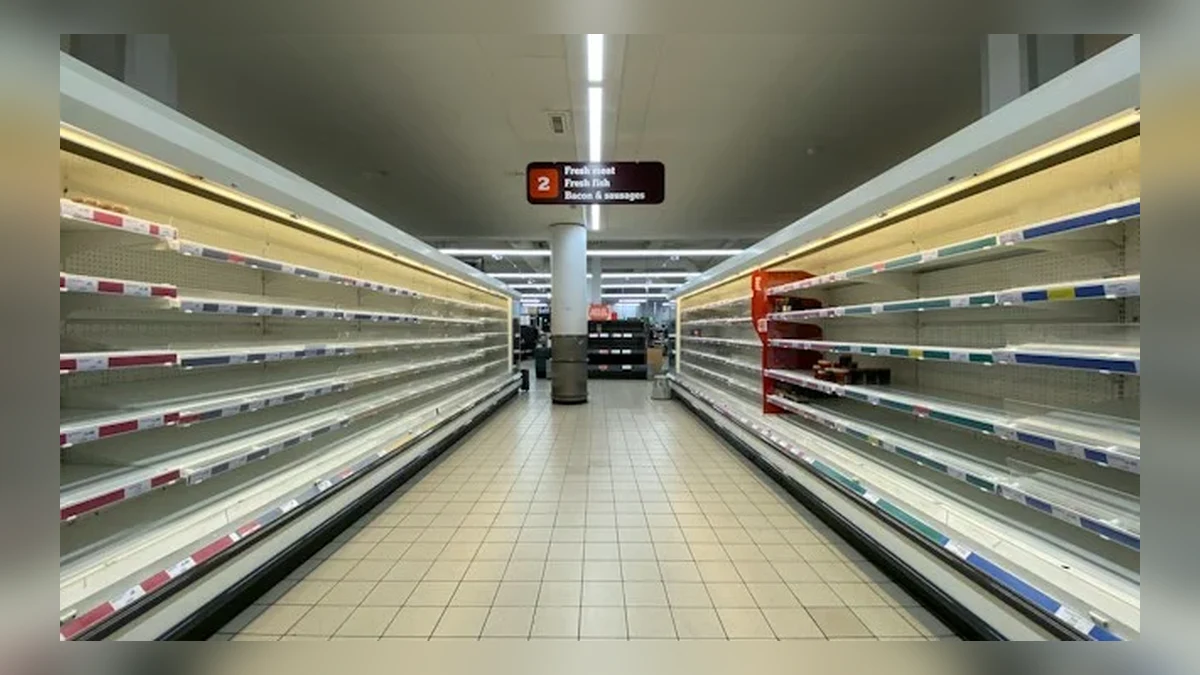
- Saldırganlar Fransa Kan Kurumu EFS'ye bağlı tesislerdeki soğuk depolama sistemlerinin sıcaklığını yükseltti.
- EFS kan ürünlerinde kayıp yaşanmadığını duyurdu.
- Geçen ay Fransa'daki yüzlerce markette sıcaklık 50 °C'ye çıkarılmış, benzer saldırılar birçok Avrupa ülkesine yayılmıştı.
Fransa'da kan bankalarına siber saldırı düzenlendi. Saldırganlar, Fransa Kan Kurumu EFS'ye bağlı tıbbi tesislerdeki soğuk depolama sistemlerinin kontrolünü ele geçirdi. Ardından sıcaklığı yükseltti. Ancak EFS, kan stoklarının kurtarıldığını ve “kan ürünlerinde kayıp yaşanmadığını” duyurdu.
Kan bankalarına siber saldırı, Avrupa'daki buzdolabı ve dondurucu saldırılarının son halkası oldu. Bundan önce market zincirleri vuruldu. Üstelik bu saldırılar milyonlarca euroluk ürünün kaybına yol açtı.
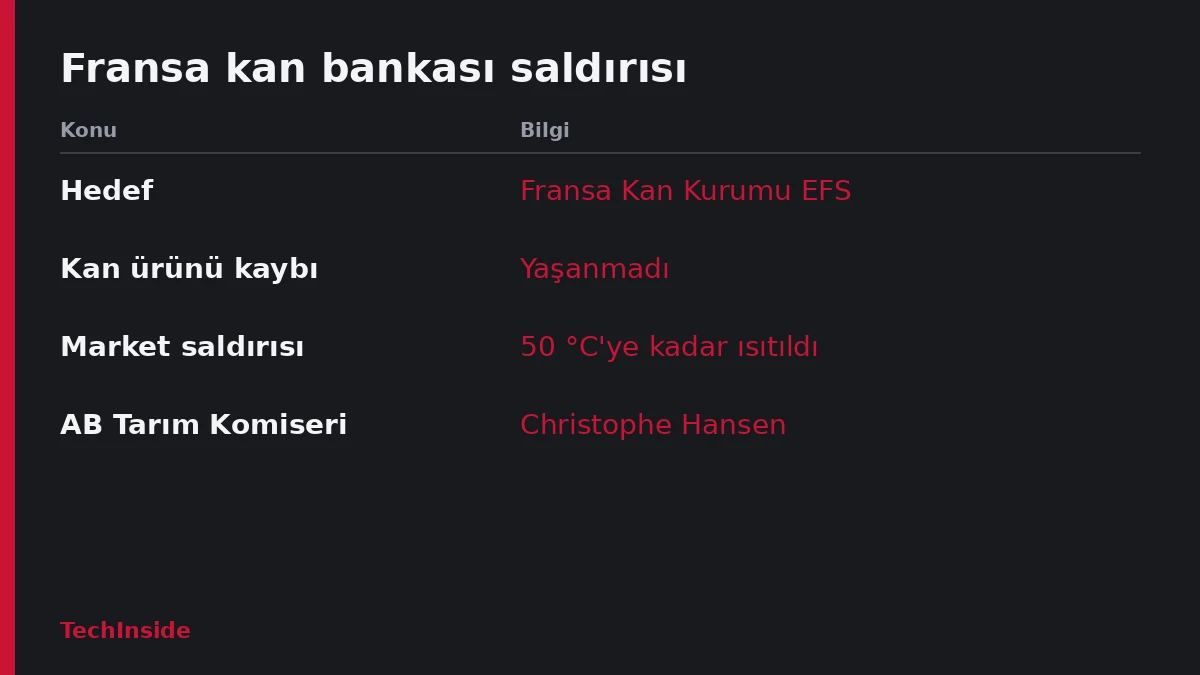
Kan bankalarına siber saldırıdan önce marketler vuruldu
Geçen ay Fransa'daki yüzlerce markette sıcaklık, gece boyunca 50 °C'ye kadar zorlandı. Yetkililer bu saldırıyı “benzeri görülmemiş” olarak niteledi. Ayrıca gıda kayıpları ve yangınlar bildirildi. Olaylar, birkaç büyük perakendecinin bağlantılı buzdolaplarında yaşandı.
Ardından benzer saldırılar kıtaya yayıldı. Birleşik Krallık, İtalya ve Almanya'daki mağazaların buzdolapları ve dondurucuları da hacklendi. Daha önce Belçika, Estonya, İrlanda, Finlandiya, Lüksemburg, Hollanda ve İsveç de aynı saldırılarla karşılaşmıştı.
AB Tarım Komiseri Christophe Hansen durumu açık sözlerle değerlendirdi. Hansen'e göre saldırılar, gıda tedarik zincirini aksatmaya ve tüketicinin bu zincire güvenini sarsmaya yönelik kasıtlı bir girişim. Komiser bunu “ciddiye almamız gereken bir uyarı” olarak tanımladı. Ayrıca saldırıların tekrarlanmasının “derin endişe verici” olduğunu söyledi.
Soğutma sistemleri neden kolay hedef?
İnternete bağlı buzdolapları artık yazılım üzerinden uzaktan izlenip yönetilebiliyor. Ancak bu kolaylık, beraberinde güvenlik açıkları da getiriyor. Saldırganlar özellikle internetten erişilebilen, eski ya da güncellenmemiş uzaktan soğutma yönetim denetleyicilerini kullanabiliyor.
Bu cihazların bir kısmı varsayılan parolalarla çalışabiliyor. Ayrıca tarihe dayalı, zayıf yönetici atlatma yöntemleri de bulunabiliyor. Dolayısıyla parolası değiştirilmemiş ya da güncelleme, yani yama almamış her cihaz risk taşıyor.
Siber güvenlik şirketi SentinelOne'dan Tom Hegel, perakendenin kolay bir hedef olduğunu söylüyor. Çünkü perakende zincirleri çok sayıda soğutma denetleyicisi, bina yönetim sistemi, kapı erişim paneli ve satış noktası cihazı işletiyor. Kan bankalarına siber saldırı ise bu tehdidin gıdayla sınırlı kalmadığını gösterdi.
Saldırganların kimliği belirsiz
Kan bankalarına siber saldırıyı kimin düzenlediği henüz belli değil. Siber güvenlik uzmanları, saldırıların arkasındakileri şimdiye kadar tespit edemedi. Rus hacker grupları bir olasılık. Ayrıca İranlı hacktivistler ya da devlet destekli hackerlar da olabilir. Öte yandan şimdiye kadar çok pahalıya mal olan şakalar yapan gençler de bu işin arkasında olabilir.
Bazı firmalardaki araştırmacılar, saldırganlar hakkında bilgi toplamak için sahte yazılımlar kurdu. Bu yöntem honeypot, yani saldırganı çekmek için bırakılan yem sistem olarak biliniyor. Saldırıların sorumlusu şimdilik belirsizliğini koruyor; araştırmacılar ise bu sahte sistemlerle bilgi toplamaya çalışıyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.