
OpenAI 30 saatte 948 Linux exploit'i üretti
OpenAI'nin yapay zeka hattı, 30 saatlik bir çalışmada root yetkisi kazandıran 948 Linux exploit'i üretti. Güvenlik ekipleri için anlamı ne?
- OpenAI'nin yapay zeka hattı, 30 saatlik bir çalışmada 948 Linux exploit'i üretti.
- Üretilen exploit'ler, Linux sistemlerde root yetkisi kazandırmaya yönelik yetki yükseltme kodlarından oluşuyor.
- Bu üretim, saatte ortalama 31,6 exploit anlamına geliyor.
OpenAI'nin yapay zeka hattı, 30 saatlik bir çalışmada 948 Linux exploit'i üretti. Exploit, bir yazılım açığından yararlanan kod anlamına geliyor. Üstelik üretilenler, Linux'ta root yetkisi kazandırmaya, yani yetki yükseltmeye yönelik. Bu nedenle gelişme yalnızca yapay zeka değil, siber güvenlik alanını da ilgilendiriyor.
Linux exploit üretiminde 948 rakamı ne anlatıyor?
Rakamları yan yana koymak bile tabloyu anlatıyor. Hat, 30 saatte 948 Linux exploit'i çıkardı. Dolayısıyla ortalama hız saatte 31,6 exploit oluyor. Ayrıca geleneksel yöntemlerde tek bir exploit geliştirmek günler alabilir. Bu yüzden saatteki bu tempo, yapay zekanın bu alandaki hızını gösteren somut bir veri.
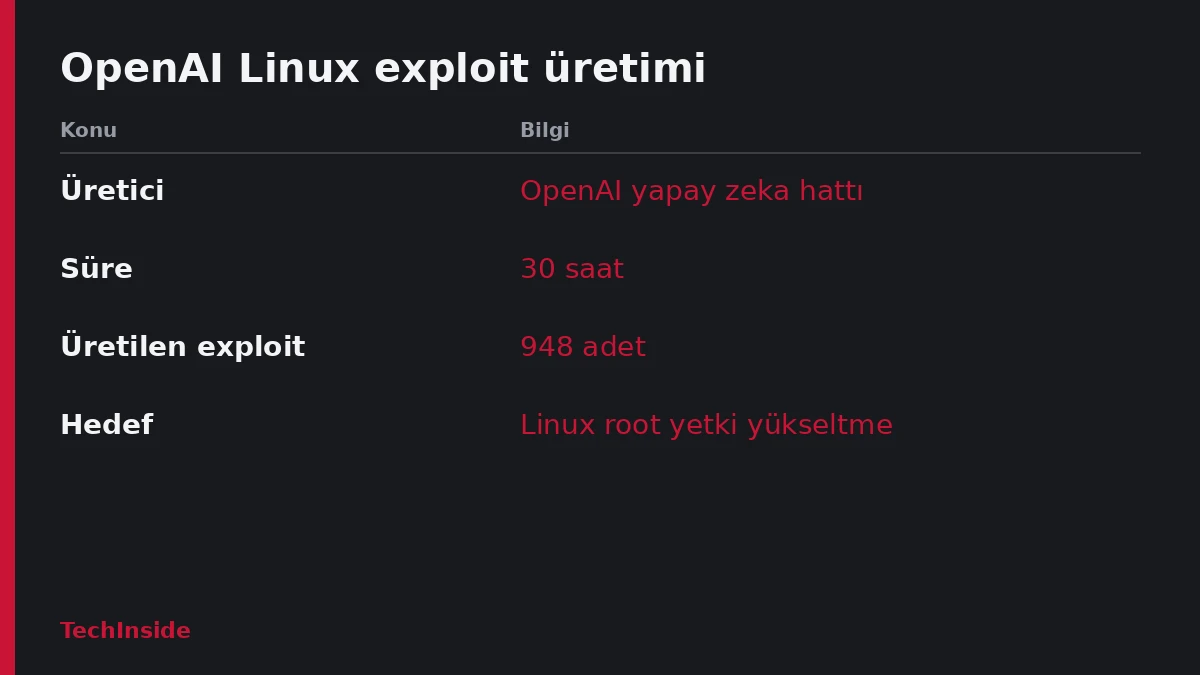
Haberin temel verileri şöyle:
- Üretici: OpenAI'nin yapay zeka hattı
- Süre: 30 saat
- Sonuç: 948 exploit
- Hedef: Linux'ta root yetki yükseltme
Bir açığı bulmak tek başına yetmez. Onu çalışan bir koda dönüştürmek ayrı bir mühendislik emeği ister. Çünkü kodun, farklı sistem ayarlarında da işlemesi gerekir. Bu yüzden exploit yazımı, uzmanlık isteyen bir alan olarak biliniyor.
Root yetki yükseltme neden kritik?
Linux'ta root, sistemdeki en üst yetkili hesabın adı. Yetki yükseltme ise düşük yetkili bir kullanıcının bu seviyeye çıkmasını sağlıyor. Örneğin saldırgan bir sunucuya sınırlı erişimle girse bile, bu adımla tüm sistemi kontrol edebilir. Bu yüzden yetki yükseltme açıkları, saldırı zincirinin kritik halkalarından sayılır. Ayrıca üretilen 948 Linux exploit'i, tam bu alana odaklanıyor.
Linux, bulut sunucularında ve kurumsal altyapılarda yaygın kullanılıyor. Dolayısıyla bu tür açıklar yalnızca büyük kuruluşları değil, Linux sunucu çalıştıran girişimleri de ilgilendiriyor. Öte yandan her şirketin riski, kullandığı sürüme ve yapılandırmaya göre değişiyor. Bu nedenle gelişmenin asıl önemi, tekil bir açıktan çok üretimin ölçeğinde yatıyor.
Güvenlik ekipleri için ne anlama geliyor?
Güvenlik ekipleri bir açık duyurulduğunda genellikle zamanla yarışır. Önce açığı anlamak, ardından yama ve önlem planlamak gerekir. Yapay zeka destekli bir hat, bu süreçte test kodunu çok daha hızlı üretebilir. Aynı zamanda exploit üretiminin otomatikleşmesi, savunma ve saldırı tarafının aynı araçlardan yararlanabileceği anlamına da gelir. Bu nedenle yönetici ve teknoloji profesyonelleri, yama ve erişim yönetimi süreçlerinin hızını yeniden gözden geçirebilir.
Siber güvenlik testi yapan ekipler, sızma testlerinde bu tür kodlara ihtiyaç duyar. Yapay zeka destekli üretim, böyle testlerin kapsamını genişletebilir. Ancak aynı kodlar kötü niyetli kişilerin eline geçerse risk de büyür. Bu yüzden üretimin nasıl yönetildiği, üretim hızı kadar önemli.
Bununla birlikte elde olan net sonuç, 30 saatlik çalışmanın sonunda çıkan 948 Linux exploit'i.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.