
Notion veri ihlali: kapı dışarıdan aralandı
Notion veri ihlali, Fireworks AI'a yönelik saldırı sonrası yaşandı. Notion AI sohbet kayıtlarına erişildi; çalışma alanlarının %1'inden azı etkilendi.
- Fireworks AI ekim ayında iki kez hacklendi; ikinci saldırı 24 Ekim'de üçüncü taraf bir bulut sağlayıcısı üzerinden yapıldı.
- Saldırganlar, Notion AI'ın Insights özelliğinde kullanılan sohbet kayıtlarına erişti; etkilenen çalışma alanları %1'in altında.
- Notion, olay sırasında Notion AI'a parola ya da API anahtarı yapıştıran müşterilerden bunları yenilemelerini istiyor.
Notion, Fireworks AI'ın uğradığı saldırı nedeniyle küçük bir müşteri grubuna bildirim göndererek Notion veri ihlali yaşandığını duyurdu. Sızıntının yaşandığı Fireworks AI ekim ayında iki kez hacklendi. Ancak Notion'a göre etkilenen çalışma alanları, tüm çalışma alanlarının %1'inden az.
Fireworks AI'da iki ayrı saldırı
Fireworks AI, açık kaynak yapay zeka modellerini çalıştırmak ve ince ayardan geçirmek için kullanılan bir bulut platformu. İnce ayar, yani hazır bir modelin belirli bir işe uyarlanması, platformun sunduğu işlerden biri. İlk saldırıda şirketin iç kimlik bilgileri ele geçirildi. İkincisi, araştırma ve geliştirme makinelerini barındıran üçüncü taraf bir bulut sağlayıcısı üzerinden yapıldı.
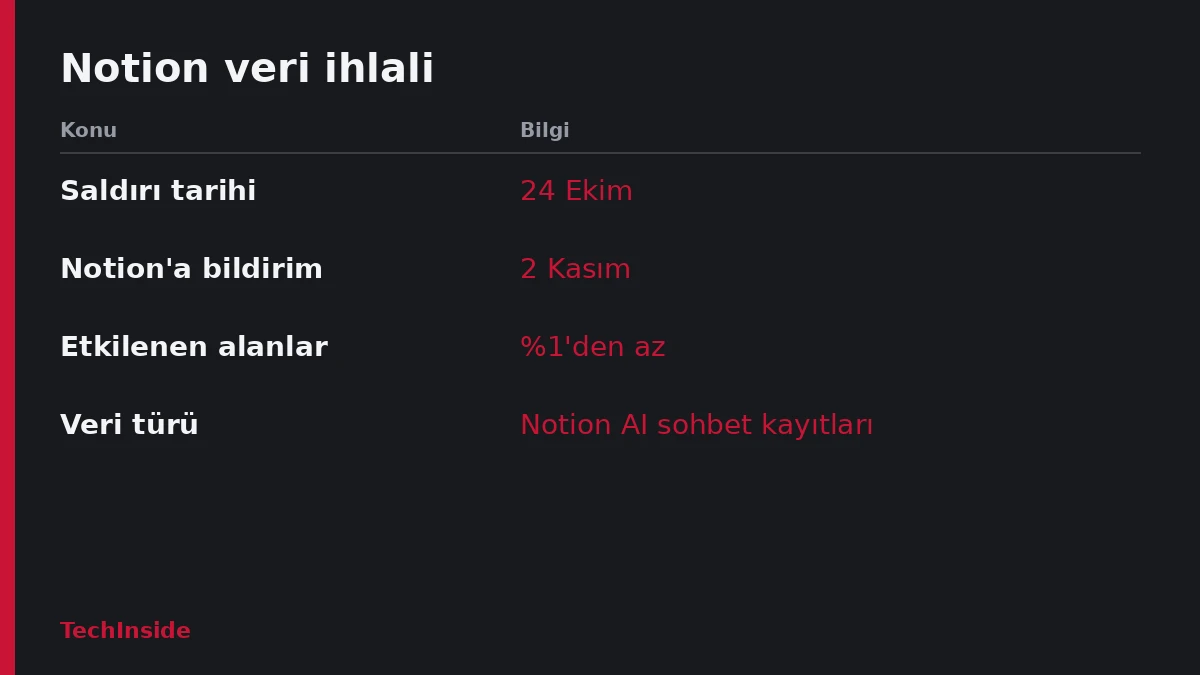
İkinci olay 24 Ekim'de yaşandı. Saldırganlar yetkisiz bir iş yükü çalıştırdı; bu işlem müşteri verilerinin ele geçirilmesine yol açtı. Olay, LLMJacking faaliyetlerindeki son artışla bağlantılı.
Fireworks olayı aynı gün kontrol altına aldı. Notion'a ise 2 Kasım'da, yani dokuz gün sonra haber verdi: Notion AI verilerine erişilmişti. Notion, olaydan önce Fireworks'ü genel çıkarım sağlayıcısı olarak kullanıyordu. Çıkarım, yani bir modelin girdiye yanıt üretmesi, açık ağırlıklı modeller için bu altyapıdan sunuluyordu.
Notion veri ihlali sohbet kayıtlarını kapsıyor
Notion, her şeyi bir arada sunan ortak çalışma ve üretkenlik platformu. Saldırganlar, Notion AI'ın Insights özelliğinde kullanılan sohbet kayıtlarına erişti. Insights, müşterilerin yapay zeka kullanımını anlamasına yardımcı oluyor.
Notion'a göre kayıtların çoğu bir müşteriye ya da geldiği çalışma alanına bağlanamıyor. Şirket bunu şöyle anlatıyor: “Sohbet kaydının içeriği dışında, sohbeti çalışma alanlarına, kullanıcılara ya da şirketlere bağlayan hiçbir bilgi yok.” Kayıtlar kullanıcıların yazdığı metinlerden oluştuğu için içerik, kayıttan kayda değişiyor.
Notion, etkilenen müşterilerle iletişime geçti. Verilerini güvenle almaları ve çalışma alanlarında incelemeleri için talimat gönderdi. Buna karşın kaç müşterinin etkilendiğini açıklamadı.
Müşterilerden istenen adımlar
Notion, müşterilerine bu veriyi açığa çıkmış saymalarını öneriyor. Olay sırasında Notion AI'a hassas bilgi, parola, API anahtarı ya da başka bir kimlik bilgisi yapıştıran müşterilerden, bunları yenilemeleri isteniyor.
Notion AI'a yazılan içerik, üçüncü taraf bir sağlayıcının sistemlerinde tutulurken hacklendi. Yapay zeka özelliği sunan bir yazılımı kullanan ekipler, asistana neyi yapıştırdıklarını bu gözle gözden geçirebilir. Şimdilik somut adım, olay sırasında paylaşılmış parola ve API anahtarlarının değiştirilmesi.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.