
OpenSSH'deki SSHole açığı sömürülüyor
SSHole açığı (CVE-2026-123158) OpenSSH'de kimlik doğrulamayı atlatıyor. Saldırılar 5 Kasım'da başladı; düzeltme 10.6p2 sürümünde yayında.
- SSHole açığı (CVE-2026-123158), musl tabanlı Linux sistemlerinde OpenSSH kimlik doğrulamasını atlatmaya izin veriyor.
- OpenSSH 10.6p2 düzeltmesi 5 Kasım'da çıktı; istismar kodu yaklaşık dört saat sonra yayımlandı.
- GreyNoise 16 başarılı sömürü zinciri ve TAC Agent adlı bir komuta kontrol aracı kaydetti.
Saldırganlar, OpenSSH'deki SSHole açığı (CVE-2026-123158) üzerinden komut çalıştırıyor, kimlik bilgisi çalıyor ve kalıcı erişim kuruyor. İstismar kodu 5 Kasım'da, yani yamanın çıktığı gün ortaya çıktı. Kapıyı açan şey ise aşırı uzun bir parola; üstelik hedefte parola girişi kapalı sayılan hesaplar var.
SSHole açığı musl'de başlıyor
Güvenlik araştırmacısı Ozgun Kultekin SSHole açığını geçen hafta duyurdu. Hata, musl tabanlı bazı Linux sistemlerinde OpenSSH'in kimlik doğrulamasını atlatmaya izin veriyor. Bulut ve sanal ortamlarda kullanılan hafif Alpine dağıtımı da bu sistemler arasında.
Mekanizma şöyle: Bazı hesaplarda parola karması, parolayla girişi engellemek için yıldız işaretine (*) ayarlanır. Çok uzun bir parola gönderildiğinde musl'ün parola karması işlevi hata verip * döndürüyor. OpenSSH bunu yanlışlıkla hesabın kayıtlı değeriyle eşleşme sayıyor.
Kultekin'e göre sömürü için belirli kimlik doğrulama ayarları gerekiyor. Geçerli parola karması olan hesaplar etkilenmiyor. Ele geçirilen hesabın parolasız yönetici yetkisi varsa saldırgan root erişimine ulaşabiliyor.
OpenSSH geliştiricileri açığı 5 Kasım'da yayımlanan 10.6p2 sürümüyle kapattı. Kavram kanıtı niteliğindeki istismar kodu yaklaşık dört saat sonra göründü.
Saldırılar 5 Kasım'da başladı
Birden fazla siber güvenlik şirketi saldırıları doğruladı. Denemeler istismar kodunun çıktığı 5 Kasım'da başladı; başarılı sömürü ertesi gün kayda geçti. Finlandiyalı güvenlik şirketi Defused hafta sonu ‘az sayıda aktörün’ SSHole açığını denediğini söyledi. Etkinlik yaygın değildi.
Tehdit istihbaratı şirketi GreyNoise, doğal ortamdaki ilk başarılı sömürüyü 7 Kasım'da 00:46 UTC'de kaydetti. Bu, düzeltmeden yaklaşık 40 saat sonrasına denk geliyor. Şirket, kendi koruduğu ağlarda altı kaynak IP adresinden gelen 16 başarılı sömürü zinciri gördü. Bu adresler sömürü sonrası faaliyetle bağlantılı. GreyNoise, bu saldırıların SSHole etrafındaki geniş faaliyeti temsil etmediğini belirtiyor.
Ağ güvenliği şirketi Previdian de başarılı sömürüyü doğruladı. Telemetri verileri, dokuz ülkedeki 13 saldırgan IP adresinden 20 deneme gösteriyor. Saldırı odaklı güvenlik firması watchTower ise 6 Kasım'da SSHole açığının botnet ve kripto madenciliği faaliyetleriyle ilişkili saldırılarda kullanıldığını bildirdi.
TAC Agent ve saldırganın izleri
GreyNoise'un izlediği saldırılarda tehdit aktörü önce sistem ve konteyner keşfi yaptı, bulut meta veri servislerine sorgu gönderdi. Ardından parola karmalarını ve root SSH anahtarlarını okumaya çalıştı. Kalıcı erişim için 'authorized_keys' dosyalarını da değiştirmeyi denedi.
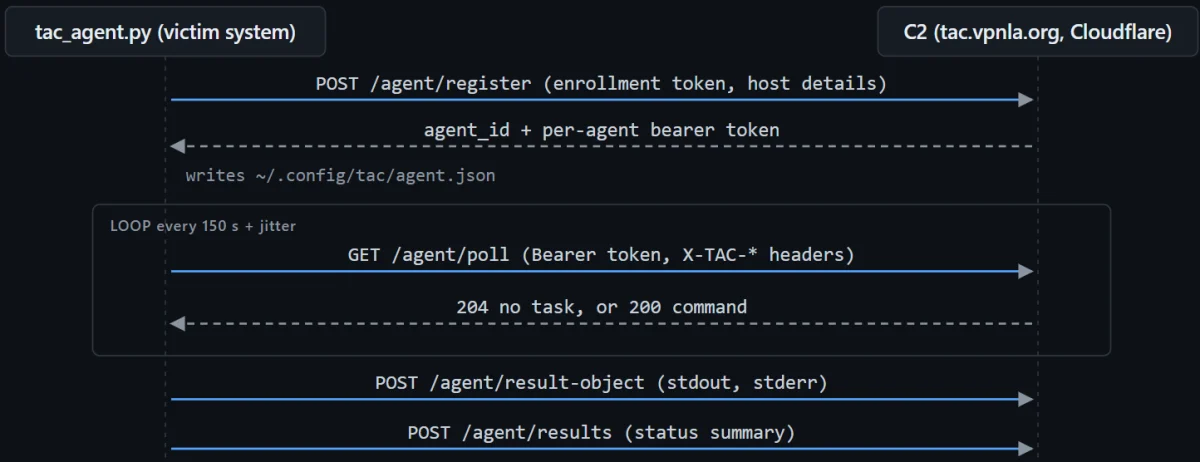
Saldırganlardan biri root yetkisi alıp Python tabanlı bir komuta kontrol aracı olan TAC Agent'ı kurdu. Ancak araç 'tac.vpnla[.]org' adresindeki C2 sunucusuna ulaşamadı ve hiç görev almadı.
Yazılımın analizi, kabuk komutu çalıştırabildiğini, kapsamlı sistem keşfi yaptığını, dosya yükleyip indirebildiğini ve kendini güncelleyebildiğini gösteriyor. Kendi başına kalıcılığı yok. Saldırganlar bunu bir başlangıç servisi yapılandırarak sağlamaya çalışıyor.
Aracın yorumları, günlükleri ve hata mesajları Çince. GreyNoise'a göre bu, diğer kanıtlarla birlikte saldırganın kökenini belirlemekte kullanılabilir. Eksik bir araç kontrolü ise otomatik bir planlayıcının komutları gerektiğinde düzeltmesine yarayabilecek geri bildirim döndürüyor. Bu da otomatik işleyişe işaret edebilir.
GreyNoise genel olarak 27,5 milyon port-22 taraması ve 20,1 milyon SSH oturum denemesi kaydetti. Bunların SSHole saldırısı olduğu doğrulanmış değil.
Yöneticilere öneriler
Bu nedenle sistem yöneticilerinin OpenSSH'i mümkün olan en kısa sürede güncellemesi öneriliyor. SSHole açığından etkilenen sistemlerde SSH parola kimlik doğrulaması da kapatılabilir. Ardından şu noktalar kontrol edilmeli:
- /etc/shadow parola alanı * olan hesaplara yapılmış beklenmedik başarılı parola girişleri
- Yetkisiz SSH anahtarları
- TAC Agent dosyaları ya da başlangıç servisleri
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.