
Plex2Shell saldırısı QNAP NAS cihazlarını vurdu
QNAP, Plex2Shell zafiyet zincirinin NAS cihazlarında istismar edildiğini duyurdu. Kullanıcılar Plex Media Server'ı 1.43.3.10861 sürümüne güncellemeli.
- QNAP, Plex2Shell zafiyet zincirinin Plex Media Server üzerinden NAS cihazlarında istismar edildiğine dair kullanıcı bildirimleri aldı.
- Güncelleme, saldırganların bıraktığı zararlı yazılımları silmiyor; ele geçirilen cihazlarda işletim sisteminin temiz kurulumu ve parola sıfırlama öneriliyor.
- CISA dört açığı 20 Ekim 2026'da kataloğuna ekledi ve federal kurumlardan Plex 1.43.3.10861 sürümüne üç gün içinde geçmelerini istedi.
QNAP, Plex2Shell adı verilen zafiyet zincirinin NAS cihazlarında istismar edildiğini duyurdu. Şirket, bazı kullanıcılardan Plex Media Server'ın ele geçirildiğine dair bildirimler aldığını söylüyor. Bu nedenle etkilenen kullanıcılara teknik destek ekibi yardım ediyor. Ayrıca QNAP, herkesin Plex Media Server'ı QNAP App Center'daki en son sürüme güncellemesini istiyor.
Plex2Shell Zinciri Neleri Kapsıyor?
Plex2Shell, Plex Media Server'daki dört güvenlik açığından oluşuyor. Açıklar ayrıca CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 ve CVE-2026-96656 kodlarıyla izleniyor. Güvenlik araştırmacısı Zach Main, açıkları 27 Temmuz'da Plex'e bildirdi. Ancak saldırılar, teknik ayrıntıların 16 Ekim'de kamuya açılmasından kısa süre sonra başladı.
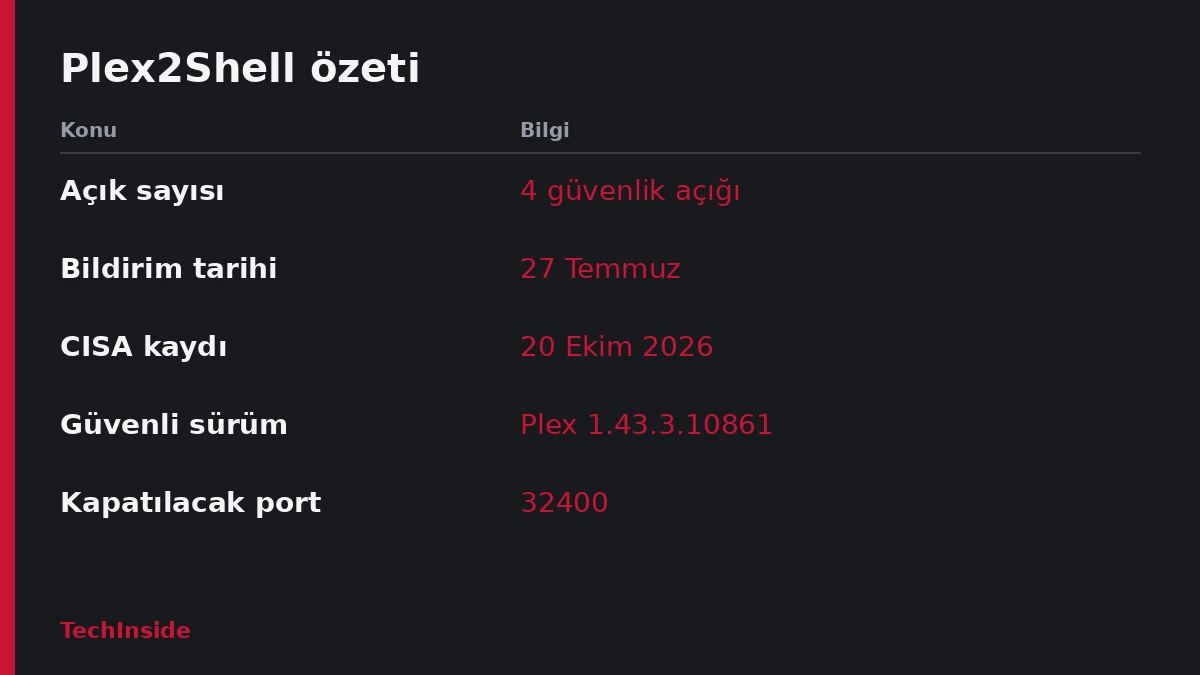
Öte yandan ABD'nin siber güvenlik kurumu CISA devreye girdi. Kurum, dört açığı da 20 Ekim 2026'da Bilinen İstismar Edilen Açıklar kataloğuna ekledi. Yani katalog kaydı, teknik ayrıntıların açıklanmasından dört gün sonra yapıldı. Böylece federal kurumlardan Plex 1.43.3.10861 veya daha yeni sürüme üç gün içinde geçmeleri istendi. Üstelik görev en yüksek öncelikle verildi.
NAS Cihazlarında Plex Nasıl Çalışıyor?
NAS, yani ağa bağlı depolama cihazı, yerleşik depolama alanı olan özel bir bilgisayardır. Kullanıcılar dosyalarını bu cihazda saklar; ayrıca ağ üzerinden erişir ve paylaşır. Bu nedenle genellikle bilgisayar yedekleri ve medya dosyaları için tercih edilir. Üstelik QNAP App Center'dan uygulama kurarak cihazın yetenekleri artırılabilir. Örneğin Plex Media Server, film, dizi ve müziği doğrudan NAS disklerinden yayınlıyor.
QNAP PSIRT, yani şirketin ürün güvenliği olay müdahale ekibi, açıkların yalnızca Plex Media Server'da bulunduğunu doğruladı. Buna göre QTS, QuTS hero ve diğer QNAP işletim sistemleri zafiyetlerden doğrudan etkilenmiyor. Dolayısıyla sorun işletim sisteminde değil, App Center'dan kurulan Plex uygulamasında.
Saldırıya Uğrayan Cihazlarda Ne Yapılmalı?
İnternete açık ve Plex2Shell saldırısına açık bir Plex sunucusu çalıştıranlar, NAS cihazlarını ve içindeki kişisel verileri ele geçirilmiş saymalı. Çünkü güncelleme yapmak, saldırganların cihaza bıraktığı zararlı yazılımları silmiyor. Bu yüzden önce güvenlik bülteninde paylaşılan ele geçirilme belirtileri kontrol edilmeli.
Önerilen adımlar öncelikle şu sırayla ilerliyor:
- Bültende paylaşılan ele geçirilme belirtilerini kontrol etmek
- İşletim sistemini (QTS ya da QuTS hero) temiz kurulumla yeniden yüklemek
- Plex ve NAS parolalarını sıfırlamak
NAS'ı yedekleme için kullanan ekipler açısından bu uyarı, cihazdaki tüm verinin riskte sayılması anlamına geliyor. Bu nedenle Plex'i NAS üzerinde çalıştıranlar için sürüm kontrolü ilk iş olmalı.
Uzaktan Plex erişimine ihtiyacı olmayanlar ilgili özellikleri kapatmalı ve 32400 numaralı port yönlendirmesini durdurmalı. Ancak uzaktan erişim gerekenlerin VPN üzerinden bağlanması öneriliyor. QNAP, bu adımları anlatan ayrıntılı bir düzeltme kılavuzu yayımladı. Ayrıca şüpheli vakalarda kayıtları inceleyebileceğini belirtiyor; kullanıcılar kayıtlarını teknik destek portalından iletebilir.
Son olarak, Plex2Shell saldırılarından korunmak için App Center'daki sürümün kontrol edilmesi gerekiyor. Güncel Plex Media Server sürümü şu an 1.43.3.10861 olarak sunuluyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.