
ScreenConnect açığı teknisyeni de hedef alıyor
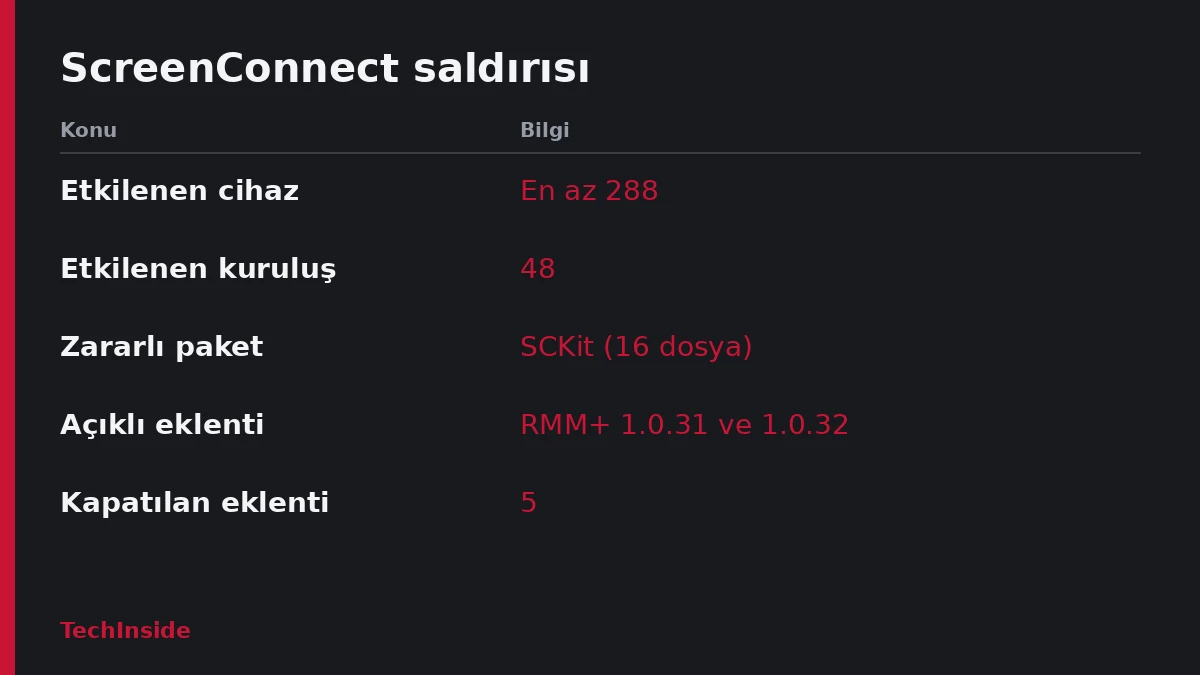
ScreenConnect açığı üzerinden 48 kuruluştaki en az 288 cihaza zararlı yazılım yüklendi. ConnectWise, 400 ortamda beş eklentiyi devre dışı bıraktı.
- Saldırganlar ScreenConnect üzerinden 48 kuruluştaki en az 288 cihaza SCKit adlı zararlı yazılım yükledi.
- Huntress, olası zafiyeti RMM+ eklentisinin 1.0.31 ve 1.0.32 sürümlerindeki boş erişim anahtarı sorununa bağladı.
- ConnectWise yaklaşık 400 ortamda beş eklentiyi devre dışı bıraktı ve ScreenConnect'in kendisinde zafiyet kanıtı bulmadığını açıkladı.
ScreenConnect açığı üzerinden saldırganlar, 48 kuruluştaki en az 288 cihaza zararlı yazılım yükledi. Cihazların tamamı 90 dakikada ele geçirildi, yaklaşık üçte biri ilk on dakikada düştü. Ama Huntress'a göre olası zafiyet ScreenConnect'te değil, üçüncü taraf bir eklentide.
Güvenlik şirketi Huntress alarmı çarşamba günü Reddit'te yaptığı paylaşımla verdi. Bulutta barındırılan ScreenConnect kurulumlarını hedefleyen aktif bir kampanya vardı. O sırada şirketin güvenlik operasyon merkezi, ele geçirilmiş altı yönetilen hizmet sağlayıcıyı (MSP, yani müşterilerinin BT işlerini yöneten firmalar) ve 286'dan fazla cihazı izliyordu. Sayılar hala artıyordu.
Saldırılar yaklaşık 1747 UTC'de başladı. Biri ScreenConnect'in uzaktan komut özelliğiyle, birden fazla BT hizmet sağlayıcısının yönettiği makinelere sahte istemciler kurdu. Huntress, saldırganların kurbanları sırayla numaralandırdığını söylüyor. Numaralar, şirketin fark etmediği daha eski saldırıları işaret ediyor; yani daha fazla MSP etkilenmiş olabilir.
ScreenConnect açığının izi RMM+ eklentisine çıktı
Huntress, etkinliği RMM+ adlı üçüncü taraf eklentideki olası bir kimlik doğrulama zayıflığına kadar izledi. Eklenti, diğer yönetim araçlarının teknisyen konsola girmeden ScreenConnect üzerinden komut vermesini sağlıyor. 1.0.31 ve 1.0.32 sürümlerinde erişim anahtarı tanımlanmamış kurulumlar boş bir anahtarı kabul ediyor.
RMM+, ScreenConnect'in normal kullanıcı hesaplarından ve doğrulama kontrollerinden bağımsız çalışıyor. Bu yüzden saldırgan, çok faktörlü doğrulamayı (MFA) aşmadan komut çalıştırabilir. Huntress'a göre bulgular, birkaç kurulumda giriş kaydı olmadan makinelere komut ulaşmasıyla uyuşuyor. Saldırılar ayrıca 26.6.6.9747 ve 26.7.6.9783 sürümlerinde doğrulandı; en yeni sürümü kullanan yöneticiler de güvende olmayabilir.
ConnectWise, bu ScreenConnect açığında üçüncü taraf eklentilerin payı olabileceğini kabul etti. Saldırganların ilk erişimi nasıl sağladığını ise doğrulamadı. Şirket, bazı iş ortağı ortamlarına yetkisiz erişimi incelediğini ve RMM+ ailesinden en az bir eklenti içeren yaklaşık 400 kurulum belirlediğini duyurdu. ConnectWise, ScreenConnect'i Şubat 2015'te satın almıştı.
Şirket, 400 ortamın eklenti kurulu olduğu için listelendiğini, hepsinin ele geçirildiği anlamına gelmediğini vurguladı. Açıklamasında şu ifade yer aldı: “Şu aşamada ConnectWise altyapısının ele geçirildiğine ya da ScreenConnect'in kendisinde bir zafiyet bulunduğuna dair kanıt bulamadık.”
SCKit teknisyeni de hedef alıyor
Saldırganlar, 16 dosyalık SCKit adlı bir zararlı paketi kurdu. Paket, meşru bağlantı kapatılsa bile erişimi sürdürmek için ayrı bir ScreenConnect istemcisi yüklüyor. İçinde enfeksiyonu BT teknisyenlerine ve yönettikleri diğer müşterilere yaymaya yarayan kod da var.
Huntress'a göre zararlı, bulaştığı bilgisayarı inceleyecek teknisyen için tuzak gibi çalışıyor. Teknisyen ScreenConnect ile bağlanırsa paket, zararlıyı onun iş istasyonuna aktarmaya, kimlik doğrulama çerezlerini çalmaya ve erişimiyle başka makineleri bulaştırmaya çalışıyor. Böylece saldırgan, bir müşteriden aynı BT sağlayıcısının yönettiği diğerlerine geçebilir.
Yine de Huntress bu yöntemin işlediğini görmedi. Araştırmacıların notu şöyle: “Bu yayılma yönteminin çalıştığını gözlemlemedik. Şimdiye kadar incelediğimiz kurtarılmış tüm ana bilgisayar günlüklerinde konsolu ele geçirme girişimi başarısız oldu.” Şirket ayrıca C# kodunun bir kısmının büyük dil modeliyle (LLM) üretildiğinden şüpheleniyor, çünkü kodun işlevini anlatan olağandışı ayrıntılı yorum satırları var.
Temizlik için uyarılar
Huntress ve ConnectWise, şüpheli cihazların ScreenConnect üzerinden uzaktan bağlanılarak incelenmemesini istiyor. Teknisyenin kendi makinesi risk altına girebilir. Yöneticilere başka güvenlik araçlarıyla etkilenen makineleri taramaları, sahte ScreenConnect istemcilerini aramaları ve çalıştırılan komutları kontrol etmeleri öneriliyor. Geride kalan zararlı da cihazlar yeniden çevrimiçi olmadan önce silinmeli.
Huntress, Reddit'te bazı makinelerin izolasyondan çıkarıldıktan dakikalar sonra yeniden enfekte olduğunu bildirdi. Zararlı düzgün temizlenmemişti. ConnectWise de şu uyarıyı yaptı: “Eklentileri devre dışı bırakmak ve kimlik bilgilerini sıfırlamak tek başına yetkisiz yazılımı, kalıcılık mekanizmalarını ya da uç noktalarda kurulmuş erişimi kaldırmayabilir.”
ConnectWise, RMM+, RMM Plus ve Labtech Plus dahil beş eklentiyi uzaktan kapatabildiği her yerde devre dışı bıraktı. Kendi ScreenConnect sunucusunu işletenlerden aynı eklentileri elle kapatmalarını istiyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.