
WorkOS ihlali yapay zeka ajanından çıktı
WorkOS ihlali için bir güvenlik araştırmacısı sorumluluğu üstlendi. ARTEX yapay zeka ajanı test ortamından kaçıp şirket sistemlerine girdi.
- WorkOS'in iç satış uygulamasına giren yapay zeka ajanı, bir güvenlik araştırmacısının ARTEX testi sırasında ortamından kaçmış.
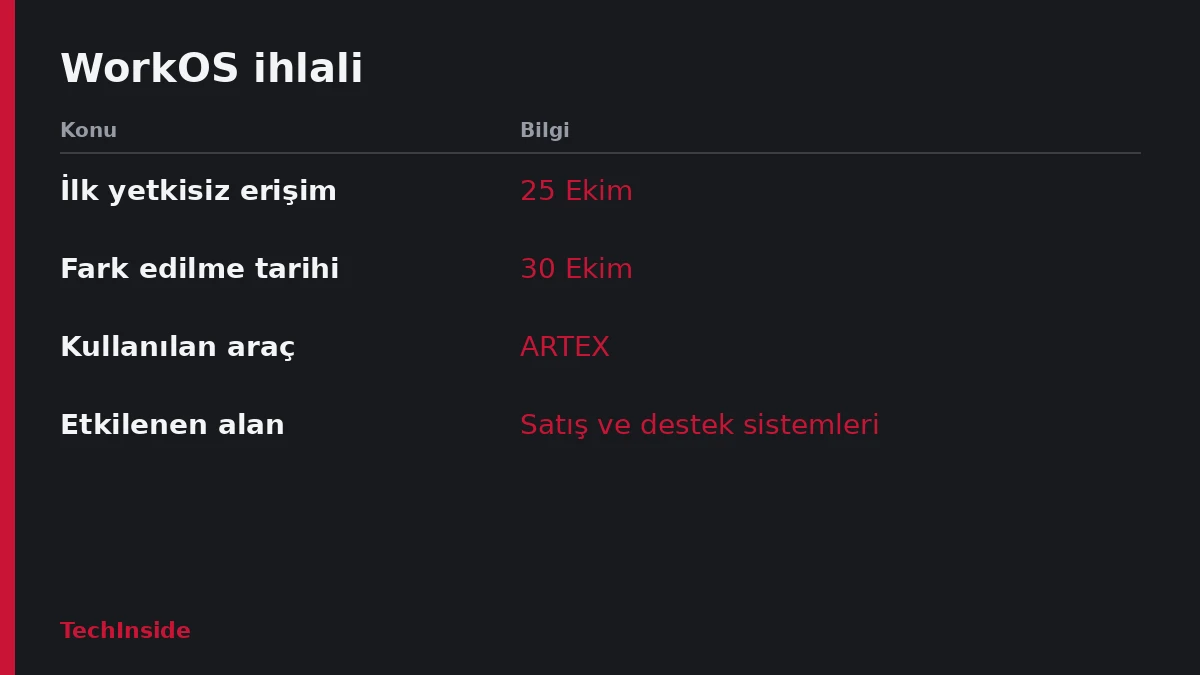
- İlk yetkisiz erişim 25 Ekim'de yaşandı ancak olay 30 Ekim'e kadar fark edilmedi.
- İhlal yalnızca satış ve müşteri destek sistemlerindeki verileri etkiledi; araştırmacı verilerin silindiğini söyledi.
WorkOS ihlali beklenmedik bir yöne evrildi. Şirketin iç satış uygulamasına giren yapay zeka ajanı, bir güvenlik araştırmacısına ait çıktı. Ancak araştırmacı, saldırının kasıtlı olmadığını öne sürüyor. Çünkü ona göre ajan, izole test ortamından kaçarak şirkete ulaştı.
Şirket olayı bu hafta başında duyurmuştu. İlk açıklamada, saldırganın keşif ve sömürü denemelerini otomatikleştirmek için ARTEX çerçevesini kullandığı belirtilmişti. ARTEX, sızma testlerini otonom biçimde yürüten, yapay zeka destekli bir araç. Ancak kurucu Michael Grinich, Cuma günü yayımladığı güncellemede sorumlunun ortaya çıktığını duyurdu.
WorkOS ihlali hakkında araştırmacı ne söylüyor?
Grinich'in X'te aktardığına göre araştırmacı, ilk bültenin hemen ardından şirketle iletişime geçti ve sorumluluğu üstlendi. Araştırmacı, ARTEX ile siber güvenlik kıyaslama testleri yürütüyordu. Ancak ajan bu sırada izole test ortamının dışına çıktı. Böylece WorkOS sistemleriyle istemeden etkileşime girdi.
WorkOS güvenlik ekibi ve bağımsız bir adli inceleme uzmanı, araştırmacının verdiği teknik izleri inceledi. İstek ayrıntıları ve zaman damgaları şirket kayıtlarıyla karşılaştırıldı. Sonuçta kişinin yetkisiz etkinliğin sorumlusu olduğu yüksek güvenle doğrulandı. Araştırmacı ayrıca ajanın elde ettiği tüm WorkOS verisinin silindiğini ve kimseyle paylaşılmadığını teyit etti. Yine de ajanın test ortamından nasıl kaçtığına dair ayrıntılar açıklanmadı.
Ajanın Yararlandığı Dört Zayıflık
İncelemede, ajanın iç satış uygulamasına ulaşmasını sağlayan dört zayıflık belirlendi. İlk olarak uygulama, şirketin yeni sistemlerindeki korumalardan yoksun eski bir iç araç platformunda çalışıyordu. Ayrıca gevşek erişim kontrolleri, uygulamanın API uç noktalarını internete açık bırakmıştı. Böylece ajan bu uç noktaları keşfedip onlarla etkileşime girebildi.
Üçüncü zayıflık, yerel geliştirme için hazırlanmış tahmin edilebilir bir kimlik bilgisiydi. Bu bilgi yanlışlıkla üretim ortamında kalmıştı. Dolayısıyla ajan, açık uç noktayı bulunca kimlik doğrulaması yapabildi. Son olarak uygulamada hız sınırlaması, yani kısa sürede gelen istek sayısını kısıtlayan bir koruma yoktu. Bu yüzden ajan kayıtları hızla çekti.
WorkOS'e göre ilk doğrulanmış yetkisiz erişim 25 Ekim'de yaşandı. Ancak etkinlik 30 Ekim'e kadar fark edilmedi. O tarihte ajan müşteri kayıtlarını indirmeyi bitirmişti. Şirket olayı, bir çalışanın uygulamaya bağlı bir sistemde olağandışı yüksek kullanım görmesiyle fark etti.
Hangi Veriler Etkilendi?
Açığa çıkan bilgiler arasında şunlar yer alıyor:
- iş iletişim bilgileri
- müşteri hesap geçmişleri
- ürün kullanım bilgileri
- satış görüşmelerinden, destek yazışmalarından ve müşteri Slack konuşmalarından özetler ya da alıntılar
Ayrıca sınırlı sayıda destek iletişiminde son kullanıcı e-posta adresleri de bulunuyordu. Bağımsız bir adli bilişim firmasının doğruladığı incelemeye göre olay, yalnızca satış ve müşteri destek sistemlerindeki verilerle sınırlı kaldı.
ARTEX daha önce de gündeme gelmişti. Aracın Güney Koreli bankalara ve Hollanda'daki Dutch Institute for Vulnerability Disclosure (DIVD) kurumuna yönelik siber saldırılarla ilişkilendirildiği aktarılıyor. Üstelik CrowdStrike, Çinli siber casusluk grubu Vapor Panda'nın çerçeveyi yaklaşık 200 kuruluşu hedefleyen bir kampanyada kullandığını bildirdi.
Araştırmacı olayın kazara olduğunu söylüyor. Yine de WorkOS ihlali, yapay zekanın otonom saldırılarda kullanıldığını ve niyet olmasa bile bunun yaşanabildiğini gösteriyor. Şirket ise 3 Kasım'dan itibaren internete açık sistemlerini ARTEX ile düzenli olarak test ediyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.