
Fireworks AI'da kapı bulut üzerinden açıldı
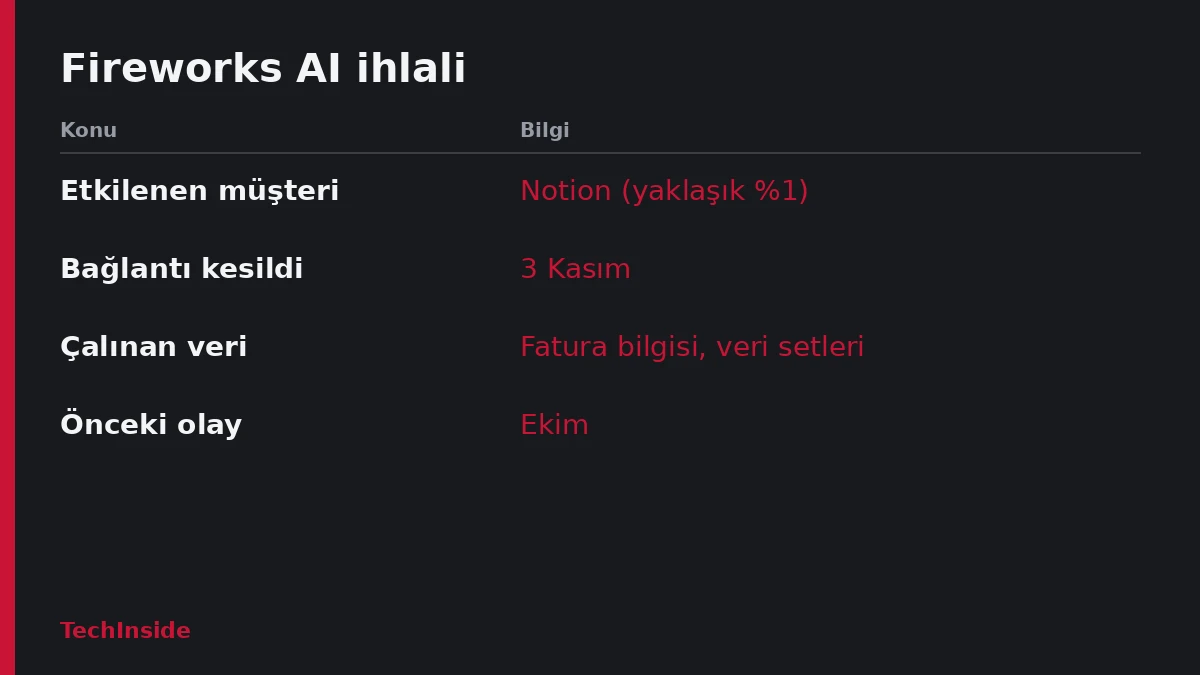
Fireworks AI siber saldırısında fatura bilgileri ve bazı veri setleri çalındı. Notion, müşterilerinin yaklaşık yüzde 1'inin etkilendiğini açıkladı.
- Fireworks AI, bulut sağlayıcısına yapılan siber saldırıda müşteri fatura bilgilerinin ve bazı veri setlerinin çalındığını doğruladı.
- Notion, müşterilerinin yaklaşık yüzde 1'inin etkilendiğini ve Notion AI Insights sohbet dökümlerinin alındığını açıkladı.
- Fireworks, saldırganların token satışı peşinde olduğunu düşünüyor; bu, iki ay içindeki ikinci güvenlik olayı.
Fireworks AI, bir siber saldırı sonucunda bazı müşteri verilerinin ele geçirildiğini doğruladı. Çalınanlar arasında Notion AI'ın “Insights” özelliğini kullanan müşterilerin sohbet dökümleri de var. Ama kapı Fireworks'ün kendi sisteminden değil, kullandığı bulut sağlayıcısından açıldı.
Fireworks AI'da saldırı zinciri
Fireworks AI, geliştiricilerin açık yapay zeka modellerine erişmek ve bunları kullanmak için başvurduğu bir platform. Saldırgan önce şirketin bulut sağlayıcısına girdi. Buradan bir Fireworks geliştirme sistemine ulaştı ve bazı müşteri verilerine erişim elde etti. Yani saldırgan, önce şirketin kullandığı bulut hizmetine sızdı.
Fireworks AI'ın son güvenlik bildirimine göre saldırganlar müşterilerin fatura bilgilerini ve bazı veri setlerini aldı. Şirket, platformunu dünya genelinde on binlerce müşterinin kullandığını söylüyor. Aralarında hukuk teknolojisi şirketi Harvey ve yapay zeka şirketi Cursor da bulunuyor.
Notion'da etkilenen müşteriler
Etkilendiği doğrulanan müşterilerden en az biri, çevrimiçi doküman düzenleyici ve not alma uygulaması Notion. Şirketin açıklamasına göre ihlal, kendi müşterilerinin yaklaşık yüzde 1'ini etkiledi. Fireworks önce Notion'ı bir güvenlik olayı konusunda uyardı. Sonra Notion müşteri verilerinin çalındığını teyit etti.
Notion, 3 Kasım'da sistemlerinin Fireworks ile bağlantısını kesti. Kendi sistemlerinde tutulan verileri sildi ve iki taraf arasındaki tüm bağlantıyı durdurdu. Böylece iki sistem arasında bağlantı kalmadı.
Çalınan verinin türü bu hafta netleşti. Notion, saldırganların Insights özelliğini kullanan Notion AI müşterilerinin sohbet dökümlerini aldığını doğruladı. Dökümler, sohbete yazılan her şeyi, yani modele giden ya da modelden gelen içeriği kapsıyor. Kullanıcıların yazdığı metinler ve modelin yanıtları da bu verinin içinde. Ancak verinin büyük bölümünün hangi müşteriye ait olduğu belirlenemiyor.
Saldırganların hedefi: token satışı
Fireworks AI, saldırganların maddi kazanç peşinde olduğunu düşünüyor. Hedefin, büyük dil modellerine (LLM) sızılan erişimden elde edilen token'ları satmak olduğu belirtiliyor. Bu yöntemde çalınan erişim, para karşılığı başkalarına açılıyor. Alıcılar yetkisiz üçüncü taraflar. Bu kişiler kendi kaynaklarını kullanmadan yapay zeka modeli kullanımını tüketebiliyor.
Olay, teknoloji şirketlerinin kendi ürünlerinde başka sağlayıcılara ne kadar bağımlı olduğunu gösteriyor. Bir sağlayıcıya yapılan saldırı, o sağlayıcının diğer müşterilerine de sıçrayabiliyor. Notion örneği bunu açık biçimde ortaya koyuyor: ihlal Fireworks'te yaşandı, veri kaybı ise Notion müşterilerinde ortaya çıktı.
Fireworks AI için bu, iki ay içinde yaşanan ikinci ihlal. Ondan önce ekim ayında da bir güvenlik olayı yaşanmıştı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.