
NHS veri ihlali: yardım hattı personeli yıprandı
Royal Cornwall Hospitals'taki NHS veri ihlali sonrası kurulan yardım hattında çalışan personelin yoğun duygusal yük taşıdığı bir raporla ortaya çıktı.
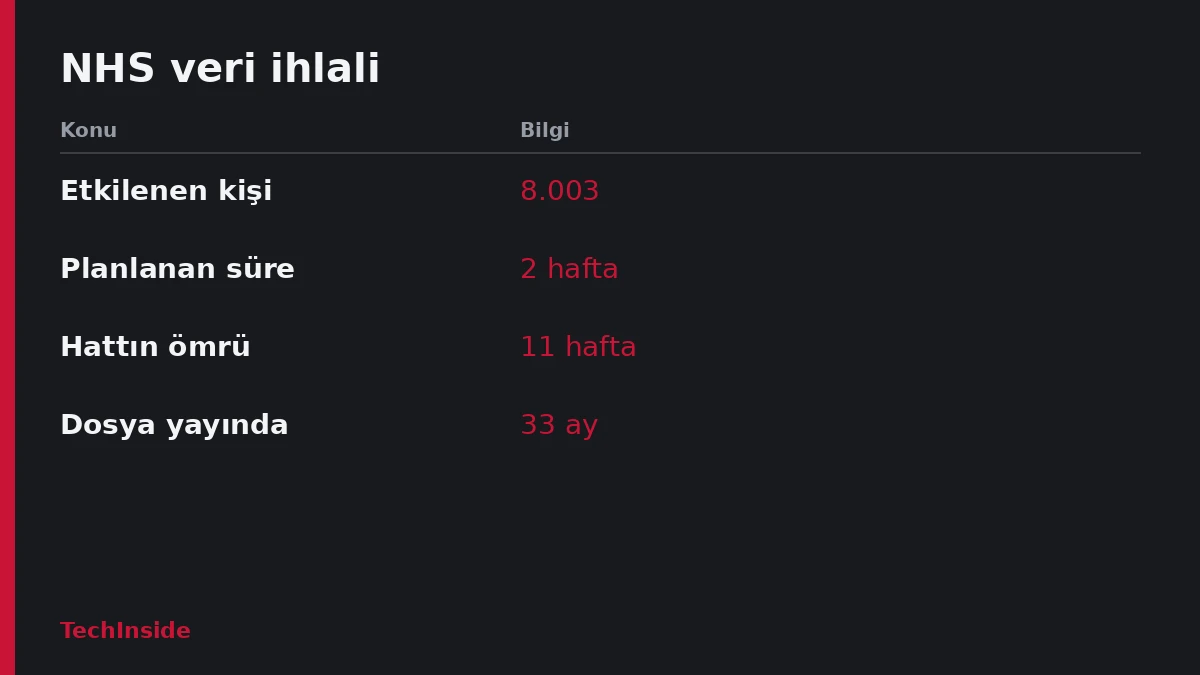
- Royal Cornwall Hospitals'taki ihlalde 8.003 kişinin hastalık izni verisi, Excel dosyasının pivot tabloları üzerinden açığa çıktı.
- Yardım hattı personeli bir gün önceden görevlendirildi, öfkeli ve sıkıntılı arayanlarla eğitimsiz biçimde uğraştı.
- İki hafta planlanan hat 11 hafta açık kaldı; trust parola koruması ve ek onay adımı getirdi.
NHS veri ihlali sonrasında kurulan yardım hattında görevlendirilen çalışanlar, ağır bir duygusal yük taşıdı. Royal Cornwall Hospitals NHS Trust için hazırlanan inceleme raporu bunu ortaya koydu. Rapor, ihlalin duyurulmasından yaklaşık bir yıl sonra yayımlandı.
İhlal, trust personelinin yanı sıra eski çalışanları ve trust dışı çalışanları da kapsıyor. Toplam 8.003 kişinin sağlık verisi etkilendi. Bir vatandaş sorunu Kasım 2025'te fark etti.
NHS veri ihlali yardım hattında neler yaşandı?
Yardım hattında görevli çalışanlar, bağıran, öfkeli ve sıkıntılı arayanlarla uğraştı. Bazı aramalar özellikle zordu. Arayanlar ya açıklanan bilgilerin hassasiyetinden dolayı sarsılmıştı ya da aile içi şiddet nedeniyle tehlikede olabilirdi. Çağrıları yanıtlayanlar ise eğitim ve belirli bir süreç olmadan koruma değerlendirmesi yapmak zorunda kaldı.
Raporda şu ifadeler yer aldı: öfke ve sıkıntı nadir görülmüyordu. Bu durum, arayanların yaşadığı yoğun duyguları yansıtıyordu. Çalışanlar ise bununla başa çıkmak için hazırlıklı değildi ve destek de almadı.
Klinik yönetişim ekibine hattı yönetecekleri yalnızca bir gün önce bildirildi. Hasta travmasıyla çalışma deneyimleri vardı. Buna rağmen kısa bir eğitim aldılar ve ekip kurulduktan dakikalar sonra çağrılar gelmeye başladı. Hazır senaryo metni hat açılmadan yalnızca 30 dakika önce ulaştı. Bazı çalışanlar metni okuyup bitiremedi.
Çalışanların çoğu, kendi verilerinin de açığa çıktığını hat başında öğrendi. Bazen bu, başkalarına destek vermeden birkaç dakika önce oldu. Üstelik görevi kabul etme konusunda pek seçenekleri yoktu. Olağan işlerini de sürdürmeleri beklendi. Bu nedenle bazıları hafta sonlarını feda etti ve mesai saatlerinin çok ötesinde çalıştı. Bir çalışan raporu hazırlayan ekibe şöyle dedi: "Tipik NHS, iyi niyetle yürüyor."
Hattın Aralık 2025'te yalnızca iki hafta çalışması planlanmıştı. Çağrı yoğunluğu yüzünden hat 11 hafta açık kaldı ve Şubat 2026'da kapatıldı.
Excel dosyası ihlale nasıl yol açtı?
Trust, Şubat 2023'te bir bilgi edinme talebine yanıt verirken bir hesap tablosunu herkese açık kayıt sayfasına yükledi. Talebin, NHS'teki stres üzerine habere hazırlanan bir gazeteciden geldiği düşünülüyor. Dosyada 7.715 çalışanın, 288 trust dışı çalışanın ve az sayıda kimliği belirsiz kişinin hastalık izni ve sağlık bilgileri vardı.
Dosya, pivot tabloya erişime izin veren biçimde yüklenmişti. Pivot tablo, yani verileri özetleyen Excel aracı, arkasındaki ayrıntılı kayıtları da saklayabiliyor. Bu veriler normalde bilgi edinme yanıtlarına konmayacak kadar hassastı.
İlk hata, talebin doğru ekibe gitmemesiydi. Karmaşık veri setleriyle uzman olan People Information Unit yerine e-Rostering ekibi talebi yanıtladı. Ekip, hassas verileri temizlediğini sanıyordu. Ancak standart adımların bir kısmı atlandı.
- Bir görevli, Excel'in Document Inspector aracını çalıştırmadı ya da önerilerini uygulamadı. Bu araç pivot tabloları ve gizli önbelleği işaretleyebilir, ama verinin hassas olup olmadığına karar veremez.
- Dosya PDF'e çevrilmedi. Müfettişlere göre PDF, alttaki kayıtlara tıklanmasını engelliyordu. Yine de gizli verinin teknik olarak erişilebilir kalmadığı garanti edilemedi.
- O dönemki iç kılavuz CSV'ye dönüştürmeyi şart koşmuyordu. Oysa CSV, pivot tablo işlevini ve önbelleği ortadan kaldırırdı.
Onay süreci de yalnızca talebin sorularını yanıtlamaya ve kurumsal iletişim yükümlülüklerine odaklandı. Verinin yeterince temizlendiği ise yanlış biçimde varsayıldı.
Dosya ne kadar süre yayında kaldı?
Dosya 33 ay boyunca erişilebilir durumdaydı. Trust, kaç kez görüntülendiğini bilmiyor. Kayıtlar yalnızca bir vatandaşın uyarısından önceki 12 ayı kapsıyor ve 340 erişim gösteriyor. Bunların kaçının pivot tablolara ulaştığı belli değil. Ayrıca web tarayıcı botları da toplam sayıyı şişirmiş olabilir.
Trust, ihlalin tekrarını önlemek için bazı değişiklikler yaptı. Bilgi edinme yanıtlarındaki her Excel dosyası artık zorunlu olarak parolayla korunuyor. Üstelik hesap tablosu yanıtlarını üst düzey yönetim onayından önce kıdemli bir bilgi yönetişimi görevlisi onaylıyor. Kasım 2025'te dağıtılan güncel kılavuz CSV'ye dönüştürmeyi de istiyor. Fakat müfettişler bu şartın resmî işletim prosedürüne girmediğini saptadı ve güncelleme önerdi.
Raporda, Information Commissioner's Office'in trust önerileri uygulayınca dosyayı kapattığı belirtiliyor. Trust sözcüsü kazara paylaşım nedeniyle derin üzüntü duyduklarını söyledi. Etkilenen çalışanlara desteğin sürdüğünü de ekledi. Yetkililer perşembe günkü kurul toplantısında, raporun personele dağıtıldığını ve internette yayımlandığını açıkladı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.