
SonicWall SonicOS açığı SAML girişini aşıyor
SonicWall SonicOS açığı CVE-2026-19868, SSL VPN'de SAML ve MFA denetimini atlatmaya izin veriyor. Saldırılarda kullanılmış olabilir; yama geldi.
- SonicWall, SonicOS'un SSL VPN bileşenindeki CVE-2026-19868 açığını yamaladı.
- Açık, SAML kimlik doğrulamasını ve SAML ile zorunlu tutulan MFA'yı atlatabiliyor.
- CISA açığı KEV kataloğuna ekledi; federal kurumların önlem alması için son tarih 20 Kasım.
SonicWall SonicOS açığı olarak izlenen CVE-2026-19868, şirketin 6 Kasım'da yayımladığı bildirimdeki yedi zafiyetten biri. Açık, güvenlik duvarlarında çalışan SonicOS işletim sisteminin SSL VPN bileşenini etkiliyor. Ayrıca SonicWall, açığın saldırılarda kullanılmış olabileceği uyarısını yaptı. Bu nedenle VPN ile uzaktan erişim sağlayan kurumlar için konu önem taşıyor.
SonicWall SonicOS açığı SAML korumasını nasıl aşıyor?
Sorun, SSL VPN hizmetindeki bir kimlik doğrulama denetimi eksikliğinden kaynaklanıyor. Başka bir doğrulama yöntemi için geçerli kimlik bilgisine sahip kullanıcı, SAML denetimlerini aşabiliyor. Üstelik başarılı bir istismar, SAML ile zorunlu tutulan çok faktörlü doğrulamayı (MFA) da atlatabilir.
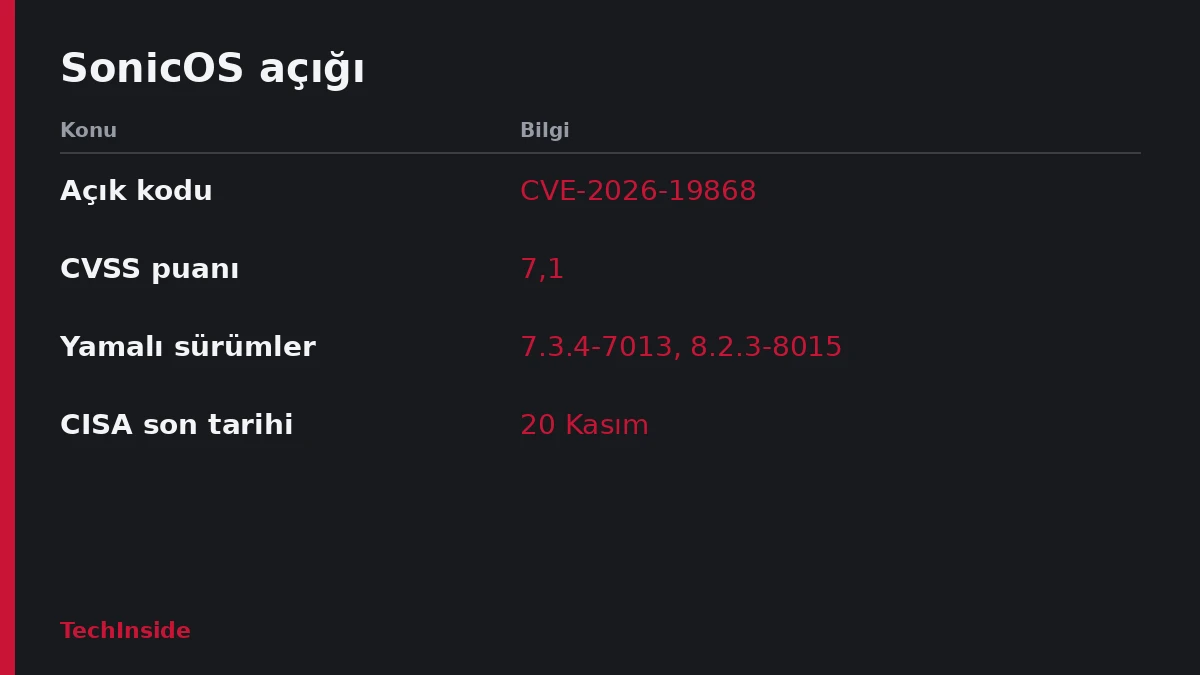
Şirkete göre SSL VPN, yalnızca SAML tabanlı oturum açma etkinse risk altında. Bu SonicWall SonicOS açığının CVSS puanı 7,1; yani yüksek önem aralığında yer alıyor. Ayrıca zafiyeti The Electronic Office'ten Ryan Harris bildirdi.
İstismar şüphesi ve etkilenen sürümler
SonicWall'ın ürün güvenliği ekibi, olası istismara işaret eden bir raporu incelediğini açıkladı. Aynı gün ABD siber güvenlik kurumu CISA da açığı KEV kataloğuna ekledi. Katalog, bilinen istismar edilen zafiyetleri listeliyor. Buna göre federal kurumlar, 26-04 sayılı Bağlayıcı Operasyonel Direktif uyarınca 20 Kasım'a kadar önlem almak zorunda.
Şüpheli saldırılara dair ayrıntıyı ne şirket ne de CISA paylaştı. Bu SonicWall SonicOS açığının, yama çıkmadan önce sıfır gün olarak kullanılıp kullanılmadığı da belli değil. Etkilenen cihazlar şöyle:
- Gen7 TZ, NSa, NSsp ve NSv güvenlik duvarları: SonicOS 7.3.3-7015 ve daha eski sürümler
- Gen8 TZ, NSa ve NSv güvenlik duvarları: SonicOS 8.2.2-8015 ve daha eski sürümler
Sorunu SonicOS 7.3.4-7013 ve 8.2.3-8015 sürümleri çözüyor. Ancak geçici bir çözüm yok. Bu yüzden SonicWall, müşterilerini en son sürüme mümkün olan en kısa sürede geçmeye çağırıyor.
Bildirimdeki diğer altı açık
Bildirimdeki diğer altı açığın hiçbiri istismar edildi olarak işaretlenmedi. İkisinin CVSS puanı 8,8 ve ikisi de SonicOS yönetim arayüzünü etkiliyor. Biri izin verici bir alanlar arası politika (cross-domain) sorunu, diğeri ise oturum doğrulama hatası. Belirli koşullarda uzaktaki bir saldırgan, oturum açmadan yetkisiz işlem yapabilir.
Kalan açıklardan üçü, kimlik doğrulama öncesi arabellek taşması (buffer overflow) türünde. Bunlar SSL VPN hizmetinde ve TACACS+ kimlik doğrulama istemcisinde bulunuyor. Saldırganlar bu açıklarla uygulama düzeyinde hizmet reddi (DoS) saldırısı başlatabilir. Son açık ise sanal cihazlardaki zayıf parola özetleme sorunu. Yüksek yetkili yerel erişimi olan saldırgan bununla bir platform kimlik bilgisi alıp bazı ayarlara ulaşabilir.
SonicWall ürünlerindeki açıklar saldırganların sık hedefi. CISA'nın KEV kataloğunda şu an 20 SonicWall zafiyeti yer alıyor. Ancak geçen ay açıklanmasından günler sonra hedef alınan CVE-2026-102255 henüz kataloğa eklenmedi. Federal kurumlar için SonicWall SonicOS açığında son tarih 20 Kasım.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.